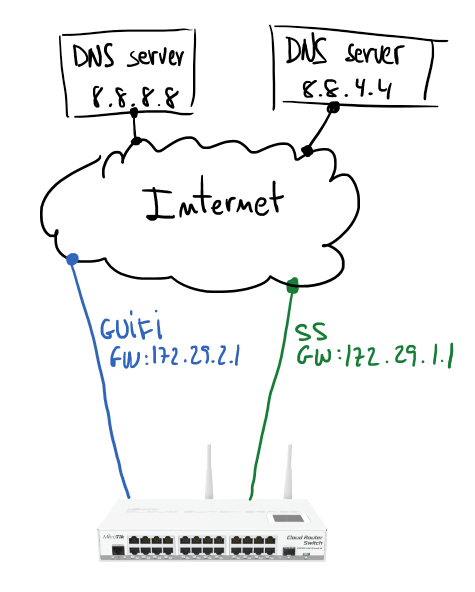
A partir de mi configuración de casa, voy a describir cómo configurar un Mikrotik para gestionar una conexión a Internet con failover. El siguiente esquema describe una pasarela Mikrotik con dos conexiones a Internet (GUIFI y SS). Si tomamos GUIFI como conexión a Internet por defecto, las comprobaciones periódicas a los DNS de Google (8.8.8.8 y 8.8.4.4) permitirán saber cuándo conviene cambiar la ruta por defecto.
Si tienes algo de base en enrutamiento en Linux, será más fácil entender la configuración. La idea principal es usar tablas de enrutamiento por política y marcar los paquetes para que utilicen una tabla u otra. En mi caso tengo dos tablas de enrutamiento, GUIFI y SS, y por supuesto, la pasarela por defecto de cada una de esas tablas es la que se indica en el esquema.
El primer paso es prestar atención a las rutas de los hosts que queremos monitorizar; con la conexión GUIFI comprobaremos la conectividad con 8.8.8.8 y con SS el host monitorizado será 8.8.4.4.
/ip route
add dst-address=8.8.8.8 gateway=172.29.2.1 scope=10
add dst-address=8.8.4.4 gateway=172.29.1.1 scope=10
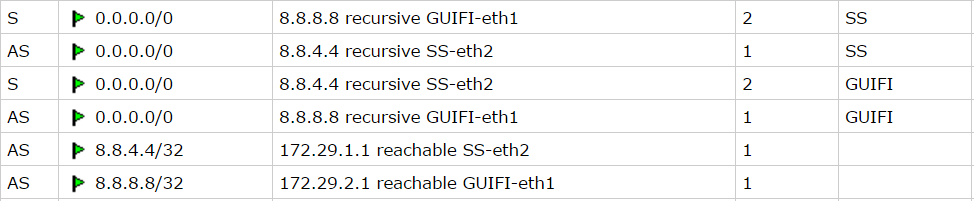
El segundo paso es configurar dos tablas de enrutamiento; esas rutas comprobarán la disponibilidad de los hosts de Internet. Las rutas se resuelven de forma recursiva (más información) y solo estarán activas si algún host responde al ping.
# routing table for GUIFI
/ip route
add distance=1 gateway=8.8.8.8 routing-mark=GUIFI check-gateway=ping
add distance=2 gateway=8.8.4.4 routing-mark=GUIFI check-gateway=ping
# routing table for SS
/ip route
add distance=1 gateway=8.8.4.4 routing-mark=SS check-gateway=ping
add distance=2 gateway=8.8.8.8 routing-mark=SS check-gateway=ping
La tabla de enrutamiento queda así:
El siguiente paso será crear las reglas de marcado en el firewall:
# next rule mark all LAN traffic (10.2.0.0/26) before routing
# it'll be processed by routing table GUIFI
# it makes GUIFI the default Internet connection
/ip firewall mangle
add action=mark-routing chain=prerouting comment="All LAN traffic" dst-address=\
    !10.0.0.0/8 new-routing-mark=GUIFI passthrough=no src-address=10.2.0.0/26
Si algún host, servicio o lo que sea concreto quiere usar una tabla de enrutamiento específica, puedes crear reglas nuevas con el marcado adecuado para redirigir el tráfico hacia esa conexión a Internet. Pero si ese camino falla, se utilizará la otra conexión a Internet.
En mi caso tengo un escenario más complicado: el servidor VoIP interno usa un servicio de telefonía IP que solo está disponible a través de la conexión GUIFI. La forma de forzarlo es prohibiendo el tráfico hacia la conexión SS. Una regla de firewall sencilla nos ayudará a hacerlo:
# X.X.X.X = IP address of the IP telephony provider
/ip firewall filter
add action=reject chain=forward dst-address=X.X.X.X in-interface=\
    bridge-lan out-interface=SS-eth2
Espero que estas notas sencillas te sean útiles; están inspiradas en Advanced Routing Failover without Scripting.
2 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
pelli
Thanks for this how to. I have a problem. After i create this route the internal mikrotik service (es l2tp client, dns) don't work. Any suggestion? Thanks
Oriol Rius
No idea, sorry.