Connexió d'Internet amb failover amb Mikrotik
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
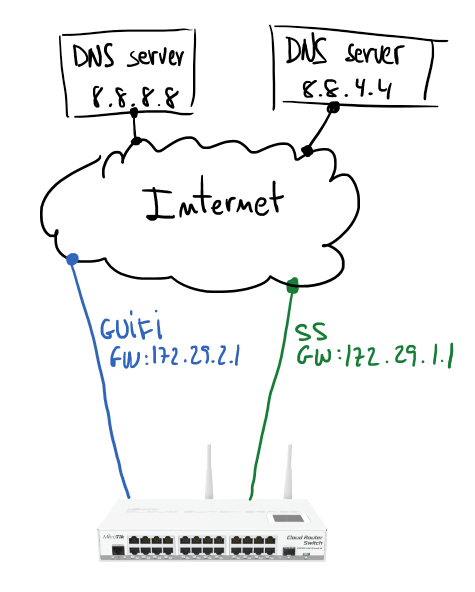
A partir de la meva configuració de casa, descriuré com configurar un Mikrotik per gestionar una connexió a Internet amb failover. L'esquema següent descriu una passarel·la Mikrotik amb dues connexions a Internet (GUIFI i SS). Si prenem GUIFI com a connexió a Internet per defecte, les comprovacions periòdiques als DNS de Google (8.8.8.8 i 8.8.4.4) permetran saber quan convé canviar la ruta per defecte.
Si tens una mica de base en encaminament a Linux, serà més fàcil entendre la configuració. La idea principal és fer servir taules d'encaminament per política i marcar els paquets perquè utilitzin una taula o l'altra. En el meu cas tinc dues taules d'encaminament, GUIFI i SS, i és clar, la passarel·la per defecte de cadascuna d'aquestes taules és la que s'indica a l'esquema.
El primer pas és parar atenció a les rutes dels hosts que volem monitorar; amb la connexió GUIFI comprovarem la connectivitat amb 8.8.8.8 i amb SS l'host monitorat serà 8.8.4.4.
/ip route
add dst-address=8.8.8.8 gateway=172.29.2.1 scope=10
add dst-address=8.8.4.4 gateway=172.29.1.1 scope=10
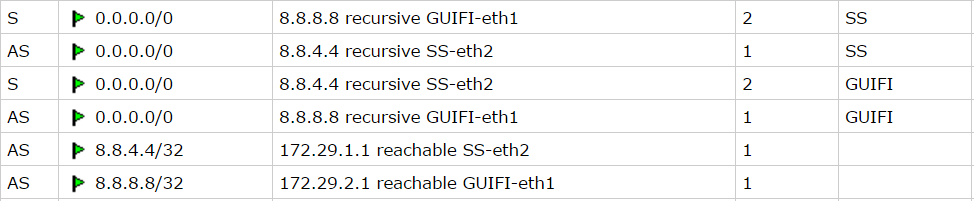
El segon pas és configurar dues taules d'encaminament; aquestes rutes comprovaran la disponibilitat dels hosts d'Internet. Les rutes es resolen de manera recursiva (més informació) i només estaran actives si algun host respon al ping.
# routing table for GUIFI
/ip route
add distance=1 gateway=8.8.8.8 routing-mark=GUIFI check-gateway=ping
add distance=2 gateway=8.8.4.4 routing-mark=GUIFI check-gateway=ping
# routing table for SS
/ip route
add distance=1 gateway=8.8.4.4 routing-mark=SS check-gateway=ping
add distance=2 gateway=8.8.8.8 routing-mark=SS check-gateway=ping
La taula d'encaminament queda així:
El pas següent serà crear les regles de marcatge al firewall:
# next rule mark all LAN traffic (10.2.0.0/26) before routing
# it'll be processed by routing table GUIFI
# it makes GUIFI the default Internet connection
/ip firewall mangle
add action=mark-routing chain=prerouting comment="All LAN traffic" dst-address=\
    !10.0.0.0/8 new-routing-mark=GUIFI passthrough=no src-address=10.2.0.0/26
Si algun host, servei o el que sigui concret vol utilitzar una taula d'encaminament específica, pots crear regles noves amb el marcatge adequat per redirigir el trànsit cap a aquella connexió a Internet. Però si aquell camí falla, s'utilitzarà l'altra connexió a Internet.
En el meu cas tinc un escenari més complicat: el servidor VoIP intern utilitza un servei de telefonia IP que només està disponible a través de la connexió GUIFI. La manera de forçar-ho és prohibint el trànsit cap a la connexió SS. Una regla de firewall senzilla ens ajudarà a fer-ho:
# X.X.X.X = IP address of the IP telephony provider
/ip firewall filter
add action=reject chain=forward dst-address=X.X.X.X in-interface=\
    bridge-lan out-interface=SS-eth2
Espero que aquestes notes senzilles et siguin útils; estan inspirades en Advanced Routing Failover without Scripting.
2 comentaris
Els comentaris del blog antic, tal com es van escriure. Els comentaris estan tancats.
pelli
Thanks for this how to. I have a problem. After i create this route the internal mikrotik service (es l2tp client, dns) don't work. Any suggestion? Thanks
Oriol Rius
No idea, sorry.