OpenVPN entre pfSense i Mikrotik
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
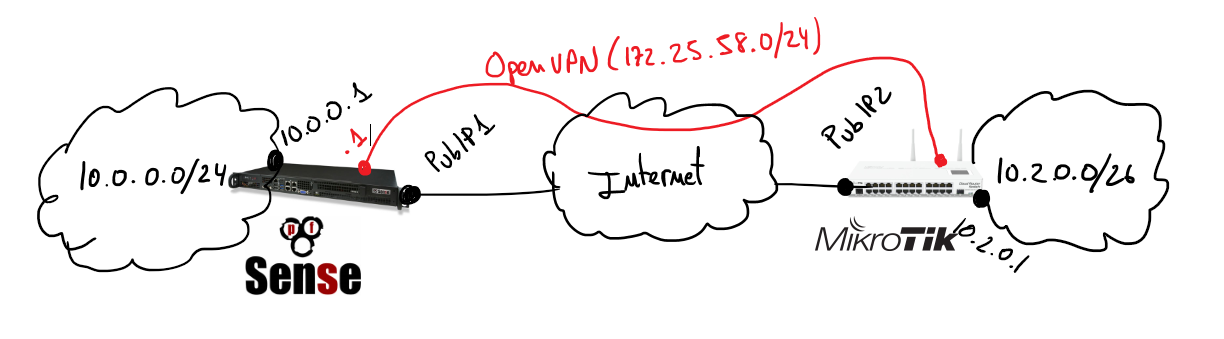
Assumint l'escenari anterior, descriuré les configuracions necessàries a pfSense i Mikrotik. La creació de certificats no forma part de l'abast d'aquest document, si no estàs familiaritzat amb com fer-ho és bona idea fer servir el gestor de certificats de pfSense. El meu últim consell és que vagis amb compte amb els certificats, el 90% dels problemes que he trobat a la meva vida quan treballava amb VPNs són per això. Pren-te el teu temps per comprovar-ho abans de perdre el temps jugant amb altres configuracions.
En aquest escenari pfSense farà el paper de servidor VPN i Mikrotik serà el client, així que començaré descrivint la configuració de pfSense.
Crea un servidor OpenVPN a la secció adequada:
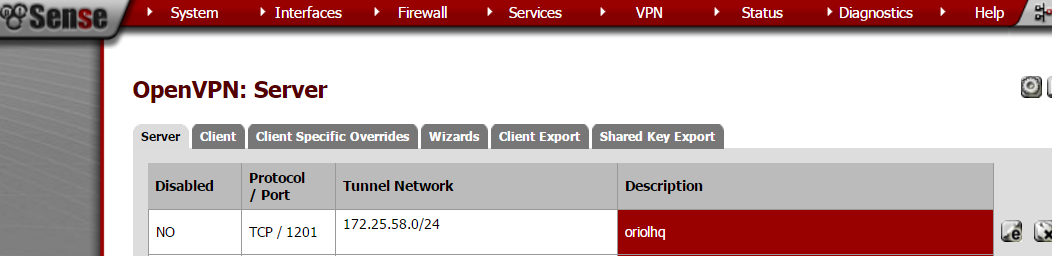
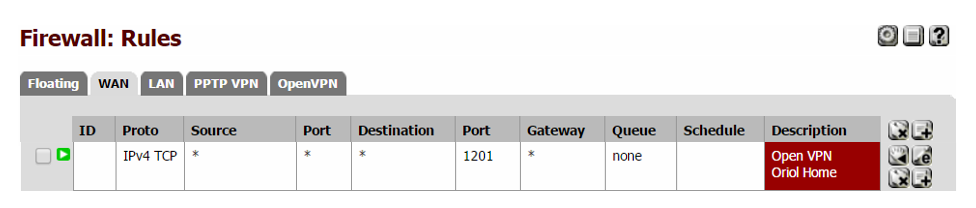
Coses importants a tenir en compte quan configureu els paràmetres: el socket ha de ser un socket TCP, en el meu cas vaig decidir fer servir el port 1201:
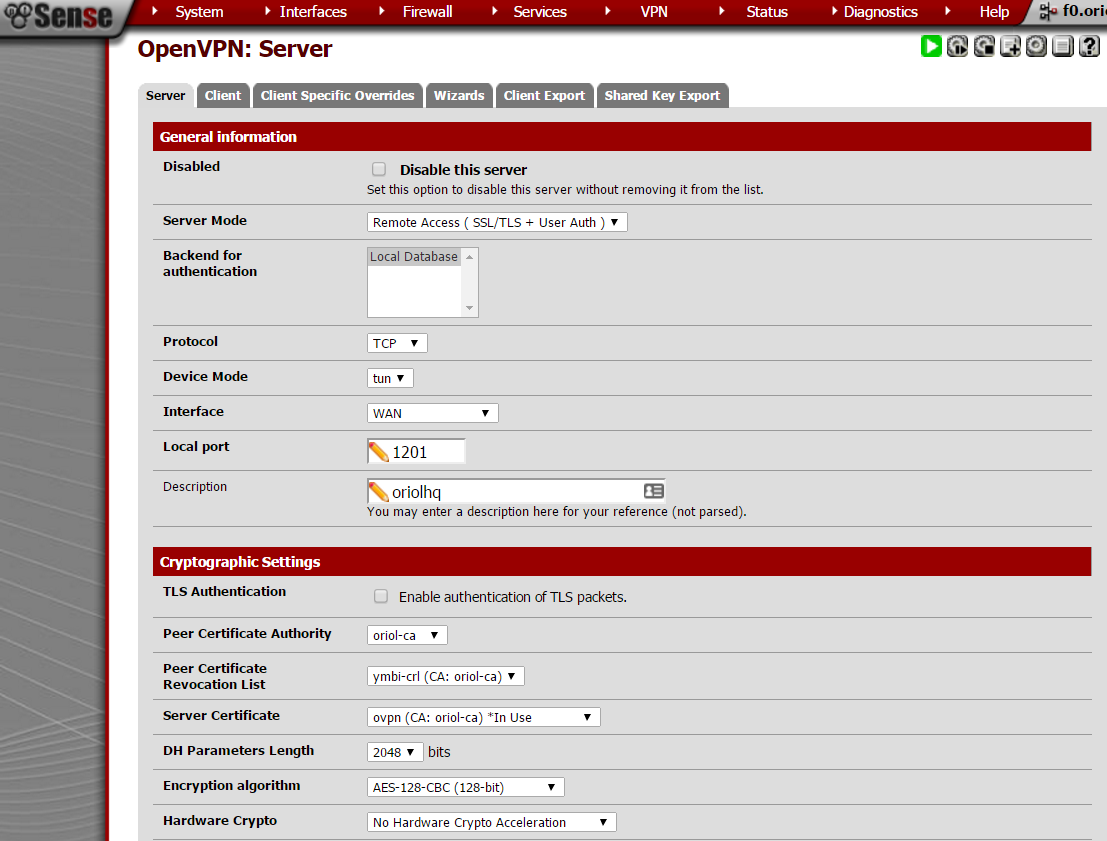
Els següents paràmetres al mateix lloc són sobre la xarxa local i les adreces IP del túnel, això és necessari per crear les regles d'encaminament adequades al servidor i al client.
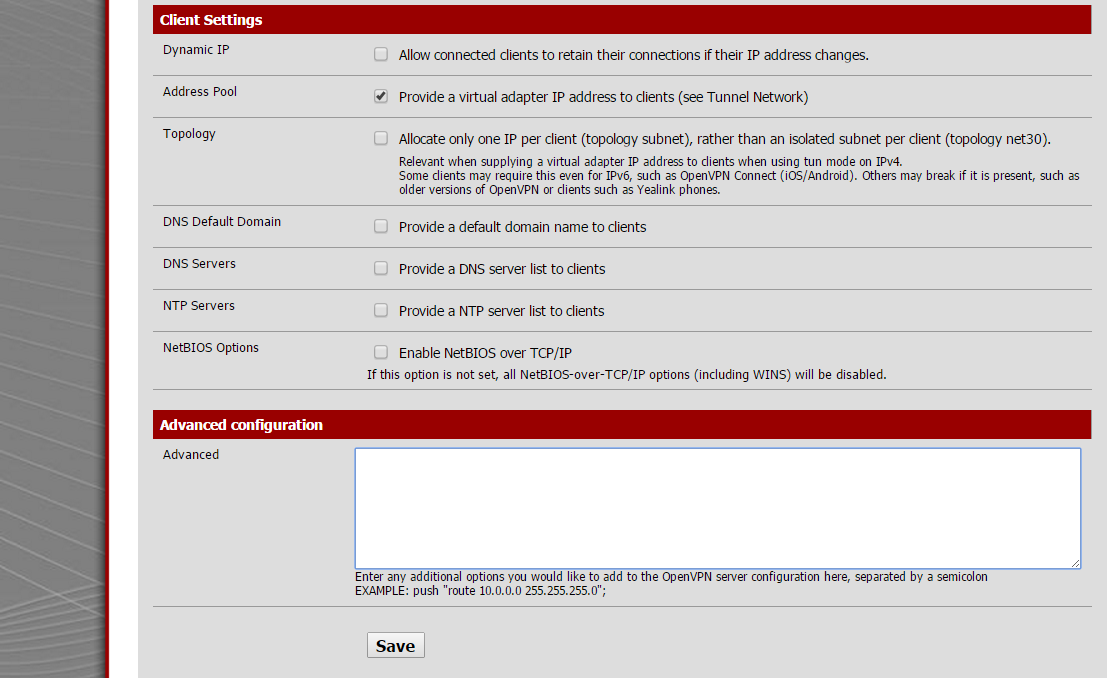
L'última part a configurar en aquestes seccions és extremadament simple, només cal tenir cura de desmarcar-ho tot i marcar el paràmetre "address pool".
Recorda obrir aquest port a les regles del tallafoc.
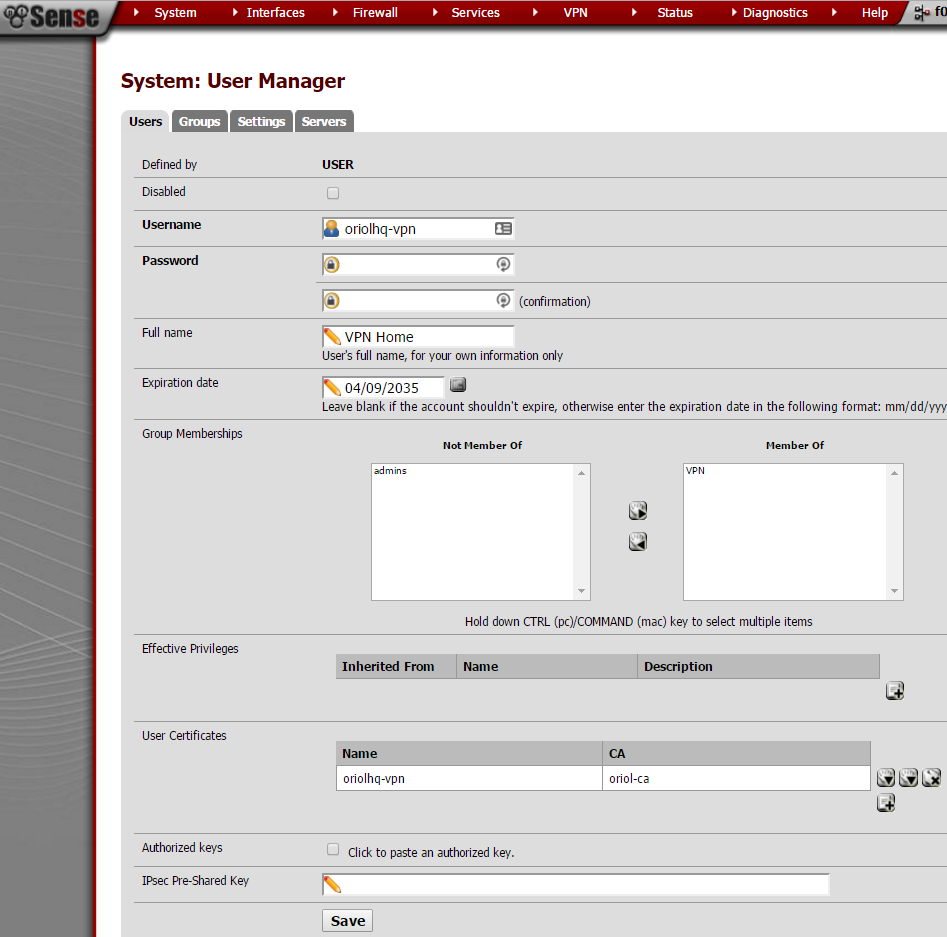
Es requereix un usuari de VPN per autenticar el procés, només cal anar a "User Management" dins del menú "System":
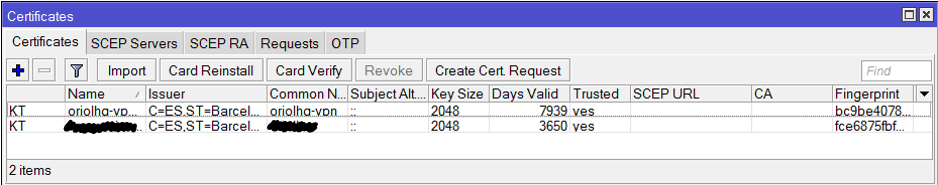
pfSense ja està configurat, ara és el moment de muntar el client OpenVPN a Mikrotik fent servir Winbox. Recorda importar els certificats:
Clica a "PPP" al menú de l'esquerra:
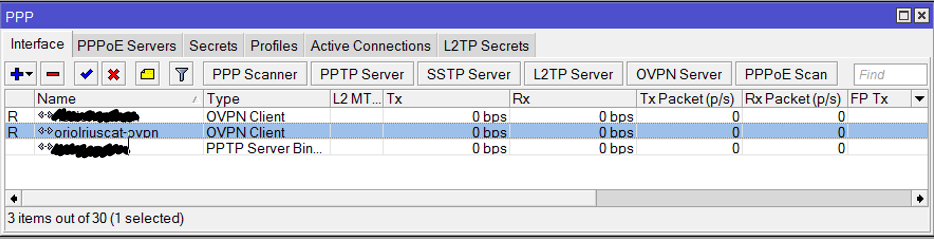
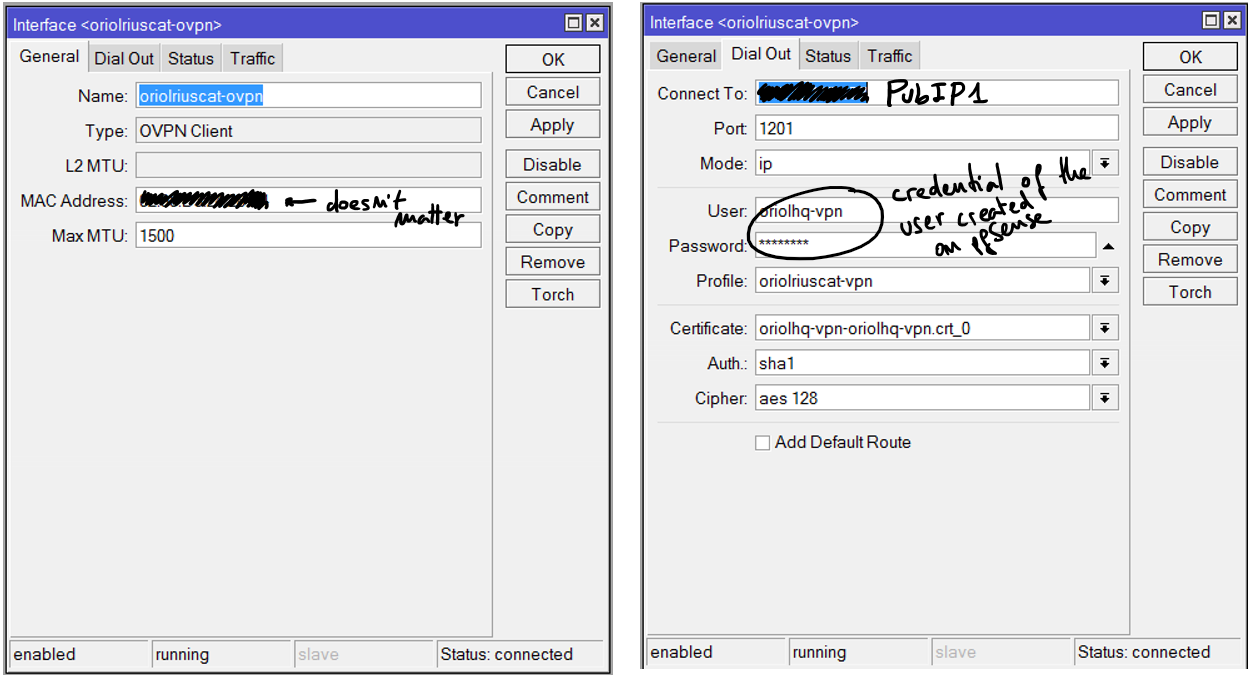
Afegeix una connexió OVPN Client amb el botó "+", els paràmetres d'aquesta connexió són:
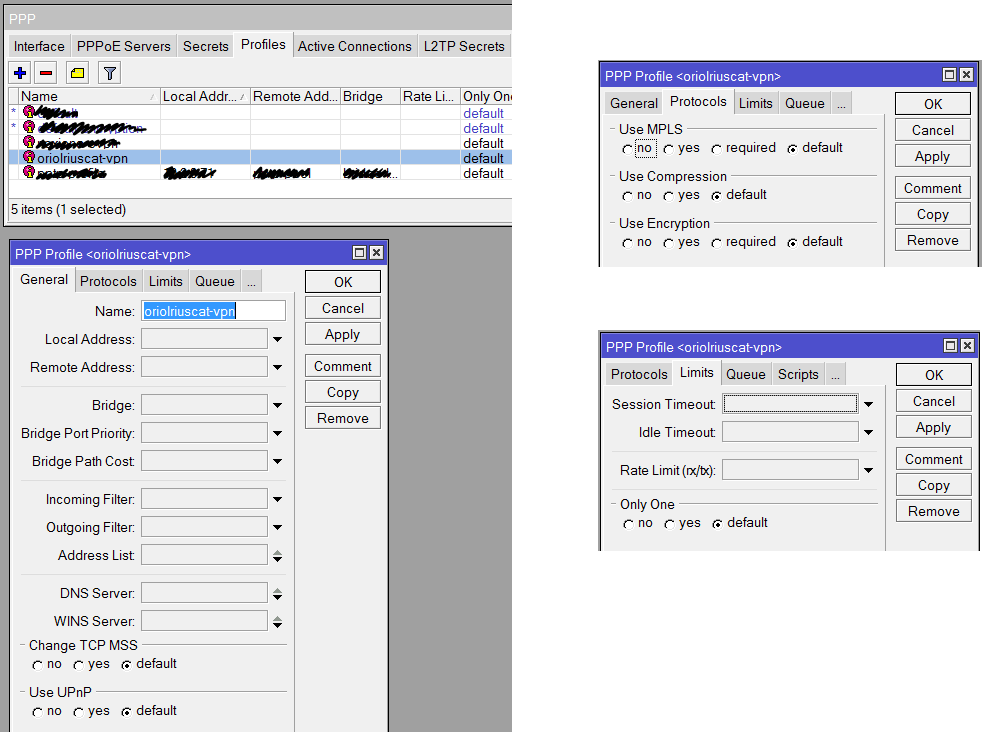
Una altra cosa necessària a definir a "PPP" és el perfil, clica a la pestanya "Profile" i amb el botó amb el símbol "+" crea un perfil nou així:
Tot està a punt, ara és el moment de comprovar si la connexió va bé. Primer ves al client OVPN a Mikrotik, recorda que això és a l'opció de menú "PPP" i dins la pestanya "Interfaces". Clicant a la interfície veuràs els detalls de l'estat. Si està desconnectada, anant als registres de pfSense o de Mikrotik pots veure els detalls de la negociació.
Recorda que normalment el problema és amb els teus certificats, però primer de tot has d'assegurar-te que la negociació intenta començar.
Gaudeix-ho i bona sort.
7 comentaris
Els comentaris del blog antic, tal com es van escriure. Els comentaris estan tancats.
Aphia
Muchas gracias por aportación. Me ha servido de gran ayuda.
Actualmente, siguiendo su manual, he conseguido conectar dos sedes, usando pfSense como servidor, y mikrotik como cliente. Conectan perfectamente, y desde el cliente, desde cualquiera de las máquinas que forman la sede cliente, puedo acceder a las de la sede servidor sin ningún problema. El tema es que en la parte cliente tengo varias impresoras que quiero compartir con la sede servidor, y en ese sentido, servidor -> cliente, no consigo ver las máquinas ni hacer ping a ninguna de ellas.
¿a parte de la configuración que amablemente describe, habría que añadir alguna otra regla al cortafuegos para que esta comunicación se permita?
Muchas gracias de nuevo.
Oriol Rius
Gracias por tu comentario, perdona mi retraso pero he estado de vacaciones y no tenía acceso al ordenador. Seguramente tu problema esta en las rutas, o quizá en algún NAT. Prueba ha hacer un "traceroute" y mira donde se pierden tus paquetes.
Aphia
Muy buenas Oriol,
finalmente lo he solucionado.
He vuelto ha crearlo todo desde el prinicipio, siguiendo su manual y vualá!!!
debía haber algo que no estaba haciendo bien.
Muchas gracias!
Oriol Rius
Me alegro! feliz año.
Aphia
Muy buenas de nuevo Oriol,
llevo dándole vueltas mucho tiempo a esto y si no le importa, me gustaría preguntarle algo. Al hilo del comentario que le hice, la tasa de transferencia entre sedes es muy baja. Me explico. cada sede tiene switch gigabits, por lo que la tasa de transferencia interna, en cada sede, es muy alta. El problema es que si quiero transferir datos entre sedes, veo que sólo lo hace a unos 7 Mbps (subida y bajada). Indicar que tenemos contratada fibra de Movistar con 300 Mb simétrica (probada) y que los ping de una sede a otra no superan los 33ms y TLS de 126, por lo que he leido está bastante bien, ¿puede darme alguna idea de cual puede ser el motivo por lo que la transferencia de datos en la VPN es tan bajo?
Aphia
Corrijo... me refiero a TTL y no TLS... ;-)
Oriol Rius
Has mirado si la CPU del equipo va saturada? quizá no es capaz de cifrar tanta información y esta haciendo de cuello de botella. Por otro lado, a parte d eponer una CPU/RAM mayores también podrías contemplar la posibilidad de usar cifrado por hardware.
Ya me dirás si tiene sentido.