Capturar a Mikrotik i fer streaming en temps real a Wireshark
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
Quan tens un Mikrotik en qualsevol punt de la teva xarxa i vols llançar un sniffer per depurar o solucionar problemes, a part de les eines originals de RouterOS, pots fer streaming del trànsit capturat en temps real a Wireshark i inspeccionar els paquets allà.
La idea és exactament la mateixa que vaig explicar a l'entrada:
Sniffing traffic in a Linux box and streaming in real-time to Wireshark on Windows
.
La configuració de Mikrotik amb la interfície web és així:
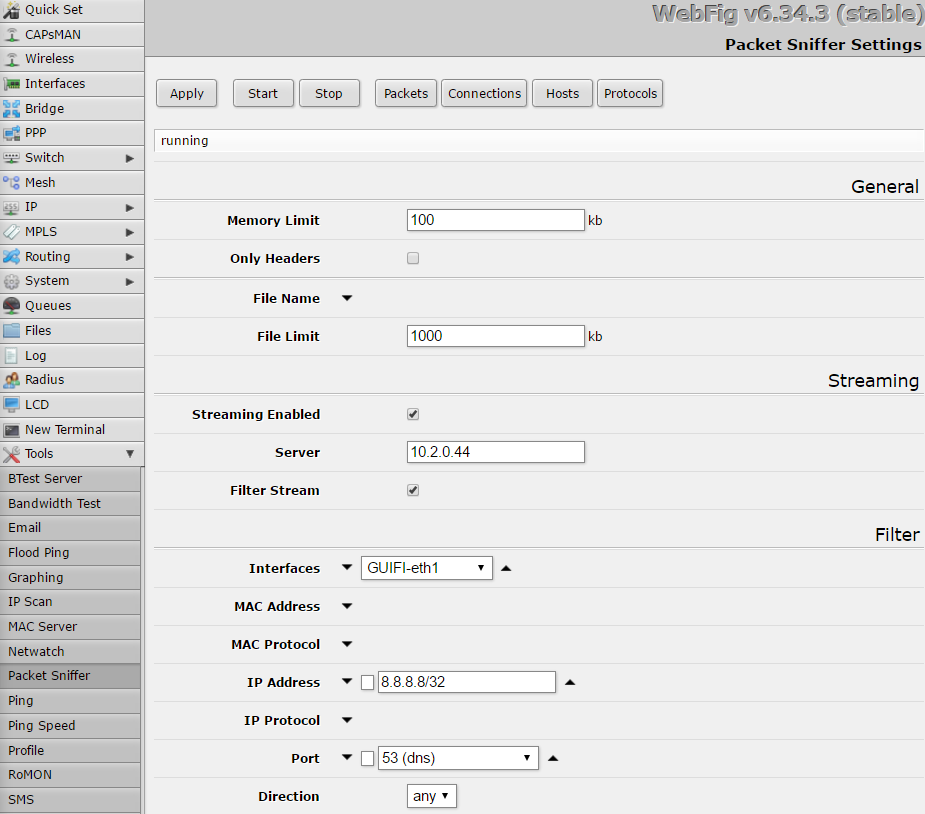
Assumim que 10.2.0.44 és l'adreça IP de la màquina amb Wireshark, assegura't que no bloqueges el trànsit UDP al port 37008 perquè el flux des de Mikrotik fa servir aquest port de destí. I defineix els teus propis filtres.
Sobre la configuració de Wireshark és molt simple, només cal configurar el filtre per permetre només el trànsit del flux de captura i seleccionar la interfície de xarxa per on arriba el trànsit.
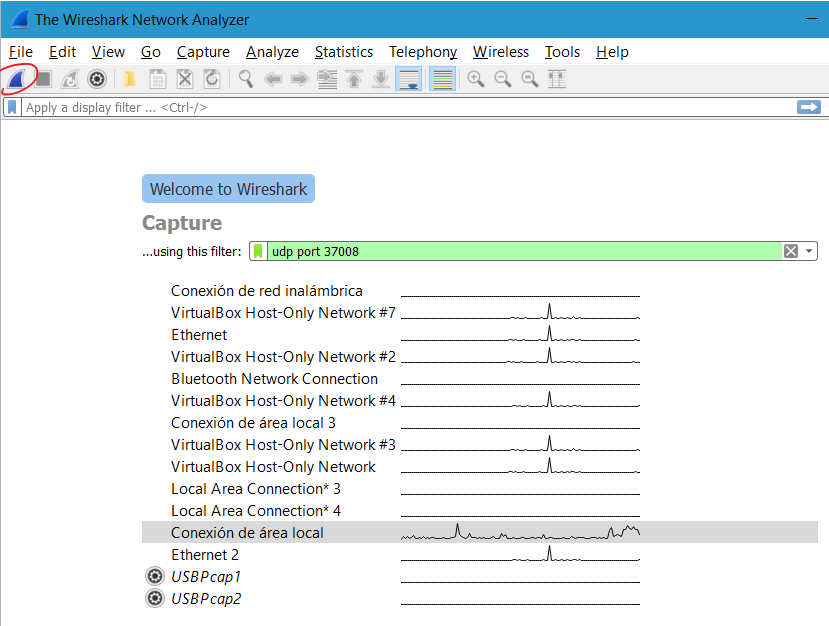
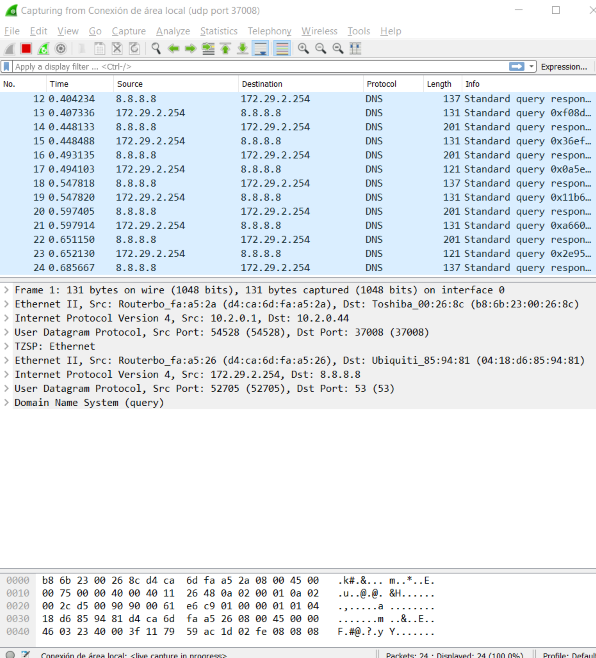
Les captures anteriors ens permeten depurar les consultes DNS al servei DNS de Google, aquest és el resultat quan cliques a la icona marcada amb un cercle vermell a la captura de pantalla anterior.