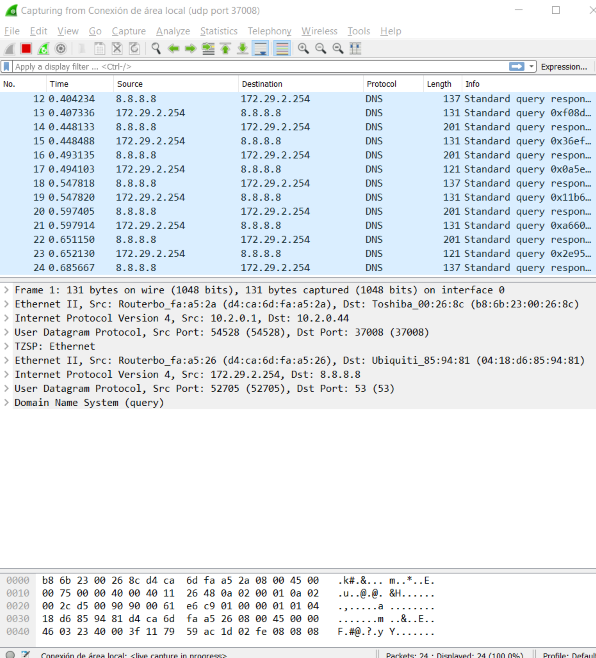
Cuando tienes un Mikrotik en cualquier punto de tu red y quieres lanzar un sniffer para depurar o solucionar problemas, aparte de las herramientas originales de RouterOS, puedes hacer streaming del tráfico capturado en tiempo real a Wireshark e inspeccionar los paquetes allí.
La idea es exactamente la misma que expliqué en la entrada:
Sniffing traffic in a Linux box and streaming in real-time to Wireshark on Windows
.
La configuración de Mikrotik usando la interfaz web es así:
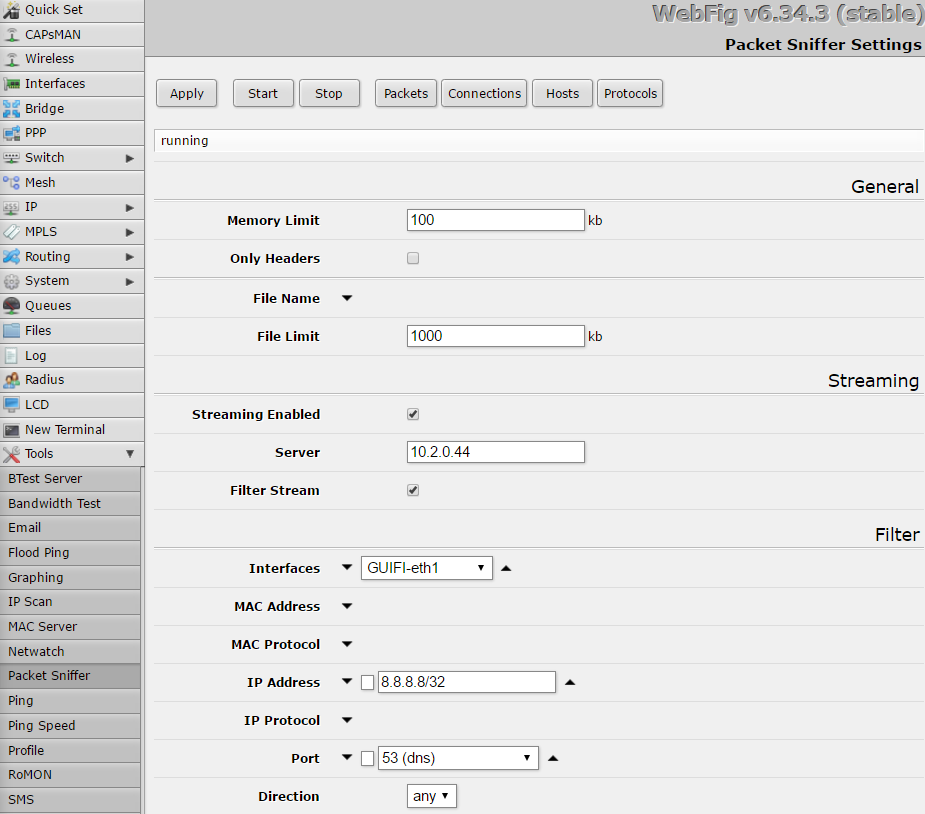
Asumimos que 10.2.0.44 es la dirección IP de la máquina con Wireshark, asegúrate de que no bloqueas el tráfico UDP en el puerto 37008 porque el flujo desde Mikrotik usa ese puerto de destino. Y define tus propios filtros.
Sobre la configuración de Wireshark es realmente simple, solo hay que configurar el filtro para permitir solo el tráfico del flujo de captura y seleccionar la interfaz de red por donde llega el tráfico.
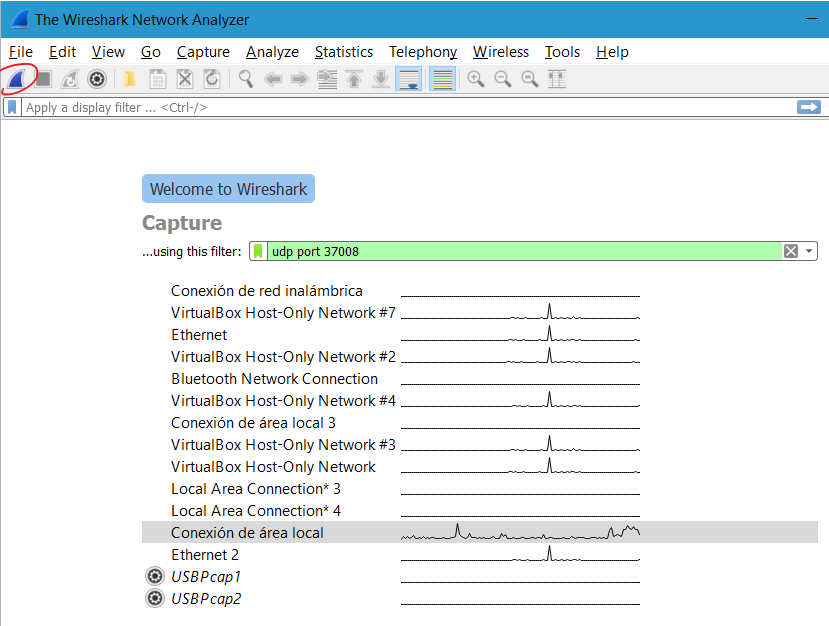
Las capturas anteriores nos permiten depurar las consultas DNS al servicio DNS de Google, este es el resultado cuando clicas en el icono marcado con un círculo rojo en la captura de pantalla anterior.