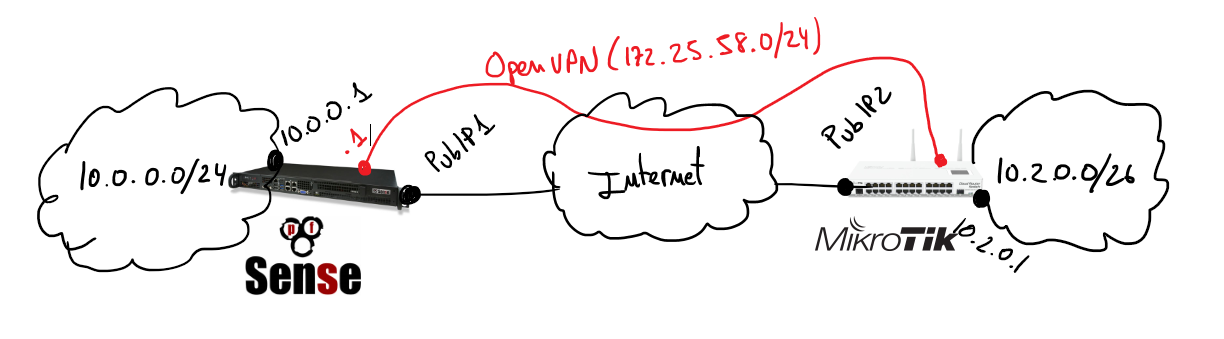
Asumiendo el escenario anterior voy a describir las configuraciones necesarias en pfSense y Mikrotik. La creación de certificados no forma parte del alcance de este documento, si no estás familiarizado con cómo hacerlo es buena idea usar el gestor de certificados de pfSense. Mi último consejo es que tengas cuidado con los certificados, el 90% de los problemas que he encontrado en mi vida cuando trabajaba con VPNs son por eso. Tómate tu tiempo para comprobarlo antes de perder el tiempo jugando con otras configuraciones.
En ese escenario pfSense jugará el papel de servidor VPN y Mikrotik será el cliente, así que voy a empezar describiendo la configuración de pfSense.
Crea un servidor OpenVPN en la sección adecuada:
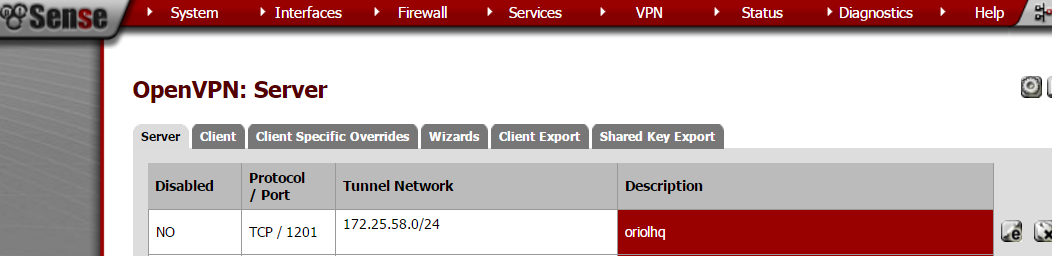
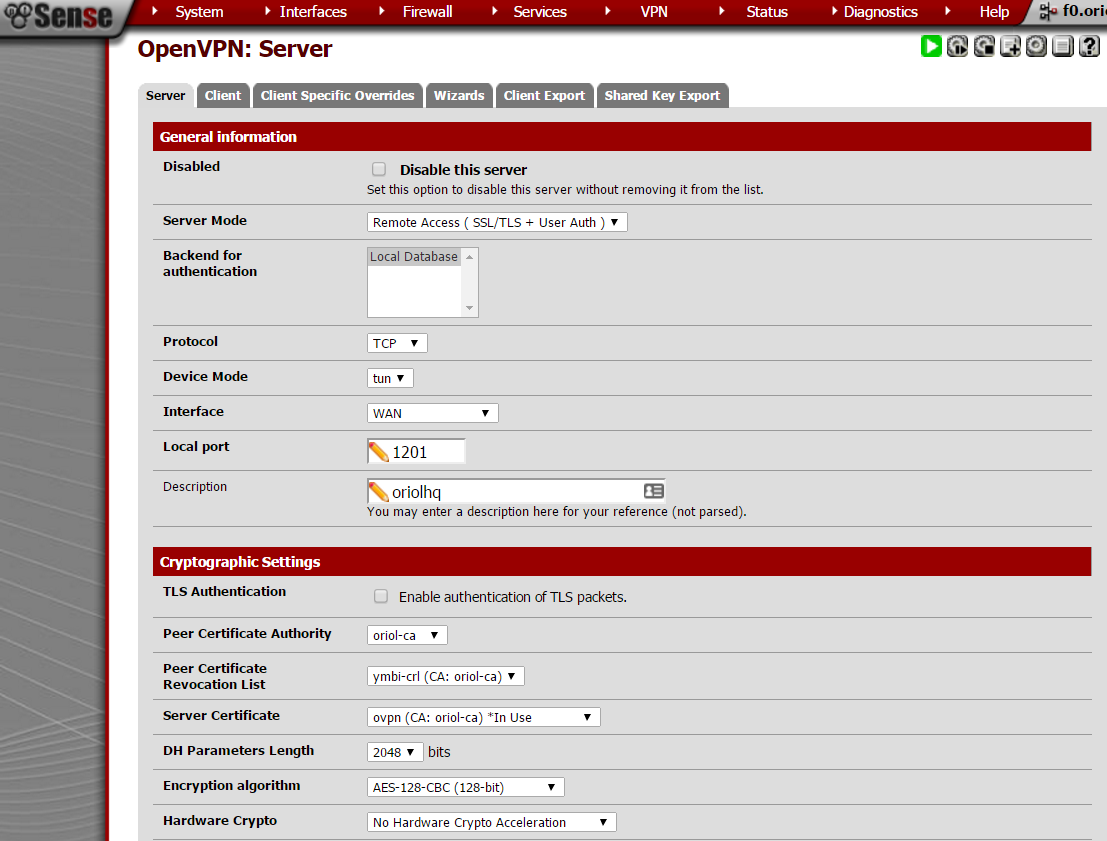
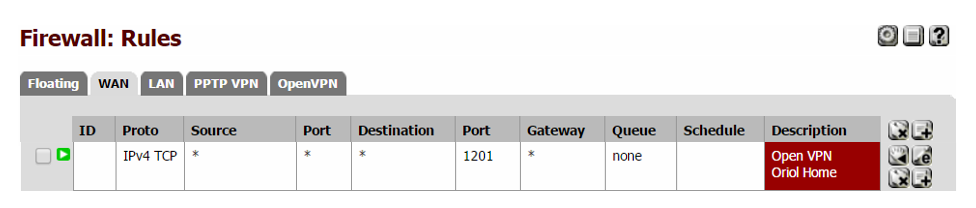
Cosas importantes a tener en cuenta cuando configuréis los parámetros: el socket tiene que ser un socket TCP, en mi caso decidí usar el puerto 1201:
Los siguientes ajustes en el mismo sitio son sobre la red local y las direcciones IP del túnel, esto es necesario para crear las reglas de enrutamiento adecuadas en el servidor y el cliente.
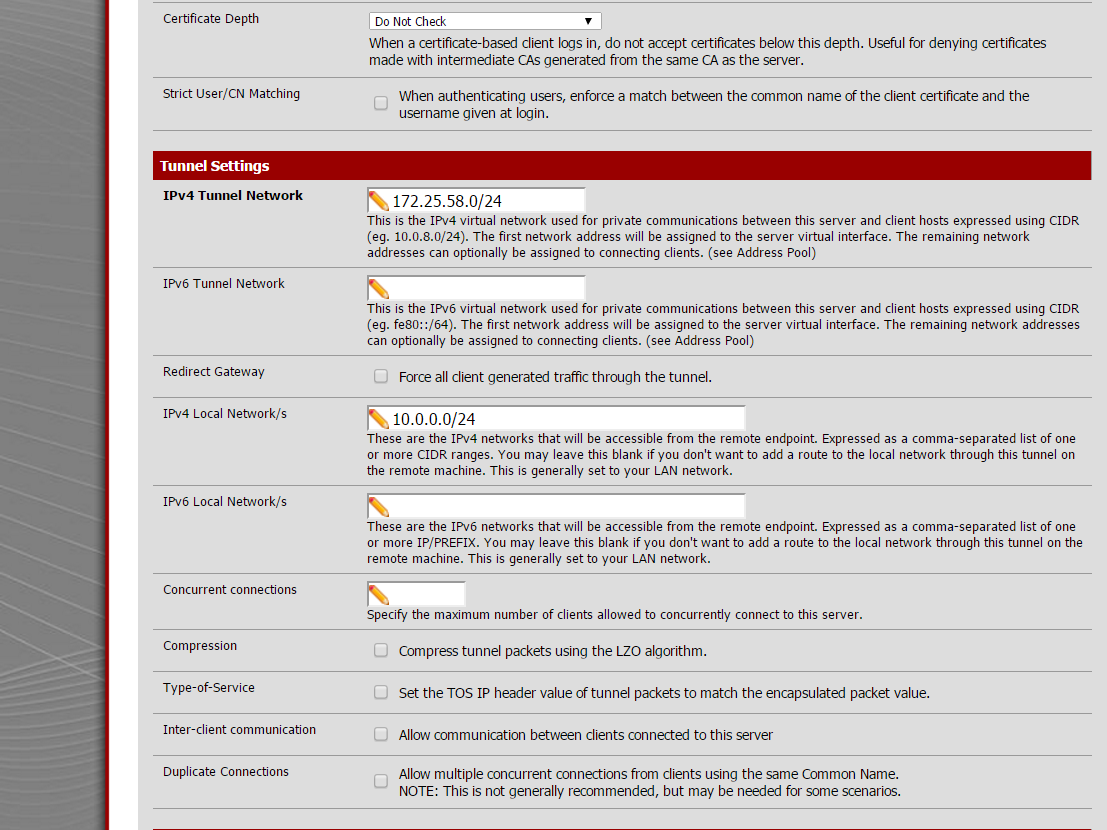
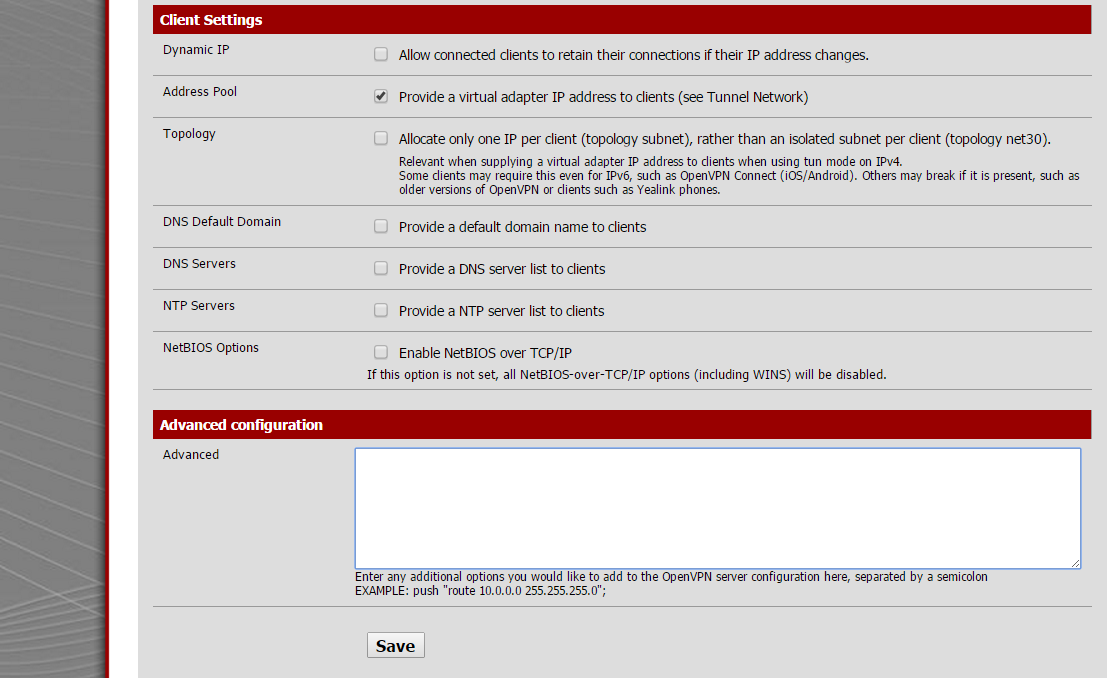
La última parte a configurar en esas secciones es extremadamente simple, solo hay que tener cuidado de desmarcarlo todo y marcar el ajuste "address pool".
Recuerda abrir ese puerto en las reglas del cortafuegos.
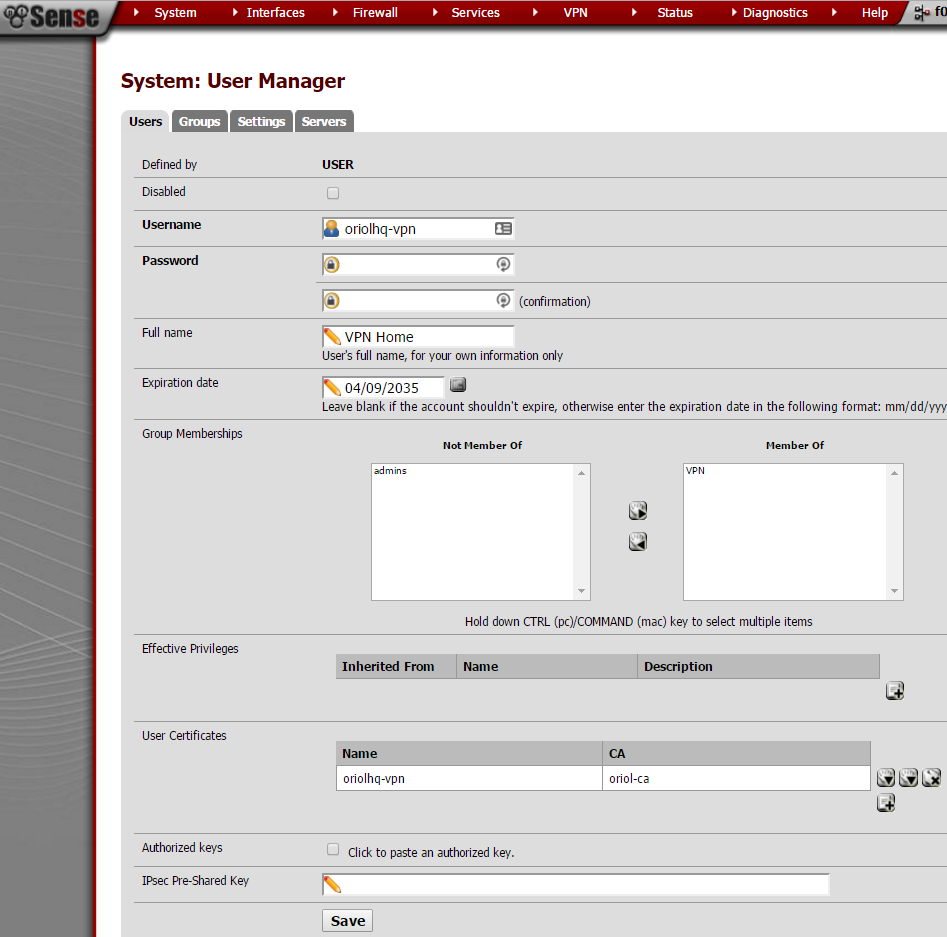
Se requiere un usuario de VPN para autenticar el proceso, solo hay que ir a "User Management" dentro del menú "System":
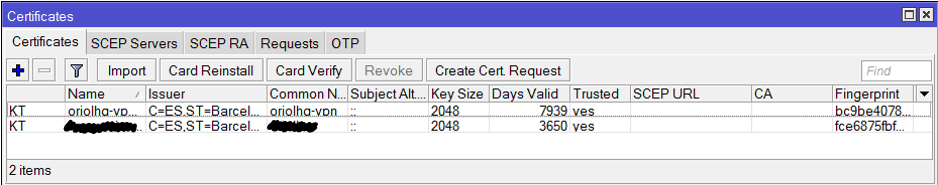
pfSense ya está configurado, ahora es el momento de montar el cliente OpenVPN en Mikrotik usando Winbox. Recuerda importar los certificados:
Haz clic en "PPP" en el menú de la izquierda:
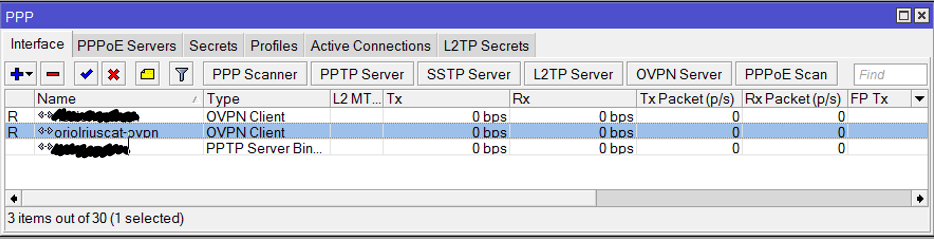
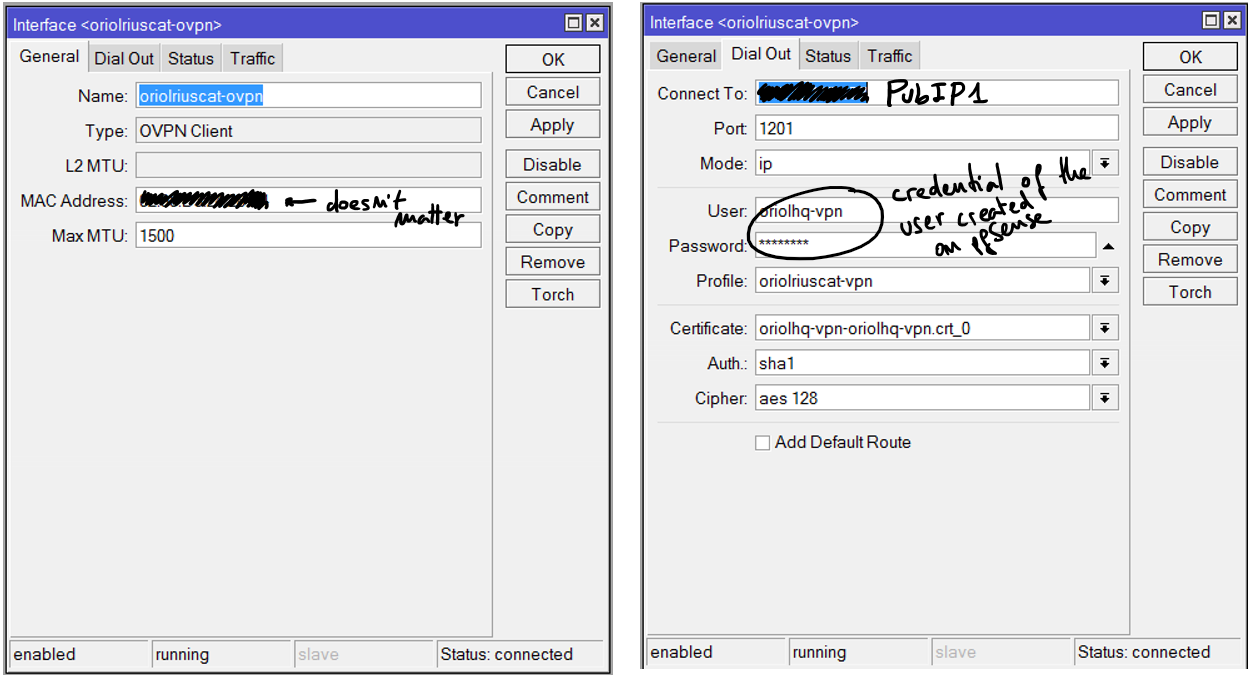
Añade una conexión OVPN Client con el botón "+", los parámetros de esa conexión son:
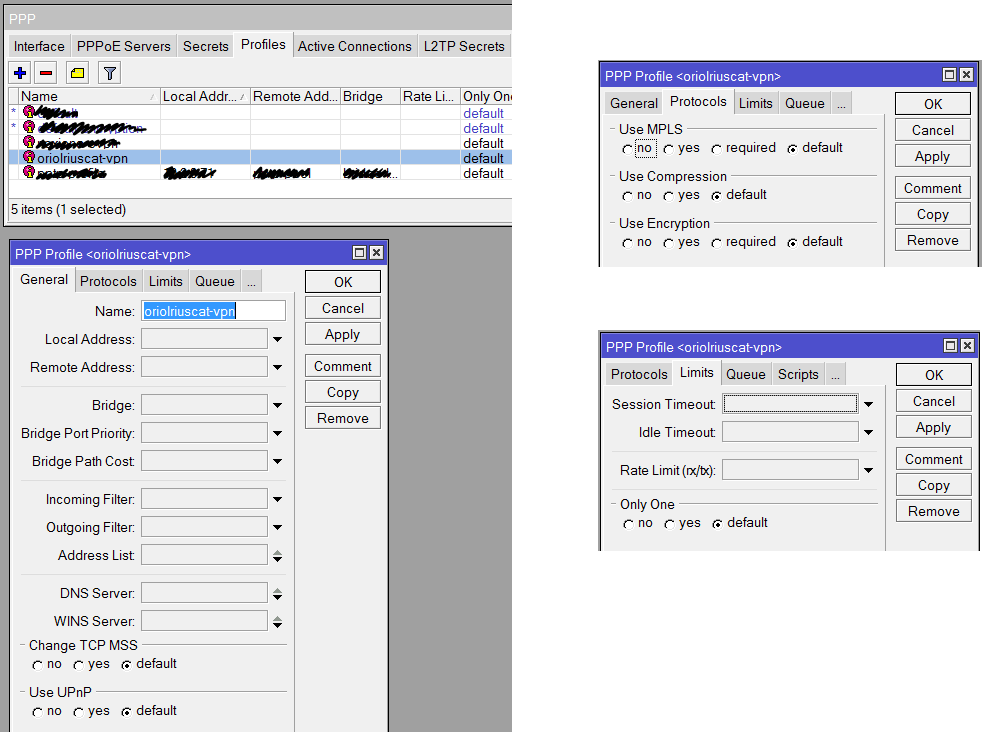
Otra cosa necesaria a definir en "PPP" es el perfil, haz clic en la pestaña "Profile" y con el botón con el símbolo "+" crea un perfil nuevo así:
Todo está listo, ahora es el momento de comprobar si la conexión va bien. Primero ve al cliente OVPN en Mikrotik, recuerda que esto está en la opción de menú "PPP" y dentro de la pestaña "Interfaces". Haciendo clic en la interfaz verás los detalles del estado. Si está desconectada, yendo a los registros de pfSense o de Mikrotik puedes ver los detalles de la negociación.
Recuerda que normalmente el problema está con tus certificados, pero primero de todo tienes que asegurarte de que la negociación intenta empezar.
Disfrútalo y buena suerte.
7 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Aphia
Muchas gracias por aportación. Me ha servido de gran ayuda.
Actualmente, siguiendo su manual, he conseguido conectar dos sedes, usando pfSense como servidor, y mikrotik como cliente. Conectan perfectamente, y desde el cliente, desde cualquiera de las máquinas que forman la sede cliente, puedo acceder a las de la sede servidor sin ningún problema. El tema es que en la parte cliente tengo varias impresoras que quiero compartir con la sede servidor, y en ese sentido, servidor -> cliente, no consigo ver las máquinas ni hacer ping a ninguna de ellas.
¿a parte de la configuración que amablemente describe, habría que añadir alguna otra regla al cortafuegos para que esta comunicación se permita?
Muchas gracias de nuevo.
Oriol Rius
Gracias por tu comentario, perdona mi retraso pero he estado de vacaciones y no tenía acceso al ordenador. Seguramente tu problema esta en las rutas, o quizá en algún NAT. Prueba ha hacer un "traceroute" y mira donde se pierden tus paquetes.
Aphia
Muy buenas Oriol,
finalmente lo he solucionado.
He vuelto ha crearlo todo desde el prinicipio, siguiendo su manual y vualá!!!
debía haber algo que no estaba haciendo bien.
Muchas gracias!
Oriol Rius
Me alegro! feliz año.
Aphia
Muy buenas de nuevo Oriol,
llevo dándole vueltas mucho tiempo a esto y si no le importa, me gustaría preguntarle algo. Al hilo del comentario que le hice, la tasa de transferencia entre sedes es muy baja. Me explico. cada sede tiene switch gigabits, por lo que la tasa de transferencia interna, en cada sede, es muy alta. El problema es que si quiero transferir datos entre sedes, veo que sólo lo hace a unos 7 Mbps (subida y bajada). Indicar que tenemos contratada fibra de Movistar con 300 Mb simétrica (probada) y que los ping de una sede a otra no superan los 33ms y TLS de 126, por lo que he leido está bastante bien, ¿puede darme alguna idea de cual puede ser el motivo por lo que la transferencia de datos en la VPN es tan bajo?
Aphia
Corrijo... me refiero a TTL y no TLS... ;-)
Oriol Rius
Has mirado si la CPU del equipo va saturada? quizá no es capaz de cifrar tanta información y esta haciendo de cuello de botella. Por otro lado, a parte d eponer una CPU/RAM mayores también podrías contemplar la posibilidad de usar cifrado por hardware.
Ya me dirás si tiene sentido.