Una buena forma de continuar profundizando en el tema OTP y también con PAM, después del artículo: Shellinabox y OTP, es explicaros cómo me lo he hecho para añadir soporte OTP al PHP, de forma que cuando programemos con PHP se pueda delegar la autenticación al sistema PAM del linux. Obviamente eso tiene ciertas restricciones porque PHP corre con los permisos del usuario del Apache, o bien, del usuario del FSGI, etc. Lo importante que hay que hacer notar es que no es habitual lanzar código PHP con permisos de 'root'. Así pues, dependiendo de qué acción le hagamos hacer al PAM este no la podrá llevar a cabo, por ejemplo, no podrá acceder al fichero /etc/shadow para validar el password de sistema. De hecho, como lo que yo quiero es trabajar con OTP eso no es relevante.
Lo primero que hay que hacer es instalar el paquete php5-auth-apm y reiniciar el Apache:
apt-get install php5-auth-pam
/etc/init.d/apache2 restart
Ahora vamos al directorio /etc/pam-script.d y hacemos:
cd /etc/pam-script.d
rm pam_script_acct
# creem fitxer pam_script_acct
echo '#!/bin/sh' > pam_script_acct
echo 'exit 0' >> pam_script_acct
chmod 755 pam_script_acct
Ahora toca crear el fichero /etc/pam.d/php, con el siguiente contenido:
auth    sufficient      pam_script.so onerr=fail dir=/etc/pam-script.d/
account  required       pam_script.so onerr=fail dir=/etc/pam-script.d/
Con eso ya tenemos suficiente para ir a jugar con el php, lo primero es con un phpinfo(); validar que aparece algo así:
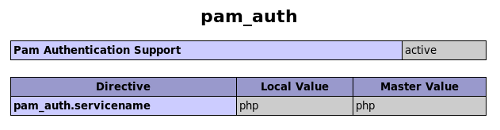
y después podemos hacer un código tan sencillo como este:
<?php
    $result=pam_auth('user','password-otp',&$error);
    var_dump($result);
    var_dump($error);
?>
El comando clave como podéis ver es pam_auth, pasáis como parámetro el nombre del usuario, el password que os ha dado vuestra aplicación generadora de passwords OTP y la variable que queréis que recoja los errores la pasáis por referencia. En caso de error de la autenticación este comando contendrá la descripción del error. Esta misma función devuelve un código booleano con el resultado de la autenticación.