Parte 3 de 3NAT traversal
- NAT traversal: Introducción
- NAT traversal: ¿Cómo funciona STUN?
- NAT traversal: ¿Cómo funciona ICE?
Para entender cómo funciona
ICE
lo mejor es explicarlo junto con otro protocolo; ya que como se comentó en la introducción del NAT traversal el protocolo
ICE
usa una combinación del protocolo TURN y STUN en función del caso, eso es muy sencillo de entender si hablamos de un caso práctico de uso. O sea, cuando se intenta que por ejemplo, SIP atraviese un firewall/gateway/router para hacer llegar una llamada a un teléfono IP.
¿Qué son los candidatos?
El Caller envía un mensaje de
SIP INVITE
con información SDP que describe por qué IP y por qué PUERTOS la aplicación puede recibir audio y/o vídeo. Estas direcciones y puertos se conocen como
candidates
. Estos
candidates
se obtienen del servidor
ICE
(a menudo se encuentra dentro del firewall/router/gateway).
Podríamos describir un
candidate
como una IP y un puerto a través de los cuales un
peer
puede recibir datos de otro
peer
. Hay tres tipos de
candidates
:
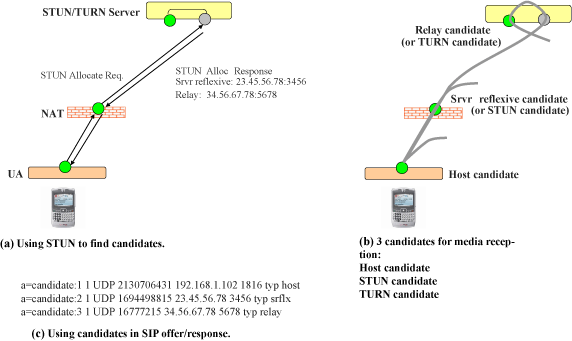
- Local candidate: IP local del cliente.
- Reflexive or STUN candidates: una dirección IP pública del servidor NAT.
- Relay o TURN candidate: una dirección o un relay server que ha sido reservado por el cliente.
El tráfico siempre se podrá enviar con éxito a través de los
relay candidates
, a menos que un firewall bloquee el enlace, entonces no hay técnica posible de NAT traversal que aplicar. El problema de usar
relay candidates
es que requiere usar recursos de un servidor, eso hace que el tráfico que llega al peer tenga retrasos, pérdidas y problemas de
.
Proceso de establecimiento de una llamada SIP vía ICE
1. El Caller consigue sus candidates
En el siguiente gráfico se puede ver cómo el Caller determina los
reflexive i relay candidates
para una conexión. El cliente envía una petición de
ALLOCATE
al servidor, entonces el servidor localiza un par IP/puerto (el
relay candidate
). Esta información se envía otra vez al Caller (
reflexive candidate
), este mensaje contiene la IP pública que usará el Caller cuando emita un mensaje a internet, a menudo eso es la IP a través de la cual se aplicará el NAT.
2. El Caller envía un SIP INVITE
El Caller construye un mensaje
SIP INVITE
usando la información de los candidates que ha obtenido de su servidor
ICE
, después lo envía a su destino.
3. El Callee consigue los candidates
Cuando se recibe el mensaje
SIP INVITE
, el Callee consigue los
candidates
de la misma manera que lo ha hecho el Caller en el punto (1).
4. El Callee envía una respuesta 1xx
Siguiendo con el protocolo SIP, el Callee tiene que generar un mensaje de respuesta al
SIP INVITE
, por ejemplo, un
SIP 183
(Session Progress). Cuando se construya este mensaje dentro de la información SDP el Callee también encapsulará sus
candidates
. Hasta que este mensaje no se haya recibido y confirmado por parte del Caller (
200 OK
) no se considerará exitosa la negociación.
5. ICE connectivity checks
Llegados a este punto tanto el Caller como el Callee conocen mutuamente los candidates que tiene cada uno y es el momento de usar lo que se llama
ICE
connectivity checks. Esto se hace enviando un mensaje STUN desde el local candidate hacia el remote candidate, esto se puede hacer por tantos
candidates
como haya desde el que tiene más prioridad hasta el que tiene menos. Esto lo harán ambos lados del enlace si es que los dos se encuentran detrás de un gateway con
ICE
. Cuando se haya determinado cuál de los
candidates
es el mejor para establecer cada uno de los canales entonces se escogerá este candidate para empezar a enviar y recibir media a través suyo.
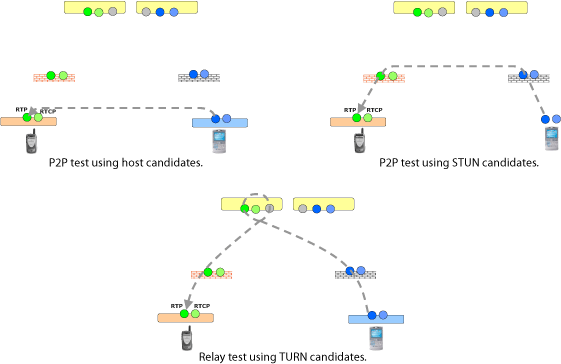
A continuación se pueden ver tres ejemplos de cómo se hacen estas pruebas de los
candidates
. El primer esquema sería el caso en que ambos hosts son enrutables directamente porque, por ejemplo, están en la misma LAN. El segundo esquema se conseguiría el enlace vía la metodología STUN y en el tercero vía la metodología TURN.
6. El Callee envía SIP 180 (ringing)
En este punto el Callee envía el mensaje
SIP 180
(ringing) al Caller para informarle de que el teléfono del Callee está sonando. Al haber negociado previamente el canal de datos a través de
ICE
cuando el Callee desuelgue el teléfono ya podrá hablar sin retrasos, si esto se negociase después habría un efecto de retraso desagradable para los
peers
.
7. Acepta la llamada y hablan
Así pues, cuando el Callee desuelgue se enviará un mensaje
200 OK
y vía RTP (por ejemplo) y usando los canales negociados vía
ICE
el flujo de datos multimedia (en este caso audio) empezará atravesando de forma transparente los dos gateways que dan acceso a internet a los dos
peers
.
Unas notas para aclarar el tema
En este ejemplo se pretende demostrar que podemos establecer un enlace
a través de dos
peers
que se encuentran detrás de NAT gracias al protocolo
ICE
. Como protocolo para controlar la sesión RTP se usa SIP, eso hace que ambos peers necesiten una redirección DNAT en su gateway hacia los puertos TCP/UPD 5060. En caso de querer evitar eso lo que se debería usar es otro protocolo de señalización diferente de SIP. Por ejemplo, si no queremos/podemos redirigir ningún puerto al gateway se podría usar XMPP.
Glosario
- Caller: quien hace la llamada
- Calee: quien recibe la llamada
- SDP: Session Description Protocol
- SIP: Session Initiation Protocol
- Peer: un extremo de la conexión