Parte 2 de 3NAT traversal
- NAT traversal: Introducción
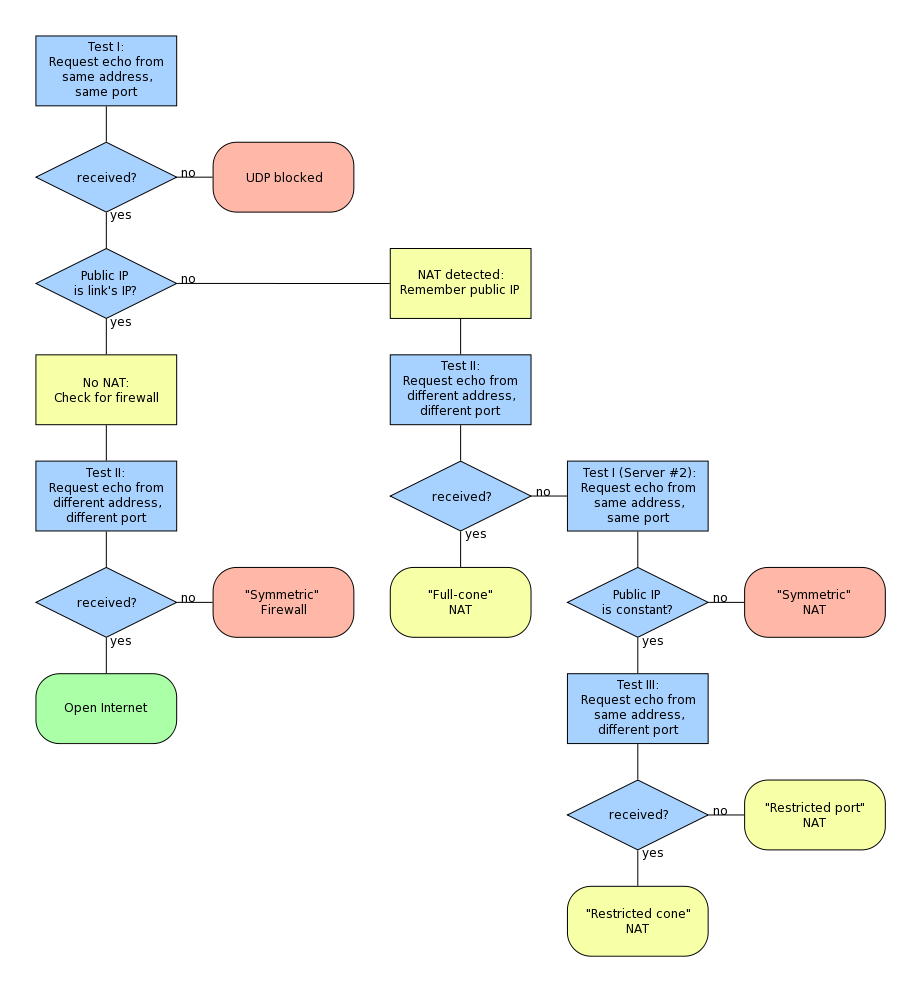
- NAT traversal: ¿Cómo funciona STUN?
- NAT traversal: ¿Cómo funciona ICE?
El servidor STUN tiene que publicar su IP (3478TCP/UPD o 5349TLS) en un gateway que tenga una IP interna y una externa (privada y pública). La comunicación empieza cuando el cliente que está en la red enmascarada lanza una serie de
requests
contra la IP pública del servidor STUN. El servidor STUN contestará al cliente informando de los pares de puertos usados en el exterior del NAT, con eso el cliente aprende de qué tipo de NAT dispone y cuál es el TTL de los bindings que se hacen en el exterior para reenviar sus peticiones.
Una aplicación cliente para saber quién es su servidor STUN lo que hace es buscar en su dominio DNS la resolución del nombre _stun_.domini_exemple.com o _stun._udp.domini_exemple.com por los tipos de registro SRV. Después de saber quién es su servidor STUN lo que hace la aplicación es buscar la dirección pública del servidor STUN. Para poder descubrir cuál tendrá que ser el origen de sus paquetes en internet. Así cuando construya los paquetes con los datos de aplicación podrá advertir cuál es la dirección pública de su servidor STUN.
Llegados a este punto a menudo tenemos bastante como para empezar la comunicación con el destino final de nuestro enlace, ya que este lo único que tendrá que hacer es contestar los paquetes por los mismos puertos que el gateway está haciendo
binding
en aquel momento. Aquí es donde el STUN server hace su trabajo manteniendo los puertos abiertos. Uno de los problemas con los que nos podemos encontrar es que el nodo destino no pueda atacar aquellos puertos por alguna restricción de su firewall o similar. Cosa que complica la posibilidad de hacer el enlace. Si los dos hosts que queremos comunicar están los dos detrás del NAT-masquerade la cosa se hace muy difícil y a menudo hace falta un proxy entre los dos servidores STUN para que la cosa funcione, o sea, que se complica muchísimo.
Diagrama de flujo del protocolo:
3 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
pau
Oriol he llegit i rellegit el teu post i la info de la wikipedia, hi ha un dubte que no aconsegueixo aclarir : en casos de restricted cone i port restricted cone diuen que només funciona si els dos host inicien les transmisions al mateix moment ? Saps que cony vol dir això, perque jo no veig solució si no es amb full conne !!!
També hauria sgiut bo que en le protocol de stun s'utilitzecin les paruales source i destination !! m'he fet un lio que thi cagues ;)
Oriol Rius
Em sap greu respondre amb una altre pregunta, però no veig on diu que han de començar les connexions al mateix moment...
Bàsicament perquè l'enllaç funcioni amb restricted cone i port restricted el que cal és usar aquests petits rangs permesos i el que cal és aprofitar el rang de temps que queda quan es fa binding en el NAT per passar els paquets de forma que mai es compleixi el TTL i sempre quedin oberts els ports al NAT. No sé si m'he explicat.
pau
En parlem el dissabte despres del partit de tenis ;)