NAT traversal: Com funciona ICE?
Llegeix-lo en: CastellanoEnglish
Part 3 de 3NAT traversal
- NAT traversal: Introducció
- NAT traversal: Com funciona STUN?
- NAT traversal: Com funciona ICE?
Per tal d'entendre com funciona
ICE
el millor és explicar-lo conjuntament amb un altre protocol; ja que com es va comentar a la introducció del NAT traversal el protol
ICE
usa una combinació del protocol TURN i STUN en funció del cas, això és molt senzill d'entendre si parlem d'un cas pràctic d'ús. O sigui, quan s'intenta que per exmple, SIP travessi un firewall/gateway/router per fer arribar una trucada a un telefon IP.
Què són els candidats?
El Caller envia un missatge de
SIP INVITE
amb informació SDP que descriu per quina IP i per quins PORTS l'aplicació pot rebre audio i/o video. Aquestes adreces i ports es coneixen com
candidates
. Aquests
candidates
s'obtenen del servidor
ICE
(sovint es troba dins el firewall/router/gateway).
Podriem descriure un
candidate
com una IP i un port a través dels quals un
peer
pot rebre dades d'un altre
peer
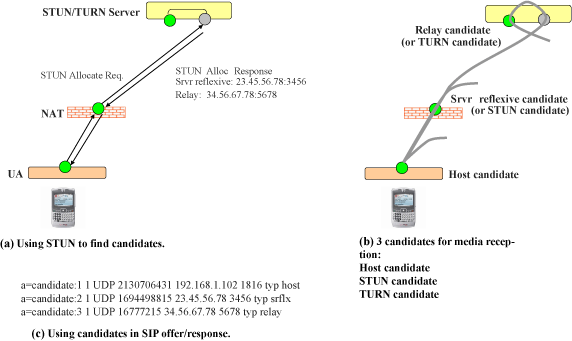
. Hi ha tres tipus de
candidates
:
- Local candidate: IP local del client.
- Reflexive or STUN candidates: una adreça IP pública del servidor NAT.
- Relay o TURN candidate: una adreça o un relay server que ha estat reservat pel client.
El tràfic sempre es podrà enviar amb èxit a través dels
relay candidates
, a menys que un firewall bloquegi l'enllaç, aleshores no hi ha tècnica possible de NAT traversal a aplicar. El problema d'usar
relay candidates
és que requereix usar recursos d'un servidor, això fa que el tràfic que arriba al peer tingui retards, perdues i problemes de
.
Procés d'establiment d'una trucada SIP via ICE
1. Caller aconsegueix els seus candidates
En el següent gràfic es pot veure com el Caller determinada els
reflexive i relay candidates
per una connexió. El client envia una petició d'
ALLOCATE
al servidor, llavors el servidor localitza un parell IP/port (el
relay candidate
). Aquesta informació s'envia altre cop al Caller (
reflexive candidate
), aquest missatge conté la IP pública que usarà el Caller quan emeti un missatge a internet, sovint això és la IP a través de la qual s'aplicarà el NAT.
2. Caller envia un SIP INVINTE
El Caller construeix un missatge
SIP INVITE
usant la informació dels candidates que ha obtingut del seu servidor
ICE
, després l'envia al seu destí.
3. Callee aconsegueix els candidates
Quan es rep el missatge
SIP INVITE
, el Callee aconsegueix els
candidates
de la mateixa manera que ho ha fet el Caller en el punt (1).
4. El Callee envia una resposta 1xx
Seguint amb el protocol SIP, el Callee ha de generar un missatge de resposta al
SIP INVITE
, per exemple, un
SIP 183
(Session Progress). Quan es construeixi aquest missatge dins de l'informació SDP el Callee també hi encapsularà els seus
candidates
. Fins que aquest missatge no s'hagi rebut i confirmat per part del Caller (
200 OK
) no es considerarà exitosa la negociació.
5. ICE connectivity checks
Arribats en aquest punt tan el Caller com el Calle saben mutuament els candidates que tenen cadascún i és el moment d'usar el que s'anomena
ICE
connectivity checks. Això es fa enviant un missatge STUN des del local candidate cap al remote candidate, això es pot fer per tants
candidates
com hi hagin des del que té més prioritat fins al que en té menys. Això ho faran ambdós costats de l'enllaç si és que tots dos es troven darrera un gateway amb
ICE
. Quan s'hagi determinat quin dels
candidates
és el millor per establir cada un dels canals llavors s'escollirà aquest candidate per començar a enviar i rebre media a través seu.
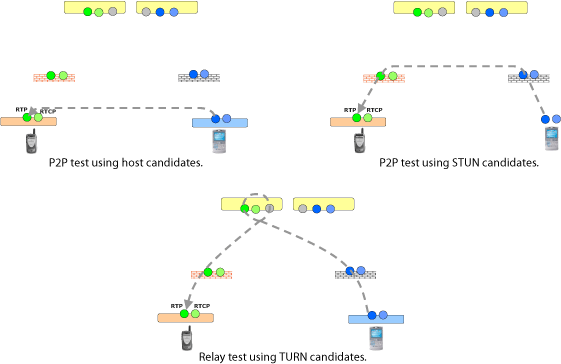
A continuació es poden veure tres exemples de com es fan aquestes proves dels
candidates
. El primer esquema seria el cas en que ambdós hosts són enrutables directament perquè, per exmple, estan a la mateixa LAN. El segon esquema s'aconseguiria l'enllaç via la metologia STUN i en el tercer via la metodologia TURN.
6. Callee envia SIP 180 (ringing)
En aquest punt el Callee envia el missatge
SIP 180
(ringing) al Caller per informar-lo de que el teléfon del Callee esta sonant. Al haver negociat previament el canal de dades a través d'
ICE
quan el Callee despengi el teléfon ja podrà parlar sense retards, si això es negocies després hi hauria un efecte de retard desagradable pels
peers
.
7. Accepta la trucada i parlen
Així doncs, quan el Callee despengi s'enviarà un missatge
200 OK
i via RTP (per exemple) i usant els canals negociats via
ICE
el fluxe de dades multimedia (en aquest cas audio) començarà travessant de forma transparent els dos gateways que donen accés a internet als dos
peers
.
Unes notes per aclarir el tema
En aquest exemple es preten demostrar que podem establir un enllaç
a través de dos
peers
que es troben darrera de NAT gràcies al protocol
ICE
. Com a protocol per controlar la sessió RTP s'usa SIP, això fa que ambdós peers necessitin una redirecció DNAT al seu gateway cap als ports TCP/UPD 5060. En cas de voler evitar això el que s'hauria d'usar és un altre protocol de senyalització diferent de SIP. Per exemple, si no volem/podem redirigir cap port al gateway es podria usar XMPP.
Glosari
- Caller: qui fa la trucada
- Calee: qui rep la trucada
- SDP: Session Description Protocol
- SIP: Session Initiation Protocol
- Peer: un extrem de la connexió