Algunas empresas disponen de servidores de correo con infraestructuras internas realmente complejas y que, siguiendo la máxima de la informática, lo mejor que podemos hacer es: si algo va, no lo toques. El problema es que a menudo esas estructuras tan complejas no disponen de filtros de correo malicioso. O sea, no son capaces de pasar antivirus al correo, filtrar el spam y controlar otros envíos maliciosos de correo. Además, intentar añadir un software dentro del propio servidor que nos haga estas funciones sobre el Mail Transport Agent (MTA) que ya tenemos corriendo es un riesgo innecesario y poco rentable muchas veces.
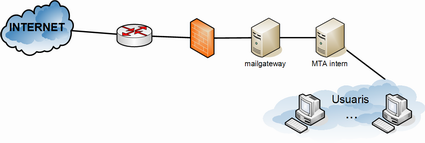
Una solución que se usa a menudo es añadir un servidor solo para filtrar el correo que entra y sale de la empresa e intentar eliminar con este mail-gateway todos los correos no deseados. Básicamente pues lo que hacemos es colocar el SMTP (Simple Mail Transport Protocol) del mail-gateway como puerta de entrada del correo externo. Después modificamos el servidor interno de correo para que todos los correos que tenga que enviar hacia fuera lo haga a través del mail-gateway. O sea, ponemos como servidor de relay fijo del servidor interno la dirección del MTA del gateway.
Con este escenario los usuarios no tienen que cambiar nada de nada, ya que solo estamos interviniendo el puerto 25/tcp, o sea, el SMTP. Además, en el servidor interno de correo podemos crear una cuenta de gestión de correo malicioso, por ejemplo mailgateway@exemple.com (siendo exemple.com nuestro dominio). En esa cuenta le creamos dos carpetas, una que se llame spam y la otra que se llame ham. Lo que haremos es sincronizar el correo de esas cuentas con una carpeta del mail-gateway (si las cuentas son IMAP es buena idea sincronizarlas con el offlineimap). Cuando tengamos esos correos en el mail-gateway le diremos a los filtros bayesianos del antispam que aprendan cómo es el correo malicioso que no es capaz de filtrar y cómo es el correo que ha filtrado y que era legítimo.
Esta cuenta de correo (mailgateway@exemple.com) que hemos creado en el servidor interno, la podemos configurar como cuenta de correo secundaria a un administrador de la red. Así este podrá gestionar el mantenimiento sin tener que tocar el mail-gateway. En caso de que haya algún usuario de la red que quiera localizar un correo que se ha filtrado, el administrador lo podrá hacer desde esta cuenta.
Además, para los usuarios que están fuera de la empresa, delegaciones u otras similares nos puede interesar autenticar el SMTP para que esos usuarios puedan usar el SMTP del mailgateway para enviar correo. Así pues, aprovecharemos el servicio de IMAP (Internet Message Access Protocol) del servidor interno para validar la autenticación en el SMTP. Suena un poco extraño pero el método es bien sencillo. Se trata de aprovechar la cuenta, el usuario y la clave que tienen los usuarios en el servidor IMAP interno, luego se configura el MUA para que use esos datos como información para autenticar el SMTP y el servidor del MTA, cuando recibe una autenticación vía SMTP, lo que hace es abrir una conexión IMAP contra el servidor interno y probar el usuario y la clave que el cliente le ha enviado al SMTP; si eso es correcto el MTA permite enviar correo al MUA con el origen y destino que quiera.
La documentación de este proyecto la podéis encontrar en el wiki:
Tenerla en el wiki me permite ir mejorándola y está siempre localizada.
Si tenéis algo que no está claro, petición o demanda del tipo que sea sobre esta documentación podéis colgar los comentarios en este post.
2 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
angel
Hola,
Molt bon article.
Una petita consulta.
Perque utilitzes el offlineIMAP en comptes del fetchmail ?
Gracies
Salut.
—
[1]
el fetchmail bàsicament serveix per descarregar el correu. En canvi l'offlineIMAP el que fa és sincronitzar el 'maildir' del servidor IMAP una còpia en local del 'maildir'. Llavors pots configurar el client de correu (MUA), per exemple evolution, perquè treballi directament contra aquest repositori de 'maildir' en local. Així sempre tinc tot el correu disponible tan si estic online com offline, a més l'offlineIMAP s'encarrega de que ambdós repositoris tinguin exactament el mateix contingut.
Per exemple, si entro per webmail i consulto el correu (maildir del servidor) puc respondre un email, borrar o classificar correu. Després quan sincronitzo això al portàtil, amb offlineIMAP, tinc una còpia de la última versió del 'maildir' del servidor. Amb l'email enviat, el correu borrat i els que he classificat.
Suposo que ha quedat claríssima l'avantatge de treballar amb offlineimap. No?