Esta página estaba en el wiki de oriol.joor.net y de oriolrius.cat (2006–2012). La recupero aquí tal como era.
Comentarios, dudas y peticiones
Cualquier cosa que queráis pedirme, comentarme, sugerirme o simplemente por la que queráis quejaros porque no os funciona la podéis hacer en el artículo mailgateway: postfix+amavisd+clamav+spamassassin+sasl
Changelog
- 12/06/2007 - Añadimos la capacidad de verificar si existen los destinatarios de un correo de un dominio local. Explicado en Postfix: Verificamos destinatarios desde el mailgateway
Introducción y Objetivo
Algunas empresas disponen de servidores de correo con infraestructuras internas realmente complejas y que, siguiendo la máxima de la informática, lo mejor que podemos hacer es: si algo va no lo toques. El problema es que a menudo estas estructuras tan complejas no disponen de filtros de correo malicioso. O sea, no son capaces de pasar el antivirus al correo, filtrar el spam y controlar otros envíos maliciosos de correo. Además, intentar añadir un software dentro del propio servidor que nos haga estas funciones sobre el Mail Transport Agent (MTA) que ya tenemos corriendo es un riesgo innecesario y poco rentable muchas veces.
Una solución que se usa a menudo es añadir un servidor solo para filtrar el correo que entra y sale de la empresa e intentar eliminar con este mail-gateway todos los correos no deseados. Básicamente, pues, lo que hacemos es colocar el SMTP (Simple Mail Transport Protocol) del mail-gateway como puerta de entrada del correo externo. Después modificamos el servidor interno de correo para que todos los correos que tenga que enviar hacia fuera lo haga a través del mail-gateway. O sea, ponemos como servidor de relay fijo del servidor interno la dirección del MTA del gateway.
Con este escenario los usuarios no tienen que cambiar nada de nada, ya que solo estamos interviniendo el puerto 25/tcp, o sea, el SMTP. Además, en el servidor interno de correo podemos crear una cuenta de gestión de correo malicioso, por ejemplo mailgateway@exemple.com (siendo exemple.com nuestro dominio). En esta cuenta le creamos dos carpetas, una que se llame spam y la otra que se llame ham. Lo que haremos es sincronizar el correo de estas cuentas con una carpeta del mail-gateway (si las cuentas son IMAP es buena idea sincronizarlas con el offlineimap). Cuando tengamos estos correos en el mail-gateway le diremos a los filtros bayessians del antispam que aprendan cómo es el correo malicioso que no es capaz de filtrar y cómo es el correo que ha filtrado y que era legítimo.
Esta cuenta de correo (mailgateway@exemple.com) que hemos creado en el servidor interno la podemos configurar como cuenta de correo secundaria de un administrador de la red. Así este podrá gestionar el mantenimiento sin tener que tocar el mail-gateway. En caso de que haya algún usuario de la red que quiera localizar un correo que se ha filtrado, el administrador lo podrá hacer desde esta cuenta.
Además, para los usuarios que están fuera de la empresa, delegaciones u otras similares, nos puede interesar autenticar el SMTP para que estos usuarios puedan usar el SMTP del mailgateway para enviar correo. Así pues, aprovecharemos el servicio de IMAP (Internet Message Access Protocol) del servidor interno para validar la autenticación en el SMTP. Suena un poco extraño pero el método es bien sencillo. Se trata de aprovechar la cuenta, el usuario y la clave que tienen los usuarios en el servidor IMAP interno; entonces se configura el MUA para que use estos datos como información para autenticar el SMTP, y el servidor del MTA, cuando recibe una autenticación vía SMTP, lo que hace es abrir una conexión IMAP contra el servidor interno y probar el usuario y la clave que el cliente le ha enviado al SMTP; si esto es correcto el MTA permite enviar correo al MUA con el origen y destino que quiera.
Diagrama de red
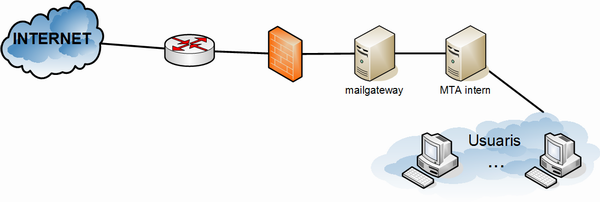
Esquema de los servicios y tratamiento del correo
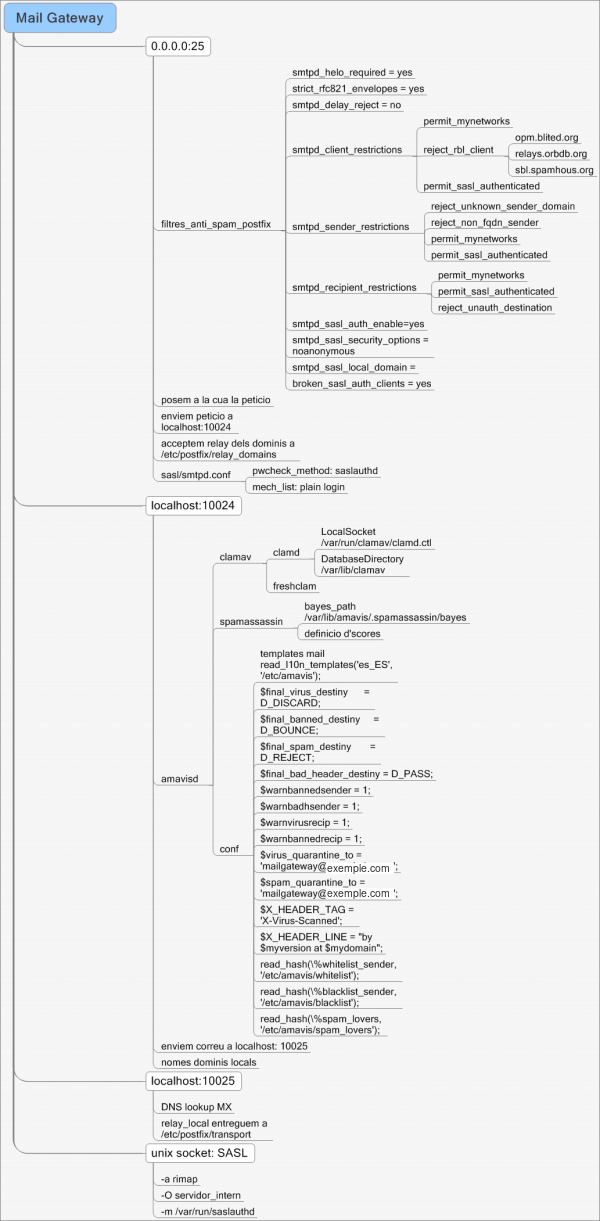
En este esquema se pueden observar los 3 puertos TCP que publicaremos para filtrar el correo y las principales opciones de configuración de los servicios que publican los puertos.
Flujo de los correos
Cuando un servidor SMTP, tanto de nuestra red como de una red externa, envía un correo contra el mail-gateway, lógicamente lo hace por el puerto 25/TCP contra el servidor SMTP, en nuestro caso postfix. Este, como podemos ver en el esquema, reenvía el correo contra el puerto 10024 de la IP localhost. Además, este puerto solo es capaz de recibir peticiones desde localhost para evitar problemas de seguridad. El puerto del que estamos hablando, si miramos el esquema, podéis ver que lo está publicando el amavis.
El amavis es el programa encargado de supervisar los filtros antispam y antivirus; es el que hará las llamadas pertinentes a terceros programas y el que se encargará de capturar los errores y enviar los mensajes de log, email y otros a quien corresponda. En caso de que no se detecte ninguna anomalía en el correo, este se reenviará al puerto localhost:10025/TCP.
Según el esquema, el puerto 10025/TCP también lo está publicando el postfix. Concretamente, lo que hará el SMTP en este caso es buscar a quién va dirigido el correo, si a un destino local (local_relay) o a un destino remoto (MX dns lookup).
Configurando los servicios
postfix
El servidor SMTP básicamente tiene dos ficheros de configuración principales. Que en nuestro caso no son especialmente largos. Así pues, nos será relativamente sencillo saber si algo no funciona.
Fichero /etc/postfix/master.cf:
El contenido del fichero está al final de esta página.
Como se puede comprobar en este fichero, es en el que se explica cuál será el flujo del correo; le decimos al postfix cuál será el orden en el que se intentará procesar el correo y quién lo atenderá en cada momento.
Fichero /etc/postfix/main.cf:
El contenido del fichero está al final de esta página.
Como podemos ver en este fichero, aplicamos sobre todo filtros básicos para evitar tener el relay de correo abierto. Permitimos enviar correos desde y hacia donde queramos, siempre que estemos dentro de una red propia. Pero los SMTP que se conectan desde otras redes tienen bastantes restricciones, como podemos ver a partir del comentario Filtros anti-spam. El resto de configuraciones son bastante típicas. Tenemos que darnos cuenta de que si no queremos que el mail-gateway se quede con ningún correo tenemos que hacer que su dominio difiera del dominio del servidor interno de correo. Después, para los correos que se generen localmente, si queremos sobrescribir este dominio podemos usar la variable myorigin.
De estos ficheros de configuración se extraen dos ficheros más, uno donde diremos cuáles son nuestros dominios locales (los de nuestra red, no los del mailgateway) y el otro donde diremos cuál es el servidor que debe atender explícitamente los correos para el dominio al que van destinados, diga lo que diga el DNS.
El fichero /etc/postfix/relay_delays:
joor.net	OK
oriol.joor.net	OK
El fichero /etc/postfix/transport:
local		smtp:IP_SERVIDOR_INTERN:25
oriol.joor.net 	smtp:IP_SERVIDOR_INTERN:25
joor.net	smtp:IP_SERVIDOR_INTERN:25
oriolrius.cat	smtp:IP_SERVIDOR_INTERN:25
El dominio local se refiere al dominio definido en la variable de configuración mydomain. Así nunca quedarán correos almacenados en el mailgateway.
amavisd
El amavisd-new básicamente tiene un fichero de configuración importante. Este fichero es larguísimo y pesadísimo de analizar. En el esquema anterior se resumen sus opciones más importantes. Aun así, para configurarlo bien hay que leerlo detenidamente y probar todo lo que se va activando para comprobar que el comportamiento es el esperado.
fichero de configuración (/etc/amavis/amavisd.conf)
Aquí definimos cosas tan importantes como decidir qué hacer cuando recibimos un correo con virus: ¿hemos de avisar a la persona que nos lo ha enviado? ¿hemos de avisar al destinatario? ¿al administrador del sistema? ¿y si el correo era spam? ¿y si simplemente era un correo mal formateado?
También hay otras cosas definidas como, por ejemplo: qué puerto publica el amavis para recibir el correo del postfix (127.0.0.1:10024/tcp). Qué programa antivirus usaremos, el clamav en nuestro caso. Y el spamassassin, cómo le pasaremos el correo para que compruebe si el correo que estamos tratando lleva virus.
Además, desde aquí también se definen la mayoría de parámetros del spamassassin, como las whilelist, blacklist y spam_lovers list. Concretamente las hemos reenviado a ficheros hash externos: /etc/amavis/whitelist, /etc/amavis/blacklist y /etc/amavis/spam_lovers.
Es un buen consejo perder un buen rato jugando con este fichero, ya que es el que marcará el comportamiento más importante del mailgateway.
clamav-daemon o clamd
La configuración del antivirus es bastante sencilla; una vez lanzado el demonio, este publica un socket unix; si hacemos un netstat -lpn|grep clamd podremos ver dónde está exactamente el socket, en nuestro caso:
# netstat -lpn|grep clam
unix  2      [ ACC ]     STREAM     LISTENING     644309   29823/clamd         /var/run/clamav/clamd.ctl
Es importante saber dónde está este socket unix porque el fichero /etc/amavis/amavisd.conf anterior hace referencia a él. Aquí podemos ver que lo tenemos en /var/run/clamav/clamd.ctl.
Después de esto solo hace falta que lancemos el demonio clamav-freshclam, que se encarga de actualizar las definiciones de virus con la periodicidad que le indiquemos y desde el repositorio que más nos convenga.
spamassassin
Se llama desde el amavisd-new pero no se publica ningún puerto. Pero también tenemos un fichero de configuración propio donde le indicamos dónde están los datos que necesita para trabajar:
# This is the right place to customize your installation of SpamAssassin.
#
# See 'perldoc Mail::SpamAssassin::Conf' for details of what can be
# tweaked.
#
###########################################################################
#
# rewrite_header Subject *****SPAM*****
# report_safe 1
# trusted_networks 212.17.35.
# lock_method flock

report_safe 0

use_bayes 1
bayes_path /var/lib/amavis/.spamassassin/bayes

skip_rbl_checks 0
use_razor2 1
use_dcc 1
use_pyzor 0

dns_available yes

header LOCAL_RCVD Received =~ /.*\(\S+\.domain\.com\s+\[.*\]\)/
describe LOCAL_RCVD Received from local machine
score LOCAL_RCVD -50

## Optional Score Increases
score DCC_CHECK 4.000
score SPF_FAIL 10.000
score SPF_HELO_FAIL 10.000
score RAZOR2_CHECK 2.500
score BAYES_99 4.300
score BAYES_90 3.500
score BAYES_80 3.000
Probando el servidor
Enviar un correo vía SMTP a través de telnet/netcat
A veces nos interesa hacer pruebas directamente contra el puerto SMTP y no tener que reconfigurar cada vez el cliente de correo (MUA). Un ejemplo de cómo hacerlo:
 $ nc -vvv IP_SERVIDOR 25
(UNKNOWN) [IP_SERVIDOR] 25 (smtp) open
220 Mail Gateway
helo exemple.com
250
mail from:<oriol@oriol.joor.net>
250 Ok
rcpt to:<oriol@oriol.joor.net>
250 Ok
data
354 End data with <CR><LF>.<CR><LF>
provant
.
250 Ok: queued as 0281C874FD
quit
221 Bye
 sent 101, rcvd 140
Llegados a este punto el servidor ya está enrutando el correo hacia su destino, ya que nos ha informado de que lo ha puesto en cola.
Mirar los logs
Para visualizar los logs del correo que está llegando y saliendo del servidor hay que mirar el fichero /var/log/mail.log; si queremos visualizar el fichero en tiempo real podemos usar la orden:
$ tail -f /var/log/mail.logPara interpretar el log solo hace falta tener un poco de paciencia y fijarse bien en quién es el origen del registro. Si la traza la ha enviado el postfix, el amavis, etc. Después podremos ver los detalles de lo que ha hecho esta aplicación y podremos seguir todos los saltos entre aplicaciones descritos anteriormente en este documento.
Leyendo las cabeceras de los emails
Poder leer las cabeceras de los emails nos permite saber por dónde ha pasado un correo. Además, en nuestro caso nos sirve para ver los saltos que ha hecho por dentro del mailgateway; concretamente, si miramos las email headers que han traspasado nuestro servidor antispam podemos ver algo parecido a:
Received: from localhost (localhost.localdomain [127.0.0.1])
	by mailgateway (Postfix) with ESMTP id 61D7E187508
	for <desti@exemple2.com>; Tue,  2 May 2006 14:58:35 +0200 (CEST)
Received: from mailgateway ([127.0.0.1])
	by localhost (mailgateway.subdomini.exemple1.com [127.0.0.1]) (amavisd-new, port 10024)
	with ESMTP id 07387-13 for <desti@exemple2.com>;
	Tue, 2 May 2006 14:58:33 +0200 (CEST)
Received: from mini2 (unknown [IP_PUBLICA_PROVES])
	by mailgateway (Postfix) with ESMTP id 69D44187506
	for <desti@exemple2.com>; Tue,  2 May 2006 14:58:33 +0200 (CEST)
Obviamente el correo tiene más cabeceras pero estas siempre salen. Que son las de los filtros que explicábamos anteriormente. Además, dentro de los TAGS de la cabecera también podremos ver esto:
X-Virus-Scanned: by amavisd-new-20030616-p10 at subdomini.exemple1.comEs una marca de agua que deja el amavisd-new en los correos que examina.
Para saber interpretar las cabeceras de los email hay muchísimas páginas web que explican cómo hacerlo; a continuación adjunto unas cuantas:
- Leer las cabeceras de email - stopspam.org
- Leer las cabeceras de email - uic.edu
- Centro de soporte
- Anatomía de un mensaje de email
- Qué pueden decirte las cabeceras de email sobre el origen del spam - About Email
- Analizar las cabeceras de email y rastrear el email
Servicios activos
Active Internet connections (only servers)
Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name
tcp        0      0 127.0.0.1:10024         0.0.0.0:*               LISTEN     6353/amavisd (maste
tcp        0      0 127.0.0.1:10025         0.0.0.0:*               LISTEN     9371/master
tcp        0      0 127.0.0.1:783           0.0.0.0:*               LISTEN     6370/spamd.pid
tcp        0      0 127.0.0.1:53            0.0.0.0:*               LISTEN     10176/named
tcp        0      0 0.0.0.0:25              0.0.0.0:*               LISTEN     9371/master
tcp6       0      0 :::22                   :::*                    LISTEN     8444/sshd
udp        0      0 0.0.0.0:53              0.0.0.0:*                          10176/named
udp        0      0 127.0.0.1:53            0.0.0.0:*                          10176/named
udp6       0      0 :::39827                :::*                               10176/named
Active UNIX domain sockets (only servers)
Proto RefCnt Flags       Type       State         I-Node PID/Program name    Path
unix  2      [ ACC ]     STREAM     LISTENING     2598578  9371/master         private/smtp-amavis
unix  2      [ ACC ]     STREAM     LISTENING     2609624  10176/named         /var/run/ndc
unix  2      [ ACC ]     STREAM     LISTENING     2598589  9371/master         public/cleanup
unix  2      [ ACC ]     STREAM     LISTENING     2598596  9371/master         private/rewrite
unix  2      [ ACC ]     STREAM     LISTENING     2598600  9371/master         private/bounce
unix  2      [ ACC ]     STREAM     LISTENING     2598604  9371/master         private/defer
unix  2      [ ACC ]     STREAM     LISTENING     2598608  9371/master         public/flush
unix  2      [ ACC ]     STREAM     LISTENING     2598612  9371/master         private/proxymap
unix  2      [ ACC ]     STREAM     LISTENING     2598616  9371/master         private/smtp
unix  2      [ ACC ]     STREAM     LISTENING     2598620  9371/master         private/relay
unix  2      [ ACC ]     STREAM     LISTENING     2598624  9371/master         public/showq
unix  2      [ ACC ]     STREAM     LISTENING     644309   29823/clamd         /var/run/clamav/clamd.ctl
unix  2      [ ACC ]     STREAM     LISTENING     2598628  9371/master         private/error
unix  2      [ ACC ]     STREAM     LISTENING     2598632  9371/master         private/local
unix  2      [ ACC ]     STREAM     LISTENING     2598636  9371/master         private/virtual
unix  2      [ ACC ]     STREAM     LISTENING     2598640  9371/master         private/lmtp
unix  2      [ ACC ]     STREAM     LISTENING     1623569  32625/acpid         /var/run/acpid.socket
unix  2      [ ACC ]     STREAM     LISTENING     2598644  9371/master         private/maildrop
unix  2      [ ACC ]     STREAM     LISTENING     2598648  9371/master         private/trace
unix  2      [ ACC ]     STREAM     LISTENING     2598652  9371/master         private/verify
unix  2      [ ACC ]     STREAM     LISTENING     2598656  9371/master         private/tlsmgr
unix  2      [ ACC ]     STREAM     LISTENING     2598660  9371/master         private/anvil
unix  2      [ ACC ]     STREAM     LISTENING     2598664  9371/master         private/scache
unix  2      [ ACC ]     STREAM     LISTENING     2598668  9371/master         private/discard
unix  2      [ ACC ]     STREAM     LISTENING     2596380  8961/saslauthd      /var/run/saslauthd/mux
Gestionando la cuenta interna (mailgateway@exemple.com)
Necesidades de la cuenta interna
- Crear dos carpetas en la cuenta:
- ham - colocaremos el correo marcado como falso positivo
- spam - colocaremos el correo que era spam y el servidor no lo detectó
- Poder consultarla por IMAP
Sincronizamos la cuenta IMAP con el mailgateway
Esto lo haremos con el offlineimap; este lo podemos hacer correr como un usuario.
$ cat .offlineimaprc
[general]
accounts = servidor_intern

[Account servidor_intern]
localrepository = Local
remoterepository = Remote

[Repository Local]
type = Maildir
localfolders = ~/mailgateway
sep=/

[Repository Remote]
type = IMAP
remotehost = IP_SERVIDOR_INTERN
remoteuser = mailgateway
remotepass = ___
Podemos ver que el email se guardará en el home (~) del usuario que escojamos, concretamente en la carpeta mailgateway.
El fichero es bastante simple; se puede ver cómo definimos la cuenta servidor_intern y después definimos el repositorio local y remoto de esta cuenta. El local será un simple maildir y el remoto un imap.
Misc
Eduquemos el filtro anti-spam
El spamassassin, cuantos más correos de ejemplo de spam tiene, mejor es haciendo detecciones porque estas se hacen a través de funciones bayessianes. Eso quiere decir que cuantos más datos tiene en la BBDD más preciso es. La orden que se usa para alimentar la BBDD del spamassassin es el sa-learn.
Cómo crear un fichero hash (.db)
A menudo los ficheros de configuración del amavis y el postfix son en formato hash; para transformar un fichero de configuración normal en su versión hash solo hay que hacer lo siguiente:
postmap fitxer_de_configuracióy después de esto obtendremos, además de nuestro fichero_de_configuración, otro fichero llamado fichero_de_configuración.db, o sea, el fichero en formato hash.
Referencias
- IMAP protocol cookbook de cómo usar el protocolo IMAP desde una sesión TCP.
Ficheros de configuración
Fichero master.cf
/etc/postfix/master.cf:
# ==========================================================================
# service type  private unpriv  chroot  wakeup  maxproc command + args
#               (yes)   (yes)   (yes)   (never) (100)
# ==========================================================================
#smtp      inet  n       -       n       -       -       smtpd
smtp      inet  n       -       n       -       -       smtpd
	-o content_filter=smtp-amavis:[127.0.0.1]:10024
smtp-amavis unix        -       -       n       -       10       smtp
	-o smtp_data_done_timeout=1200
	-o disable_dns_lookups=yes
127.0.0.1:10025 inet    n       -       n       -       -       smtpd
	-o local_recipient_maps=
	-o smtpd_restriction_classes=
	-o smtpd_client_restrictions=
	-o smtpd_helo_restrictions=
	-o smtpd_sender_restrictions=
	-o smtpd_recipient_restrictions=permit_mynetworks,reject
	-o strict_rfc821_envelopes=yes
#smtps	  inet	n	-	n	-	-	smtpd
#  -o smtpd_tls_wrappermode=yes -o smtpd_sasl_auth_enable=yes
#submission	inet	n	-	n	-	-	smtpd
#  -o smtpd_enforce_tls=yes -o smtpd_sasl_auth_enable=yes
#628      inet  n       -       n       -       -       qmqpd
pickup    fifo  n       -       n       60      1       pickup
cleanup   unix  n       -       n       -       0       cleanup
qmgr      fifo  n       -       n       300     1       qmgr
#qmgr     fifo  n       -       n       300     1       nqmgr
#tlsmgr	  fifo	-	-	n	300	1	tlsmgr
rewrite   unix  -       -       n       -       -       trivial-rewrite
bounce    unix  -       -       n       -       0       bounce
defer     unix  -       -       n       -       0       bounce
flush     unix  n       -       n       1000?   0       flush
proxymap  unix  -       -       n       -       -       proxymap
smtp      unix  -       -       n       -       -       smtp
relay     unix  -       -       n       -       -       smtp
#       -o smtp_helo_timeout=5 -o smtp_connect_timeout=5
showq     unix  n       -       n       -       -       showq
error     unix  -       -       n       -       -       error
local     unix  -       n       n       -       -       local
virtual   unix  -       n       n       -       -       virtual
lmtp      unix  -       -       n       -       -       lmtp
#
# Interfaces to non-Postfix software. Be sure to examine the manual
# pages of the non-Postfix software to find out what options it wants.
#
# maildrop. See the Postfix MAILDROP_README file for details.
#
maildrop  unix  -       n       n       -       -       pipe
  flags=R user=vmail argv=/usr/bin/maildrop -d ${recipient}
#  flags=DRhu user=vmail argv=/usr/bin/maildrop -d ${recipient}
#  flags=R user=vmail argv=/usr/bin/maildrop -d ${recipient}
#
# The Cyrus deliver program has changed incompatibly, multiple times.
#
#old-cyrus unix  -       n       n       -       -       pipe
#  flags=R user=cyrus argv=/cyrus/bin/deliver -e -m ${extension} ${user}
# Cyrus 2.1.5 (Amos Gouaux)
#cyrus     unix  -       n       n       -       -       pipe
#  user=cyrus argv=/cyrus/bin/deliver -e -r ${sender} -m ${extension} ${user}
#uucp      unix  -       n       n       -       -       pipe
#  flags=Fqhu user=uucp argv=uux -r -n -z -a$sender - $nexthop!rmail ($recipient)
#ifmail    unix  -       n       n       -       -       pipe
#  flags=F user=ftn argv=/usr/lib/ifmail/ifmail -r $nexthop ($recipient)
#bsmtp     unix  -       n       n       -       -       pipe
#  flags=Fq. user=foo argv=/usr/local/sbin/bsmtp -f $sender $nexthop $recipient
trace     unix  -       -       -       -       0       bounce
verify    unix  -       -       -       -       1       verify
tlsmgr    unix  -       -       -       1000?   1       tlsmgr
anvil     unix  -       -       -       -       1       anvil
scache    unix  -       -       -       -       1       scache
discard   unix  -       -       -       -       -       discard
Fichero main.cf
/etc/postfix/main.cf:
mail_owner = postfix

# nom de la maquina local http://www.postfix.org/basic.html#myhostname
myhostname = srvgat
# domini local, posem un subdomini pq no es quedi els correus que volem fer-los relay
# http://www.postfix.org/basic.html#mydomain
mydomain = subdomini.exemple1.com
# domini dels correus que genera la maquina local http://www.postfix.org/basic.html#myorigin
myorigin = exemple1.com
# dominis que rep el servidor local http://www.postfix.org/basic.html#mydestination
mydestination= $myhostname, localhost.$mydomain, localhost, $mydomain
# xarxes locals http://www.postfix.org/basic.html#mynetworks
mynetworks = 172.16.0.0/16, 127.0.0.0/8, ********

biff = no
# Si queden menys de 120M de disc lliures no rebem emails
# http://www.postfix.org/postconf.5.html#queue_minfree
queue_minfree = 120000000
# Message max_size 20M
message_size_limit = 20480000

relayhost = mailserver.exemple1.com
relay_domains = hash:/etc/postfix/relay_domains
transport_maps = hash:/etc/postfix/transport

# http://www.postfix.org/postconf.5.html#notify_classes
#notify_classes = delay, policy, protocol, resource, software
notify_classes = delay
# http://www.postfix.org/postconf.5.html#disable_vrfy_command
disable_vrfy_command = yes
# http://www.postfix.org/postconf.5.html#smtpd_banner
smtpd_banner = ESMTP Mail Gateway
#

# Auth rIMAP
smtpd_sasl_auth_enable = yes
smtpd_sasl_security_options = noanonymous
smtpd_sasl_local_domain =
broken_sasl_auth_clients = yes

#
# Restriccions anti-spam
#
# http://www.postfix.org/postconf.5.html#smtpd_delay_reject
smtpd_delay_reject = no
# http://www.postfix.org/postconf.5.html#smtpd_helo_required
smtpd_helo_required = yes
# http://www.postfix.org/postconf.5.html#strict_rfc821_envelopes
strict_rfc821_envelopes = yes
# http://www.postfix.org/postconf.5.html#smtpd_client_restrictions
smtpd_client_restrictions =
	permit_mynetworks,
	permit_sasl_authenticated
#	reject_rbl_client opm.blited.org,
#	reject_rbl_client relays.orbdb.org,
#	reject_rbl_client sbl.spamhous.org
# http://www.postfix.org/postconf.5.html#smtpd_sender_restrictions
smtpd_sender_restrictions =
	permit_mynetworks,
        reject_unknown_sender_domain,
        reject_non_fqdn_sender,
	permit_sasl_authenticated
smtpd_recipient_restrictions =
        permit_mynetworks,
	permit_sasl_authenticated,
	reject_unauth_destination
# no l'uso per res però esta requerit
alias_maps = hash:/etc/aliases