Usuari restringit per al port forwarding per SSH
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
M'encanta "ssh -R", l'SSH invers és molt útil quan has d'accedir a una màquina Linux darrere d'un NAT o d'un firewall. Un dels escenaris més potents per aconseguir-ho és utilitzar una tercera màquina amb una adreça IP pública. La idea serà executar l'ordre d'SSH invers a la Linux de destinació i publicar un port reenviat al tercer servidor, de manera que només t'has de connectar a un port publicat en aquell tercer servidor i arribaràs a la Linux de destinació gràcies a la connexió SSH inversa oberta entre les dues.
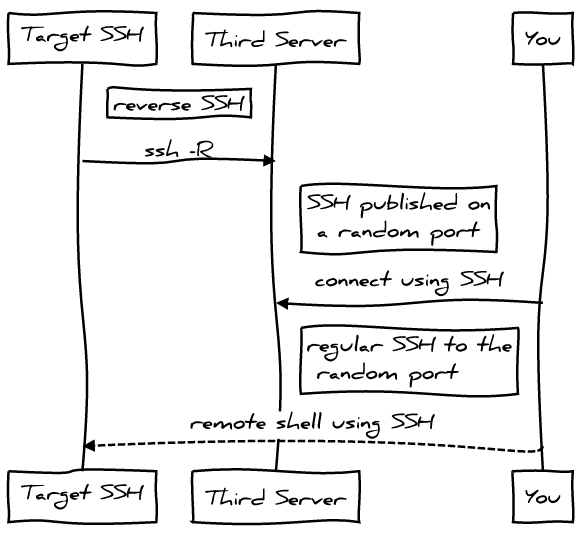
Fa temps que vaig parlar d'això al meu podcast "2x04 SSH avançat".
Amb aquest escenari tenim un repte de seguretat amb el compte d'usuari SSH del "tercer servidor"; volem un usuari segur:
-
sense accés a shell ni sftp
-
prou segur per permetre només les funcions de port forwarding
-
accés permès només amb claus autoritzades
No donaré instruccions precises de Linux sobre aquest usuari limitat, però amb aquest usuari no tindràs problemes per aconseguir-ho:
/etc/passwd(-):
limited-user:x:1001:1001::/home/limited-user:/etc/shadow(-):
limited-user:!:17037:0:99999:7:::/etc/ssh/sshd_config:
Match User limited-user
    GatewayPorts yes
    ForceCommand echo 'This account can only be used for maintenance purposes'
És clar, tindràs el teu propi UID i GID i faràs servir el teu propi nom d'usuari. I a "/home/limite-user/.ssh/authorized_ssh" hauràs de posar la clau pública dels clients que vulguin utilitzar el servei.
M'he inspirat per aconseguir-ho en: Com crear un usuari SSH restringit per al port forwarding?. Gràcies askubnutu.com.