Me encanta "ssh -R", el SSH inverso es muy útil cuando tienes que acceder a una máquina Linux detrás de un NAT o de un firewall. Uno de los escenarios más potentes para conseguirlo es usar una tercera máquina con una dirección IP pública. La idea será ejecutar el comando de SSH inverso en la Linux de destino y publicar un puerto reenviado en el tercer servidor, de modo que solo tienes que conectarte a un puerto publicado en ese tercer servidor y llegarás a la Linux de destino gracias a la conexión SSH inversa abierta entre ambas.
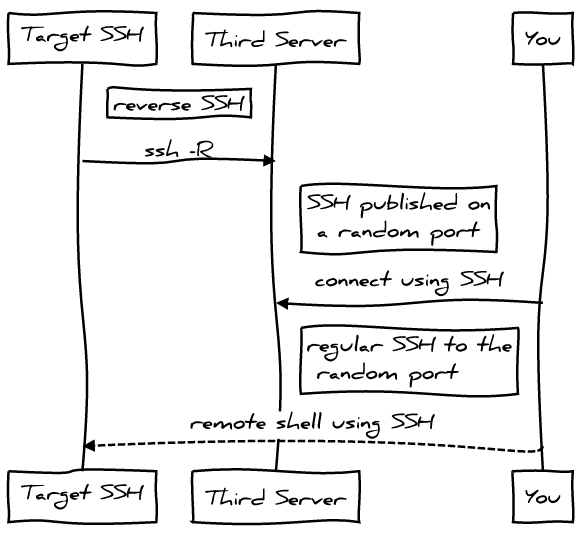
Hace tiempo que hablé de esto en mi podcast "2x04 SSH avançat".
Con este escenario tenemos un reto de seguridad con la cuenta de usuario SSH del "tercer servidor"; queremos un usuario seguro:
-
sin acceso a shell ni sftp
-
lo bastante seguro como para permitir solo las funciones de port forwarding
-
acceso permitido solo con claves autorizadas
No voy a dar instrucciones precisas de Linux sobre ese usuario limitado, pero con este usuario no vas a tener problemas para conseguirlo:
/etc/passwd(-):
limited-user:x:1001:1001::/home/limited-user:/etc/shadow(-):
limited-user:!:17037:0:99999:7:::/etc/ssh/sshd_config:
Match User limited-user
    GatewayPorts yes
    ForceCommand echo 'This account can only be used for maintenance purposes'
Por supuesto, tendrás tu propio UID y GID y usarás tu propio nombre de usuario. Y en "/home/limite-user/.ssh/authorized_ssh" tendrás que poner la clave pública de los clientes que quieran usar el servicio.
Me he inspirado para conseguirlo en: ¿Cómo crear un usuario SSH restringido para port forwarding?. Gracias askubnutu.com.