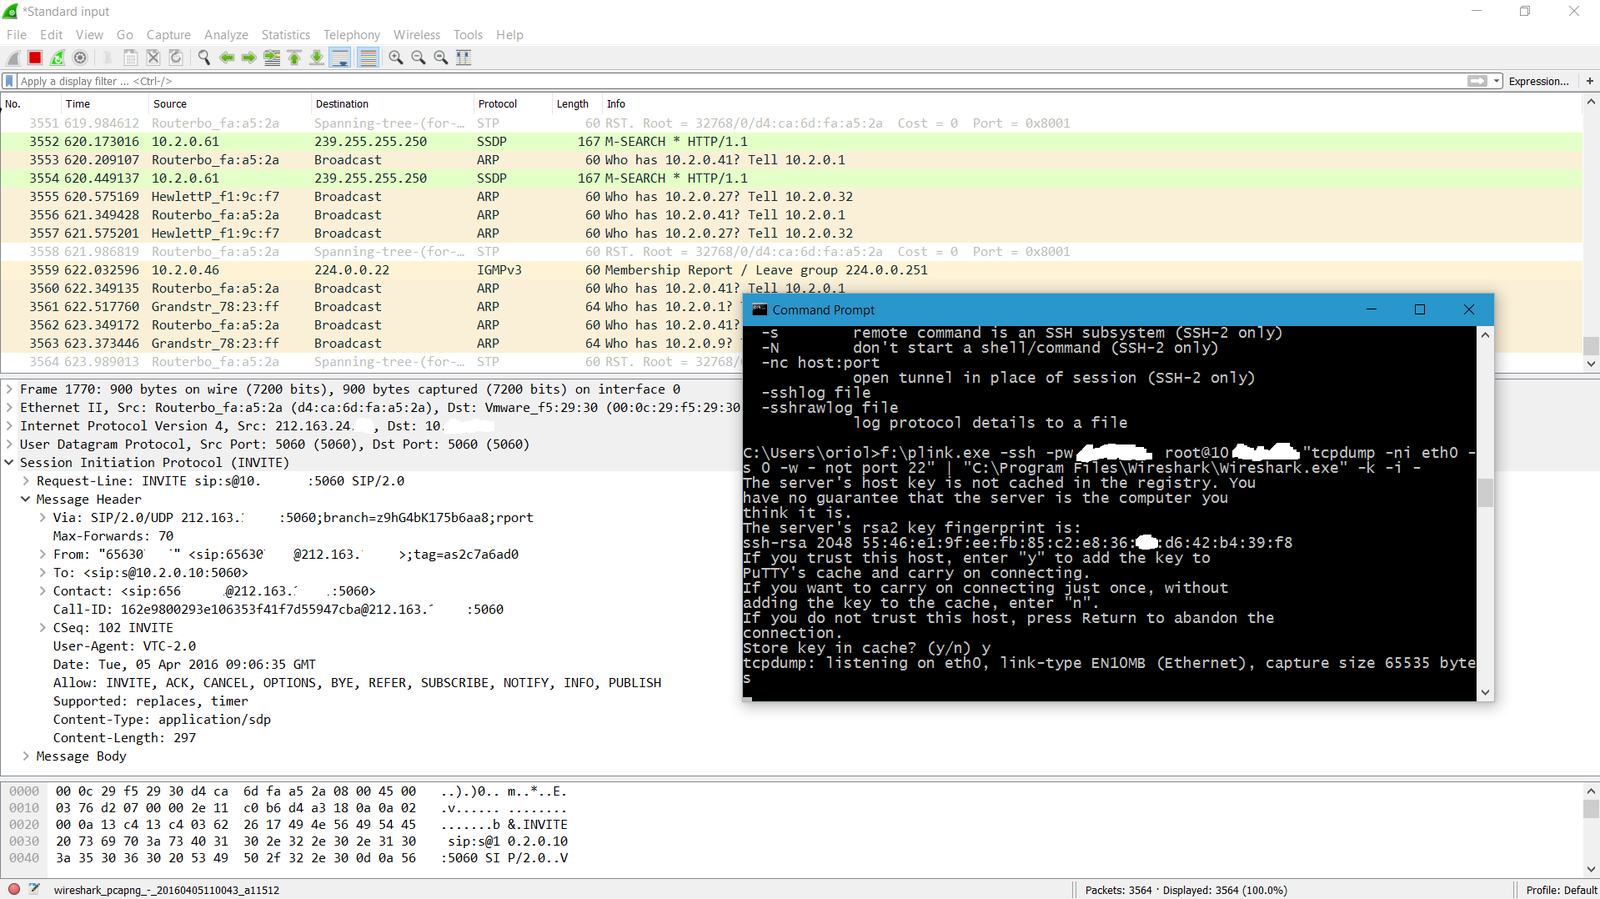
Capturar e inspeccionar protocolos complejos con "tcpdump" suele ser doloroso. Por supuesto, "tcpflow" es una herramienta muy útil pero no siempre es suficiente para capturar en una consola. Wireshark siempre es una opción mejor cuando toca depurar y solucionar problemas de comunicaciones.
Pero no siempre es fácil conectar un Network TAP donde quieres capturar. Si en ese punto tenemos una máquina Linux con "ssh" y "tcpdump", una opción interesante es enviar el tráfico capturado a otra máquina con Wireshark y diseccionar los octetos de los paquetes en sus capas, campos, etc.
Cuando la máquina de Wireshark es Windows necesitas "plink.exe", y puedes hacer cosas como esta:
plink.exe -ssh -pw LINUX_BOX_PASSWORD root@LINUX_BOX_IP "tcpdump -n -i INTERFACE_TO_SNIFF -s 0 -w - not port 22" | "%PATH_TO_WIRESHARK\Wireshark.exe" -k -i -A continuación tienes una captura de pantalla con un ejemplo real de eso: