Capturar trànsit en una màquina Linux i fer-ne streaming en temps real a Wireshark a Windows
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
Capturar i inspeccionar protocols complexos amb "tcpdump" sol ser dolorós. És clar que "tcpflow" és una eina molt útil però no sempre és suficient per capturar en una consola. Wireshark sempre és una opció millor quan toca depurar i solucionar problemes de comunicacions.
Però no sempre és fàcil connectar un Network TAP allà on vols capturar. Si en aquest punt tenim una màquina Linux amb "ssh" i "tcpdump", una opció interessant és enviar el trànsit capturat a una altra màquina amb Wireshark i dissecar els octets dels paquets en les seves capes, camps, etc.
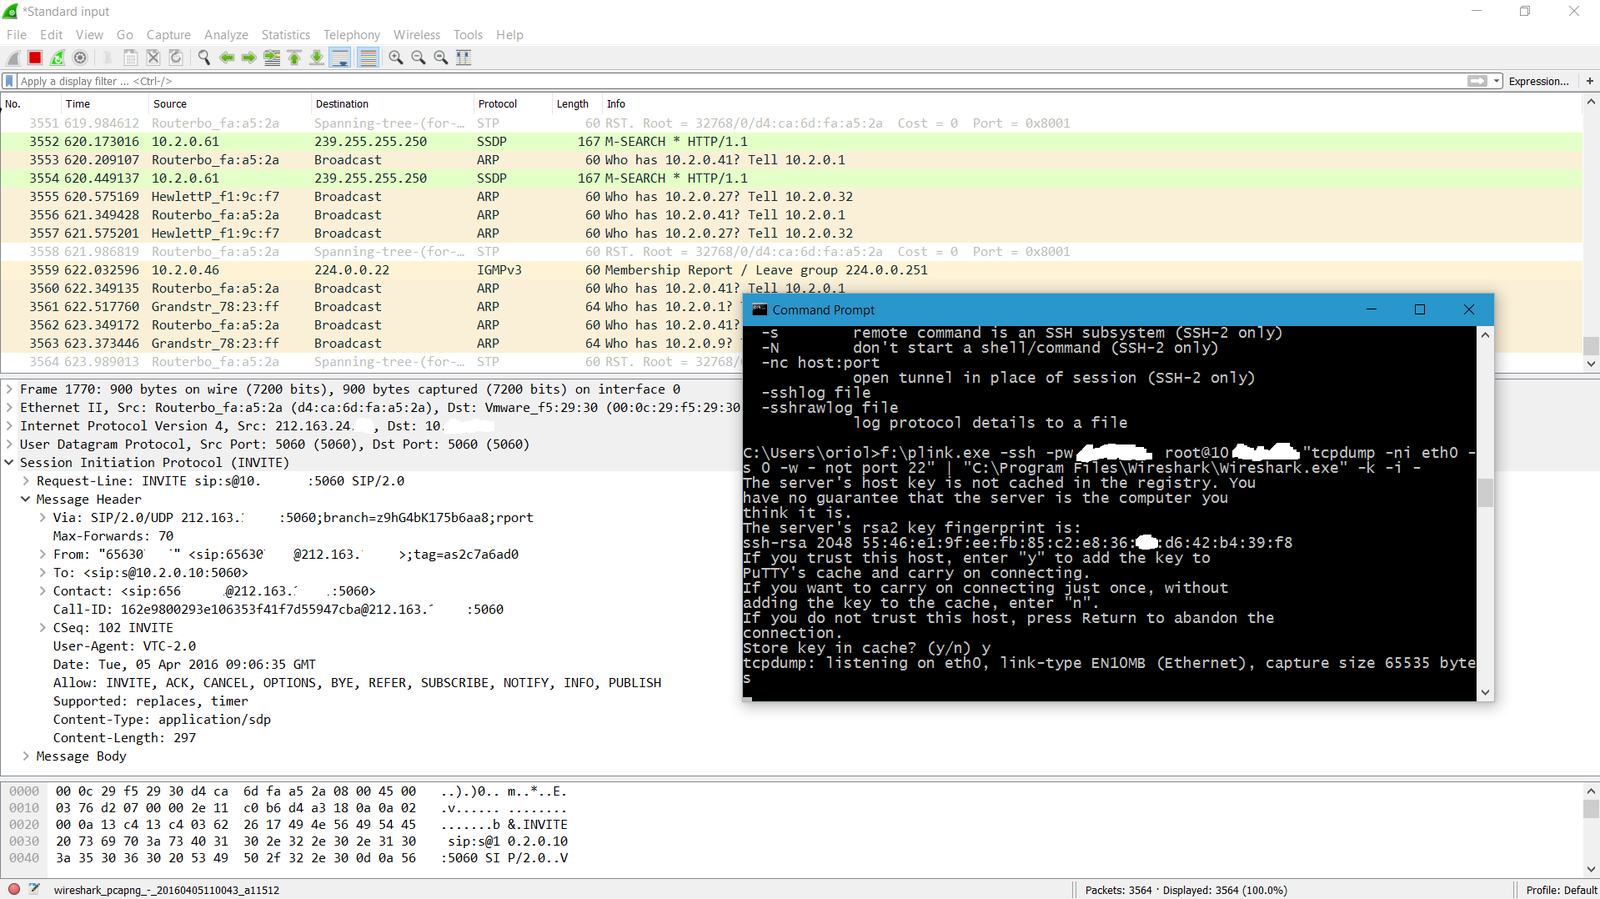
Quan la màquina de Wireshark és Windows necessites "plink.exe", i pots fer coses com aquesta:
plink.exe -ssh -pw LINUX_BOX_PASSWORD root@LINUX_BOX_IP "tcpdump -n -i INTERFACE_TO_SNIFF -s 0 -w - not port 22" | "%PATH_TO_WIRESHARK\Wireshark.exe" -k -i -A continuació tens una captura de pantalla amb un exemple real d'això: