Esta página estaba en el wiki de oriolrius.cat (2010–2012). La recupero aquí tal como era. La anuncié en wiki: Glosario de seguridad.
Glosario
- Criptografía de clave pública es un enfoque criptográfico que implica el uso de algoritmos de clave asimétrica en lugar de los algoritmos de clave simétrica o además de estos.
- Los algoritmos de clave asimétrica se utilizan para crear un par de claves relacionadas matemáticamente: una clave privada secreta y una clave pública publicada.
- public key fingerprint: es una secuencia corta de bytes que se usa para autenticar una clave pública más larga o para buscarla. Las huellas se crean aplicando una función hash criptográfica a una clave pública. Como las huellas son más cortas que las claves a las que se refieren, se pueden usar para simplificar ciertas tareas de gestión de claves.
Criptografía de clave pública, cómo funciona: Wikipedia
-
Autenticidad: podemos crear una firma digital de un mensaje con la clave privada y se puede validar con la clave pública.
-
Confidencialidad e Integridad: cifrar el mensaje usando la clave pública, sólo se puede descifrar con la clave privada.
-
Creación de la clave pública y privada: se usa un número impredecible (normalmente un número grande elegido al azar) para iniciar la generación de un par de claves aceptable apto para su uso con un algoritmo de clave asimétrica.
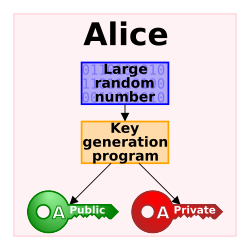
Imagen: Wikimedia Commons (dominio público) -
Ejemplo de cifrado: en un esquema de cifrado de clave asimétrica, cualquiera puede cifrar mensajes usando la clave pública, pero sólo el titular de la clave privada emparejada puede descifrarlos. La seguridad depende del secreto de esa clave privada.
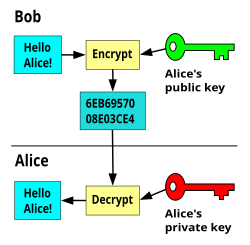
Imagen: Wikimedia Commons (dominio público) -
Ejemplo de firma: en algunos esquemas de firma relacionados, la clave privada se usa para firmar un mensaje; pero cualquiera puede comprobar la firma usando la clave pública. La validez depende de la seguridad de la clave privada.
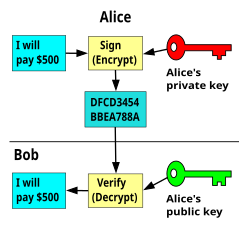
Imagen: Wikimedia Commons (dominio público) -
Fundamentos de Diffie-Hellman: en el esquema de intercambio de claves Diffie–Hellman, cada parte genera un par de claves pública/privada y distribuye la clave pública. Después de obtener una copia auténtica de las claves públicas de la otra, Alice y Bob pueden calcular un secreto compartido fuera de línea. El secreto compartido se puede usar como clave para un cifrado simétrico.
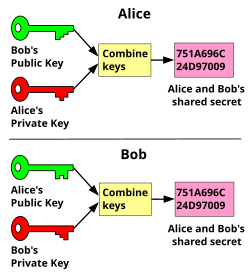
Imagen: Wikimedia Commons (dominio público)
Mis propios esquemas:
-
cifrar un documento: enviar un documento cifrado con vuestra clave privada pero que se puede descifrar con vuestra clave pública, esto es una garantía de autenticidad, sólo vosotros podéis hacer un documento que se pueda descifrar con vuestra clave pública
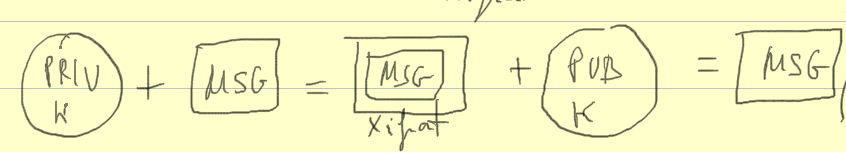
Cifrar un documento 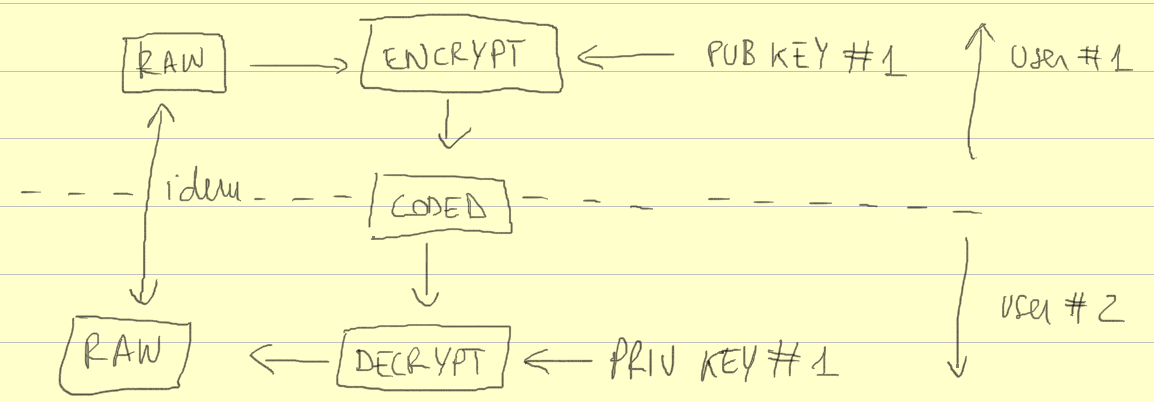
Cifrar un documento (2) -
firmar un paquete: con la clave privada se puede firmar un paquete, después cuando alguien tiene el paquete puede verificar con la clave pública que es un paquete de confianza
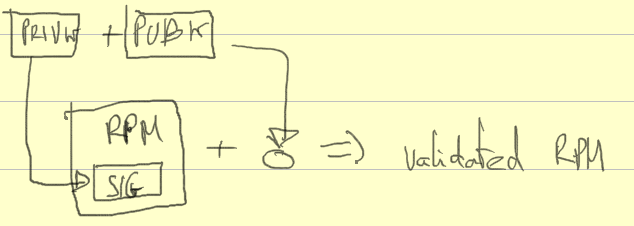
Firmar un paquete -
firmar datos en bruto: el proceso y el resultado son los mismos que cuando se firma un paquete
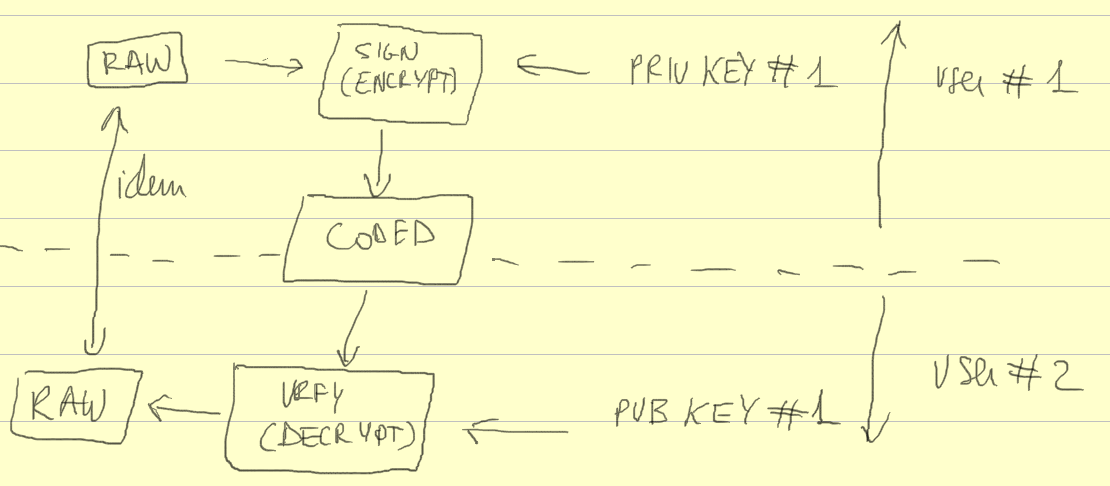
Firmar datos en bruto -
correo seguro:
- para firmar y cifrar un correo en bruto, el procedimiento es crear una firma hash de los datos en bruto, después la firma se cifra con la clave privada y finalmente los datos en bruto + la firma se cifran con la clave pública del destinatario.
- cuando el destinatario recibe el correo seguro, con la clave privada descifra el paquete y obtiene el correo en bruto + la firma del correo. Ahora el destinatario puede leer el correo pero después de descifrar la firma con la clave pública del remitente obtiene la firma hash del correo; tras validar la firma el destinatario conoce la autenticidad del correo.
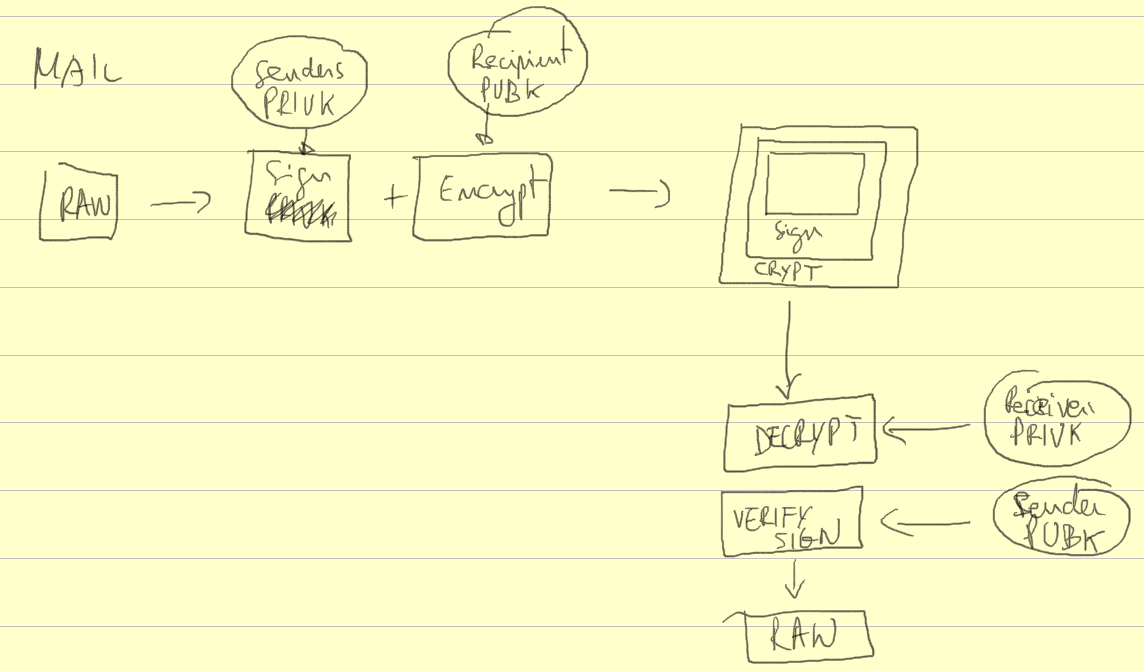
Correo seguro -
ssl_basics y diffie hellman: usando la clave privada #1 y la clave pública #2 se puede obtener una clave, y usando la clave privada #2 y la clave pública #1 se obtiene la misma clave. Esta clave compartida no se intercambia por la red y sólo el usuario #1 y #2 pueden obtenerla, después usan la clave para un mecanismo de cifrado simétrico porque necesita menos recursos que usar mecanismos de clave pública para cifrar los paquetes. Los mecanismos de cifrado que usa típicamente SSL son: AES, DES, 3DES, Blowfish, RC4, etc.
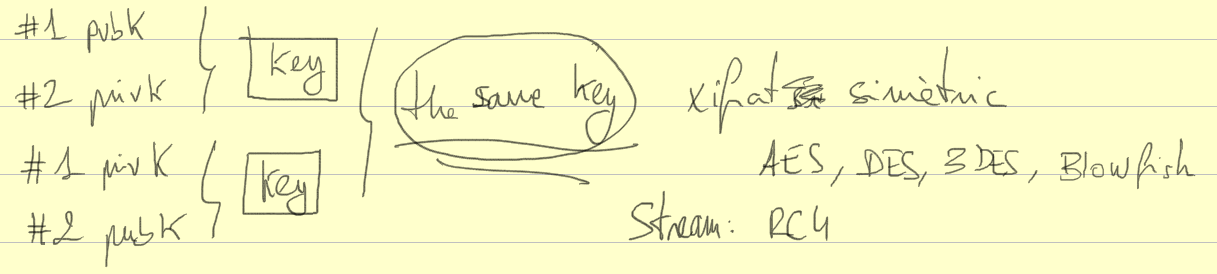
Conceptos básicos de SSL 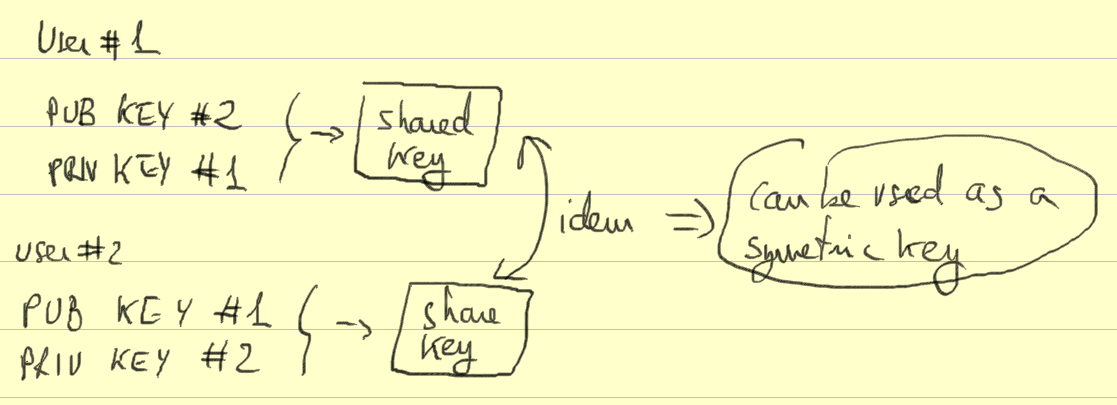
Diffie-Hellman -
PKI:
-
PGP usa la red de confianza (web of trust) en lugar de la PKI
-
SSL v2 y v3. El protocolo Secure Sockets Layer (SSL) permite la autenticación mutua entre un cliente y un servidor y el establecimiento de una conexión autenticada y cifrada.
-
TLS v1 (RFC 2246). El protocolo Transport Layer Security (TLS) del IETF acabará sustituyendo SSL manteniendo la compatibilidad con las implementaciones de SSL.
-
PKCS #1. Estándar RSA que gobierna la implementación de la criptografía de clave pública basada en el algoritmo RSA.
-
PKCS #3. Estándar RSA que gobierna la implementación del acuerdo de claves Diffie-Hellman.
-
PKCS #5. Estándar RSA que gobierna la criptografía basada en contraseña, por ejemplo para cifrar claves privadas para almacenarlas.
-
PKCS #7. Estándar RSA que gobierna la aplicación de la criptografía a los datos, por ejemplo las firmas digitales y los sobres digitales.
-
PKCS #8. Estándar RSA que gobierna el almacenamiento y el cifrado de las claves privadas.
-
PKCS #9. Estándar RSA que gobierna los tipos de atributos seleccionados, incluyendo los que se usan con PKCS #7, PKCS #8 y PKCS #10.
-
PKCS #10. Estándar RSA que gobierna la sintaxis de las peticiones de certificado.
-
PKCS #11. Estándar RSA que gobierna la comunicación con los tokens criptográficos (como aceleradores hardware y tarjetas inteligentes) y permite la independencia de la aplicación respecto de algoritmos e implementaciones específicos.
-
PKCS #12. Estándar RSA que gobierna el formato usado para almacenar o transportar claves privadas, certificados y otro material secreto.
-
S/MIME (RFC 2311 y RFC 2633). Especificación de mensajes del IETF (basada en el popular estándar MIME de Internet) que proporciona una manera consistente de enviar y recibir datos MIME firmados y cifrados.
-
X.509 v3. Estándar ITU que gobierna el formato de los certificados usados para la autenticación en la criptografía de clave pública.
-
OCSP (RFC 2560). El protocolo Online Certificate Status Protocol (OCSP) gobierna la confirmación en tiempo real de la validez de un certificado.
-
Perfil de certificados y CRL de PKIX (RFC 3280). La primera parte del estándar de cuatro partes en desarrollo por el grupo de trabajo Public-Key Infrastructure (X.509) del IETF (conocido como PKIX) para una infraestructura de clave pública para Internet.
-
RSA, DSA, ECDSA, Diffie-Hellman, EC Diffie-Hellman, AES, Triple DES, DES, RC2, RC4, SHA-1, SHA-256, SHA-384, SHA-512, MD2, MD5, HMAC: algoritmos criptográficos comunes usados en la criptografía de clave pública y de clave simétrica.
-
Generador de números pseudoaleatorios FIPS 186-2.
-
SPNEGO (Simple and Protected GSSAPI Negotiation Mechanism) - es un "pseudo mecanismo" de GSSAPI que se usa para negociar uno de entre varios mecanismos reales posibles.
- SPNEGO se usa cuando una aplicación cliente quiere autenticarse contra un servidor remoto, pero ninguno de los dos extremos tiene claro qué protocolos de autenticación soporta el otro.
- El pseudo mecanismo usa un protocolo para determinar qué mecanismos GSSAPI comunes están disponibles, elige uno y después le envía todas las operaciones de seguridad siguientes. Esto puede ayudar a las organizaciones a desplegar nuevos mecanismos de seguridad de forma gradual.
- El uso más visible de SPNEGO es la extensión de autenticación "HTTP Negotiate" de Microsoft. Se implementó por primera vez en Internet Explorer 5.01 e IIS 5.0 y proporcionaba la capacidad de inicio de sesión único que después se comercializó como Integrated Windows Authentication. Los sub-mecanismos negociables incluían NTLM y Kerberos, ambos usados en Active Directory.
- RFC 4178
-
SASL (Simple Authentication and Security Layer) es un marco para la autenticación y la seguridad de los datos en los protocolos de Internet. Desacopla los mecanismos de autenticación de los protocolos de aplicación, lo que en teoría permite que cualquier mecanismo de autenticación soportado por SASL se use en cualquier protocolo de aplicación que utilice SASL.
- Los mecanismos de autenticación también pueden soportar la autorización de proxy, una facilidad que permite a un usuario asumir la identidad de otro.
- También pueden proporcionar una capa de seguridad de los datos que ofrece servicios de integridad y de confidencialidad de los datos.
- DIGEST-MD5 es un ejemplo de mecanismos que pueden proporcionar una capa de seguridad de los datos.
- Los protocolos de aplicación que soportan SASL normalmente también soportan Transport Layer Security (TLS) para complementar los servicios que ofrece SASL.
- Mecanismos de SASL
- "EXTERNAL", donde la autenticación es implícita en el contexto (por ejemplo, para protocolos que ya usan IPsec o TLS)
- "ANONYMOUS", para acceso de invitado no autenticado
- "PLAIN", un mecanismo simple de contraseña en texto claro. PLAIN dejó obsoleto el mecanismo LOGIN.
- "OTP", un mecanismo de contraseña de un solo uso. OTP dejó obsoleto el mecanismo SKEY.
- "SKEY", un mecanismo S/KEY.
- "CRAM-MD5", un esquema simple de desafío-respuesta basado en HMAC-MD5.
- "DIGEST-MD5", un esquema de desafío-respuesta compatible con HTTP Digest basado en MD5. DIGEST-MD5 ofrece una capa de seguridad de los datos.
- "NTLM", un mecanismo de autenticación NT LAN Manager
- "GSSAPI", para la autenticación Kerberos V5 mediante GSSAPI. GSSAPI ofrece una capa de seguridad de los datos.
- GateKeeper (y GateKeeperPassport), un mecanismo de desafío-respuesta desarrollado por Microsoft para MSN Chat
-
PAM (Pluggable Authentication Modules) - puede usar kerberos pero no soporta SSO
-
SSH usa PAM, si queremos usar SSO con kerberos necesita un parche de GSSAPI
-
SSSD (System Security Services Daemon) - Su función principal es proporcionar acceso a recursos remotos de identidad y autenticación mediante un marco común que puede proporcionar almacenamiento en caché y soporte fuera de línea al sistema.
- Interfaz NSS
- Interfaz PAM
- Credenciales fuera de línea
- Servicio DBUS llamado InfoPIPE
-
DSML Gateway - http://directory.fedoraproject.org/wiki/DSML_Gateway_Design
-
RADIUS = AAAA (Autenticación, Autorización, Accounting y Auditing)
- FreeRadius - http://freeradius.org
Software y librerías para la infraestructura de clave pública:
- NSS - Network Security Services (NSS) es un conjunto de librerías diseñadas para dar soporte al desarrollo multiplataforma de aplicaciones cliente y servidor con seguridad habilitada. Las aplicaciones construidas con NSS pueden soportar SSL v2 y v3, TLS, PKCS #5, PKCS #7, PKCS #11, PKCS #12, S/MIME, certificados X.509 v3 y otros estándares de seguridad. Para información detallada sobre los estándares soportados, ved Visión general de NSS.
- GSSAPI o GSS-API (Generic Security Services Application) - interfaz de programación de aplicaciones para que los programas accedan a los servicios de seguridad. Estándar IETF.
- La característica definitoria de las aplicaciones GSSAPI es el intercambio de mensajes opacos (tokens) que ocultan el detalle de implementación a la aplicación de nivel superior.
- Las partes cliente y servidor de la aplicación se escriben para transmitir los tokens que les dan sus respectivas implementaciones de GSSAPI.
- Los tokens de GSSAPI normalmente se pueden enviar por una red insegura porque los mecanismos proporcionan seguridad inherente de los mensajes. Después de haber intercambiado cierto número de tokens, las implementaciones de GSSAPI de ambos extremos informan a su aplicación local que se ha establecido un contexto de seguridad.
- Las protecciones típicas garantizadas por GSSAPI son la confidencialidad y la integridad. Es importante mencionar que GSSAPI no ofrece autorización.
- En la API hay alrededor de 45 llamadas de procedimiento.
- GSSAPI permite que las implementaciones de Kerberos sean compatibles con la API.
- GSSAPI soporta SPENGO, es un pseudo mecanismo para negociar nuevos mecanismos de seguridad.
- Mecanismos conocidos: Kerberos, NTLM, DCE, SESAME, SPKM, LIPKEY.
- SSSD - https://fedorahosted.org/sssd/
- GOSA - https://oss.gonicus.de/labs/gosa/
- WebAuth: Kerberos en Apache - http://webauth.stanford.edu/
Agradecimientos
La Wikipedia es la fuente más importante de este glosario. Gracias a todos los que lo hacen posible.