Glossari de seguretat
El meu glossari del wiki sobre termes de seguretat: criptografia de clau pública, estàndards PKCS, SASL, GSSAPI i programari PKI, amb els meus propis esquemes fets a mà.
Traducció de l’original en anglès. Llegeix-lo en: CastellanoEnglish
Aquesta pàgina era al wiki d'oriolrius.cat (2010–2012). La recupero aquí tal com era. La vaig anunciar a wiki: Glossari de seguretat.
Glossari
- Criptografia de clau pública és un enfocament criptogràfic que implica l'ús d'algorismes de clau asimètrica en lloc dels algorismes de clau simètrica o bé a més a més d'aquests.
- Els algorismes de clau asimètrica s'utilitzen per crear un parell de claus relacionades matemàticament: una clau privada secreta i una clau pública publicada.
- public key fingerprint: és una seqüència curta de bytes que serveix per autenticar o cercar una clau pública més llarga. Les empremtes es creen aplicant una funció hash criptogràfica a una clau pública. Com que les empremtes són més curtes que les claus a què fan referència, es poden utilitzar per simplificar algunes tasques de gestió de claus.
Criptografia de clau pública, com funciona: Wikipedia
-
Autenticitat: podem crear una signatura digital d'un missatge amb la clau privada i es pot validar amb la clau pública.
-
Confidencialitat i Integritat: xifrar el missatge amb la clau pública, només es pot desxifrar amb la clau privada.
-
Creació de la clau pública i privada: s'utilitza un nombre impredictible (normalment un nombre gran triat a l'atzar) per iniciar la generació d'un parell de claus acceptable i adequat per a l'ús amb un algorisme de clau asimètrica.
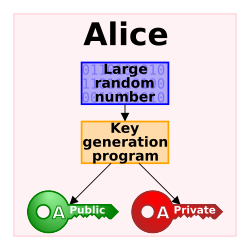
Imatge: Wikimedia Commons (domini públic) -
Exemple de xifrat: en un esquema de xifrat amb clau asimètrica, qualsevol pot xifrar missatges amb la clau pública, però només el titular de la clau privada emparellada pot desxifrar-los. La seguretat depèn del secret d'aquesta clau privada.
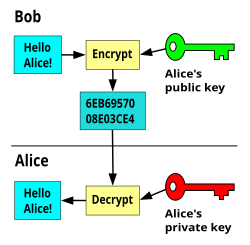
Imatge: Wikimedia Commons (domini públic) -
Exemple de signatura: en alguns esquemes de signatura relacionats, la clau privada serveix per signar un missatge; però qualsevol pot comprovar la signatura amb la clau pública. La validesa depèn de la seguretat de la clau privada.
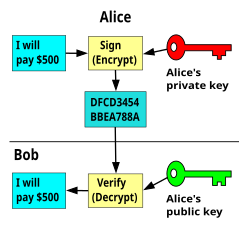
Imatge: Wikimedia Commons (domini públic) -
Fonaments de Diffie-Hellman: en l'esquema d'intercanvi de claus Diffie–Hellman, cada part genera un parell de claus pública/privada i distribueix la clau pública. Després d'obtenir una còpia autèntica de les claus públiques de l'altra, l'Alice i en Bob poden calcular un secret compartit fora de línia. El secret compartit es pot fer servir com a clau per a un xifratge simètric.
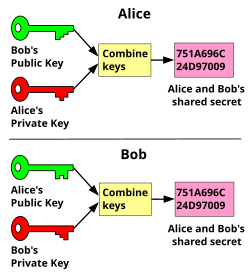
Imatge: Wikimedia Commons (domini públic)
Els meus propis esquemes:
-
xifrar un document: enviar un document xifrat amb la vostra clau privada però que es pot desxifrar amb la vostra clau pública, això és una garantia d'autenticitat, només vosaltres podeu fer un document que es pugui desxifrar amb la vostra clau pública
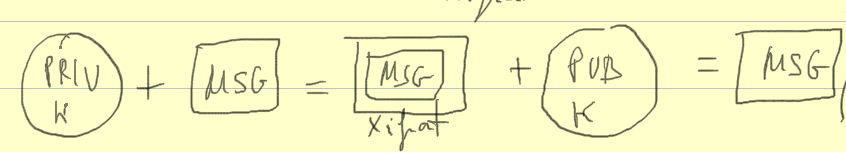
Xifrar un document 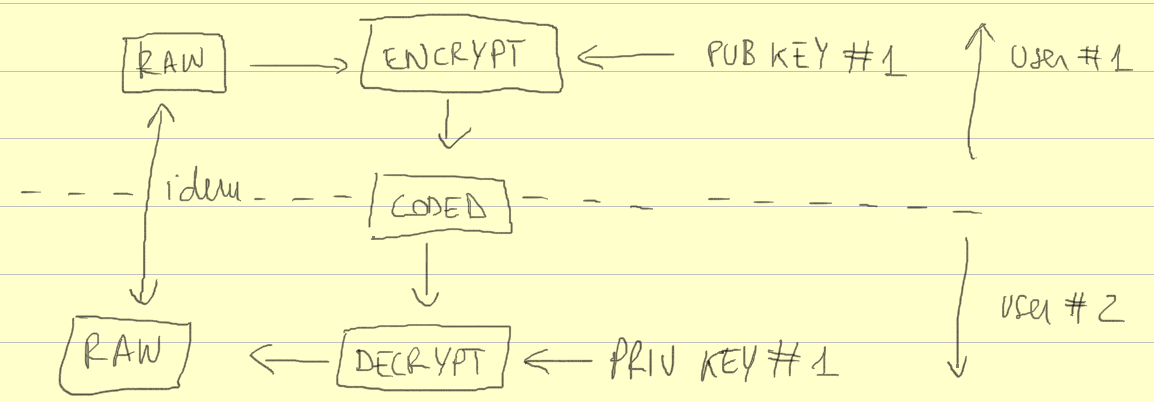
Xifrar un document (2) -
signar un paquet: amb la clau privada es pot signar un paquet, després quan algú té el paquet pot verificar amb la clau pública que és un paquet de confiança
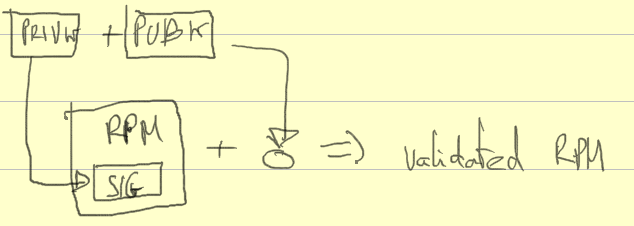
Signar un paquet -
signar dades en brut: el procés i el resultat són els mateixos que quan es signa un paquet
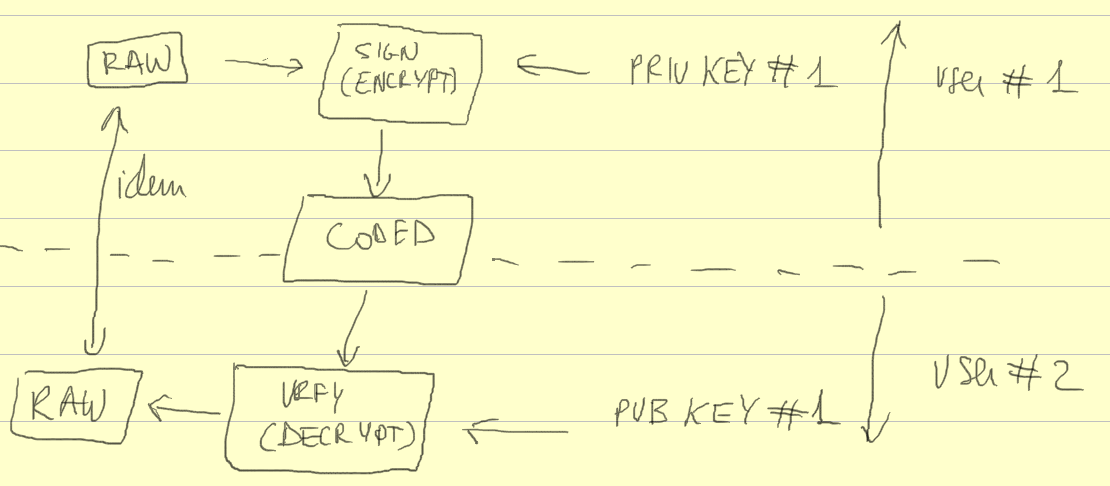
Signar dades en brut -
correu segur:
- per signar i xifrar un correu en brut, el procediment és crear una signatura hash de les dades en brut, després la signatura es xifra amb la clau privada i finalment les dades en brut + la signatura es xifren amb la clau pública del destinatari.
- quan el destinatari rep el correu segur, amb la clau privada desxifra el paquet i obté el correu en brut + la signatura del correu. Ara el destinatari pot llegir el correu però després de desxifrar la signatura amb la clau pública del remitent obté la signatura hash del correu; després de validar la signatura el destinatari coneix l'autenticitat del correu.
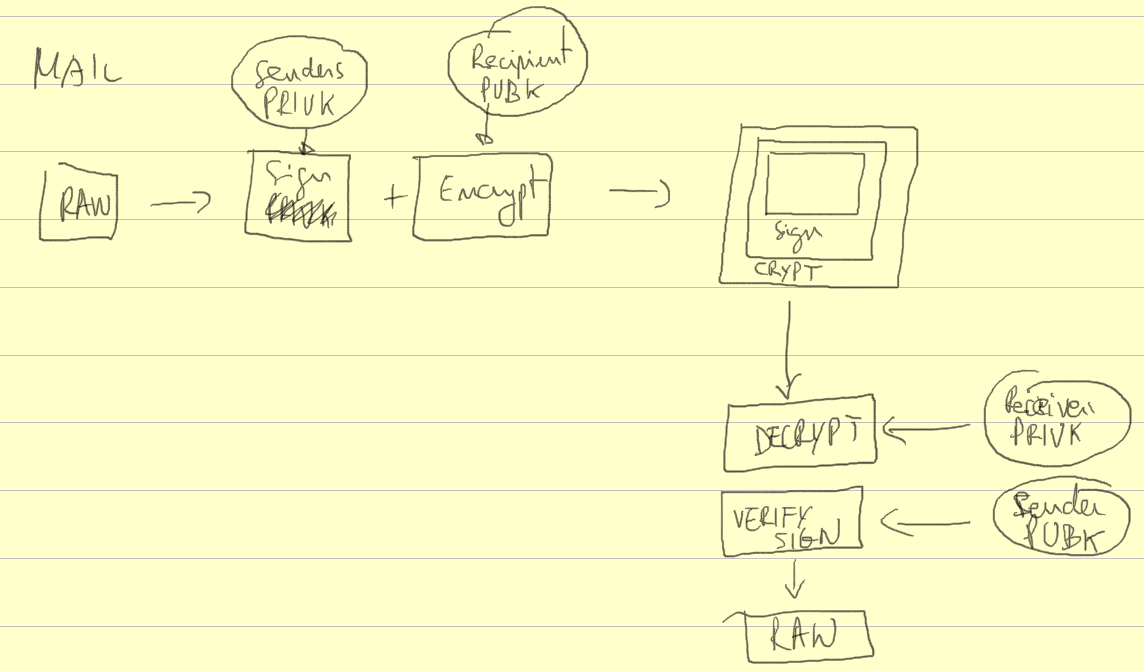
Correu segur -
ssl_basics i diffie hellman: utilitzant la clau privada #1 i la clau pública #2 es pot obtenir una clau, i utilitzant la clau privada #2 i la clau pública #1 s'obté la mateixa clau. Aquesta clau compartida no s'intercanvia per la xarxa i només l'usuari #1 i #2 poden obtenir-la, després fan servir la clau per a un mecanisme de xifratge simètric perquè necessita menys recursos que usar mecanismes de clau pública per xifrar els paquets. Els mecanismes de xifratge que utilitza típicament SSL són: AES, DES, 3DES, Blowfish, RC4, etc.
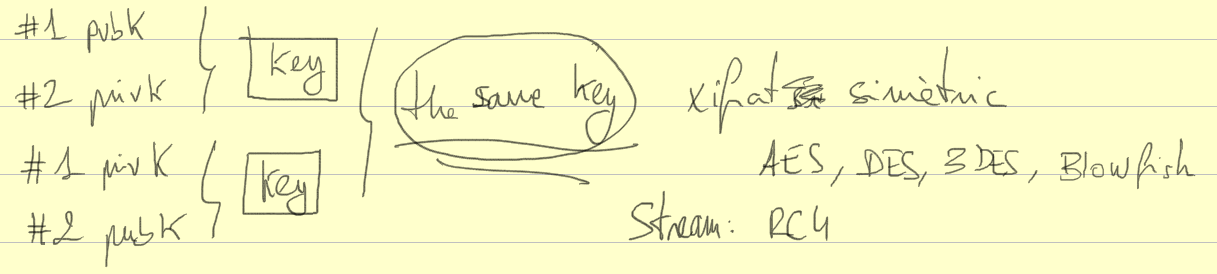
Conceptes bàsics d'SSL 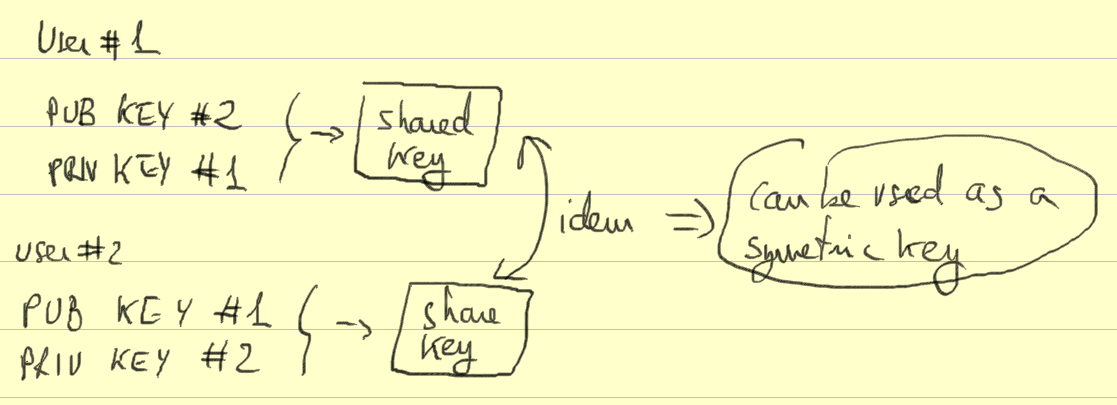
Diffie-Hellman -
PKI:
-
PGP utilitza la xarxa de confiança (web of trust) en lloc de la PKI
-
SSL v2 i v3. El protocol Secure Sockets Layer (SSL) permet l'autenticació mútua entre un client i un servidor i l'establiment d'una connexió autenticada i xifrada.
-
TLS v1 (RFC 2246). El protocol Transport Layer Security (TLS) de l'IETF acabarà substituint SSL tot mantenint la compatibilitat amb les implementacions d'SSL.
-
PKCS #1. Estàndard RSA que governa la implementació de la criptografia de clau pública basada en l'algorisme RSA.
-
PKCS #3. Estàndard RSA que governa la implementació de l'acord de claus Diffie-Hellman.
-
PKCS #5. Estàndard RSA que governa la criptografia basada en contrasenya, per exemple per xifrar claus privades per emmagatzemar-les.
-
PKCS #7. Estàndard RSA que governa l'aplicació de la criptografia a les dades, per exemple les signatures digitals i els sobres digitals.
-
PKCS #8. Estàndard RSA que governa l'emmagatzematge i el xifrat de les claus privades.
-
PKCS #9. Estàndard RSA que governa els tipus d'atributs seleccionats, incloent-hi els que s'utilitzen amb PKCS #7, PKCS #8 i PKCS #10.
-
PKCS #10. Estàndard RSA que governa la sintaxi de les peticions de certificat.
-
PKCS #11. Estàndard RSA que governa la comunicació amb els tokens criptogràfics (com ara acceleradors hardware i targetes intel·ligents) i permet la independència de l'aplicació respecte d'algorismes i implementacions específics.
-
PKCS #12. Estàndard RSA que governa el format utilitzat per emmagatzemar o transportar claus privades, certificats i altre material secret.
-
S/MIME (RFC 2311 i RFC 2633). Especificació de missatges de l'IETF (basada en l'estàndard MIME d'Internet popular) que proporciona una manera consistent d'enviar i rebre dades MIME signades i xifrades.
-
X.509 v3. Estàndard ITU que governa el format dels certificats utilitzats per a l'autenticació en la criptografia de clau pública.
-
OCSP (RFC 2560). El protocol Online Certificate Status Protocol (OCSP) governa la confirmació en temps real de la validesa d'un certificat.
-
Perfil de certificats i CRL de PKIX (RFC 3280). La primera part de l'estàndard de quatre parts en desenvolupament pel grup de treball Public-Key Infrastructure (X.509) de l'IETF (conegut com a PKIX) per a una infraestructura de clau pública per a Internet.
-
RSA, DSA, ECDSA, Diffie-Hellman, EC Diffie-Hellman, AES, Triple DES, DES, RC2, RC4, SHA-1, SHA-256, SHA-384, SHA-512, MD2, MD5, HMAC: algorismes criptogràfics comuns utilitzats en la criptografia de clau pública i de clau simètrica.
-
Generador de nombres pseudoaleatoris FIPS 186-2.
-
SPNEGO (Simple and Protected GSSAPI Negotiation Mechanism) - és un "pseudo mecanisme" de GSSAPI que s'utilitza per negociar un d'entre diversos mecanismes reals possibles.
- SPNEGO s'utilitza quan una aplicació client vol autenticar-se contra un servidor remot, però cap dels dos extrems no té clar quins protocols d'autenticació suporta l'altre.
- El pseudo mecanisme utilitza un protocol per determinar quins mecanismes GSSAPI comuns estan disponibles, en tria un i després hi envia totes les operacions de seguretat següents. Això pot ajudar les organitzacions a desplegar nous mecanismes de seguretat de manera gradual.
- L'ús més visible de SPNEGO és l'extensió d'autenticació "HTTP Negotiate" de Microsoft. Es va implementar per primera vegada a l'Internet Explorer 5.01 i a l'IIS 5.0 i proporcionava la capacitat d'inici de sessió únic que després es va comercialitzar com a Integrated Windows Authentication. Els sub-mecanismes negociables incloïen NTLM i Kerberos, tots dos utilitzats a l'Active Directory.
- RFC 4178
-
SASL (Simple Authentication and Security Layer) és un marc per a l'autenticació i la seguretat de les dades en els protocols d'Internet. Desacobla els mecanismes d'autenticació dels protocols d'aplicació, cosa que en teoria permet que qualsevol mecanisme d'autenticació suportat per SASL s'utilitzi en qualsevol protocol d'aplicació que faci servir SASL.
- Els mecanismes d'autenticació també poden suportar l'autorització de proxy, una facilitat que permet a un usuari assumir la identitat d'un altre.
- També poden proporcionar una capa de seguretat de les dades que ofereix serveis d'integritat i de confidencialitat de les dades.
- DIGEST-MD5 és un exemple de mecanismes que poden proporcionar una capa de seguretat de les dades.
- Els protocols d'aplicació que suporten SASL normalment també suporten Transport Layer Security (TLS) per complementar els serveis que ofereix SASL.
- Mecanismes de SASL
- "EXTERNAL", on l'autenticació és implícita en el context (per exemple, per a protocols que ja utilitzen IPsec o TLS)
- "ANONYMOUS", per a accés d'invitat no autenticat
- "PLAIN", un mecanisme simple de contrasenya en text clar. PLAIN va deixar obsolet el mecanisme LOGIN.
- "OTP", un mecanisme de contrasenya d'un sol ús. OTP va deixar obsolet el mecanisme SKEY.
- "SKEY", un mecanisme S/KEY.
- "CRAM-MD5", un esquema simple de desafiament-resposta basat en HMAC-MD5.
- "DIGEST-MD5", un esquema de desafiament-resposta compatible amb HTTP Digest basat en MD5. DIGEST-MD5 ofereix una capa de seguretat de les dades.
- "NTLM", un mecanisme d'autenticació NT LAN Manager
- "GSSAPI", per a l'autenticació Kerberos V5 mitjançant GSSAPI. GSSAPI ofereix una capa de seguretat de les dades.
- GateKeeper (i GateKeeperPassport), un mecanisme de desafiament-resposta desenvolupat per Microsoft per a MSN Chat
-
PAM (Pluggable Authentication Modules) - pot utilitzar kerberos però no suporta SSO
-
SSH utilitza PAM, si volem utilitzar SSO amb kerberos necessita un pedaç de GSSAPI
-
SSSD (System Security Services Daemon) - La seva funció principal és proporcionar accés a recursos remots d'identitat i autenticació mitjançant un marc comú que pot proporcionar emmagatzematge en memòria cau i suport fora de línia al sistema.
- Interfície NSS
- Interfície PAM
- Credencials fora de línia
- Servei DBUS anomenat InfoPIPE
-
DSML Gateway - http://directory.fedoraproject.org/wiki/DSML_Gateway_Design
-
RADIUS = AAAA (Autenticación, Autorización, Accounting y Auditing)
- FreeRadius - http://freeradius.org
Programari i llibreries per a la infraestructura de clau pública:
- NSS - Network Security Services (NSS) és un conjunt de llibreries dissenyades per donar suport al desenvolupament multiplataforma d'aplicacions client i servidor amb seguretat habilitada. Les aplicacions construïdes amb NSS poden suportar SSL v2 i v3, TLS, PKCS #5, PKCS #7, PKCS #11, PKCS #12, S/MIME, certificats X.509 v3 i altres estàndards de seguretat. Per a informació detallada sobre els estàndards suportats, vegeu Visió general de NSS.
- GSSAPI o GSS-API (Generic Security Services Application) - interfície de programació d'aplicacions perquè els programes accedeixin als serveis de seguretat. Estàndard IETF.
- La característica definitòria de les aplicacions GSSAPI és l'intercanvi de missatges opacs (tokens) que amaguen el detall d'implementació a l'aplicació de nivell superior.
- Les bandes client i servidor de l'aplicació s'escriuen per transmetre els tokens que els donen les seves respectives implementacions de GSSAPI.
- Els tokens de GSSAPI normalment es poden enviar per una xarxa insegura perquè els mecanismes proporcionen seguretat inherent dels missatges. Després d'haver intercanviat un cert nombre de tokens, les implementacions de GSSAPI dels dos extrems informen la seva aplicació local que s'ha establert un context de seguretat.
- Les proteccions típiques garantides per GSSAPI són la confidencialitat i la integritat. És important esmentar que GSSAPI no ofereix autorització.
- A l'API hi ha al voltant de 45 crides de procediment.
- GSSAPI permet que les implementacions de Kerberos siguin compatibles amb l'API.
- GSSAPI suporta SPENGO, és un pseudo mecanisme per negociar nous mecanismes de seguretat.
- Mecanismes coneguts: Kerberos, NTLM, DCE, SESAME, SPKM, LIPKEY.
- SSSD - https://fedorahosted.org/sssd/
- GOSA - https://oss.gonicus.de/labs/gosa/
- WebAuth: Kerberos a Apache - http://webauth.stanford.edu/
Agraïments
La Wikipedia és la font més important d'aquest glossari. Gràcies a tots els qui ho fan possible.