Ayer Joan y yo nos pasamos 11h para descubrir que nuestro gran problema de incompatibilidad entre el pfSense y el VMWare ESX 3.5 no era nada más que un pequeño error de configuración en un virtual switch (vSwitch) que unía las interfaces virtuales del firewall.
Bien, vamos a describir el escenario. Imaginaos un pfSense como máquina virtual de VMWare con dos patas físicas, o una física y una virtual, como queráis, el problema es el mismo. Si las dos son virtuales no lo he probado, pero imagino que pasa lo mismo. La cuestión es que si hacemos que las dos patas del pfSense estén en modo bridge, es decir como si el pfSense no estuviera y ambas subredes estuvieran unidas en una sola, entonces el tráfico entre una red y la otra no fluye. O sea, no podemos pasar ni paquetes ICMP, ni TCP ni UDP. Pero sí que podemos pasar paquetes ARP. Curioso, ¿eh?
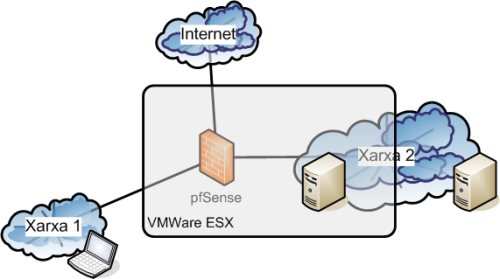
En el dibujo anterior se ve el escenario de ejemplo que estuvimos probando. O sea, un portátil en una red física, después en otra red teníamos un servidor físico y uno virtual. El pfSense siempre virtual, o sea dentro del VMWare ESX. Por otro lado teníamos otra pata real que nos conectaba a internet. Pero eso no es relevante, solo lo indico para que quede claro que el pfSense tenía tres patas y que las que hacían el bridge no eran la LAN y la WAN. Sino la LAN y una OPT1. El escenario real y las pruebas siguientes complicaban este escenario básico añadiendo una pata más del pfSense también en modo bridge con la primera, las pruebas también funcionaron.
Para los que no estéis familiarizados con el VMWare, para hacer esto hay que definir dos vSwitch, uno que una la LAN del pfSense con la tarjeta de red real del VMWare y la Red 1. Otro vSwitch debe unir el pfSense con la Red 2, que tiene una máquina virtual conectada a él y una tarjeta de red del VMWare conectada a un switch real con un ordenador físico. Pues bien, estas dos interfaces del pfSense se ponen en modo bridge y los ordenadores de la red 1 y 2 pueden compartir dominio de colisión y el pfSense puede hacer filtrado de paquetes en modo stealth ya que los usuarios ni se dan cuenta de que sus paquetes pasan por un firewall.
Diría que ya ha quedado claro lo que pasaba, pues bien, Joan y yo nos pasamos 11h luchando e investigando de dónde podía venir el problema que hacía que los paquetes no pasaran de un lado al otro del pfSense. De hecho, lo que observamos para empezar es que a la interfaz de red del pfSense no llegaban los paquetes de la red 1 a menos que estos fueran dirigidos a la IP de la pata de forma explícita, o los paquetes que querían usar el firewall como puerta de enlace para navegar.
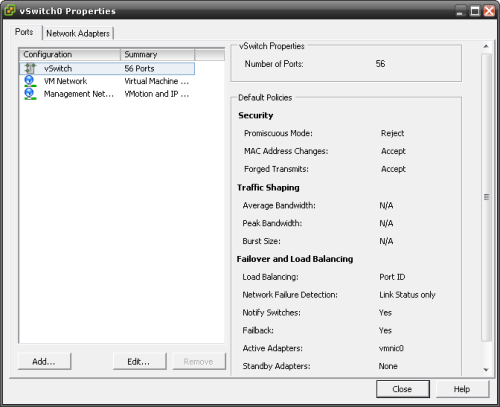
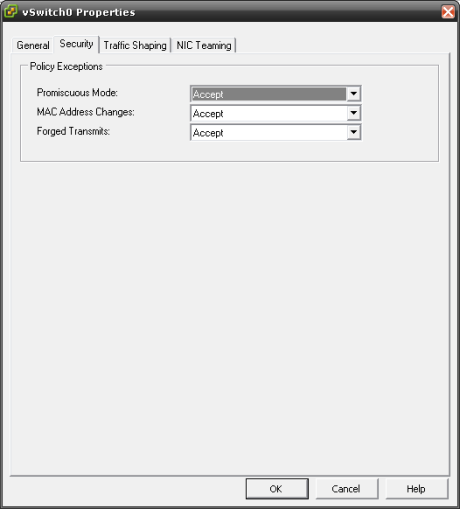
Pues bien, el tema está en que los vSwitch del VMWare tienen que tener el parámetro "Promiscous Mode", que por defecto está en "Reject", en ""Accept". Haciendo esto en ambos vSwitch los paquetes fluyen de un lado al otro del firewall sin problemas. Increíble, ¿no? pues sí. Una de las múltiples alegrías que te da la informática cuando después de levantarte a las 4 de la mañana para poner en producción el sistema, a las 6 de la tarde descubres en un entorno simulado que el problema venía de esto.
A continuación adjunto un par de capturas de pantalla donde podéis ver cómo por defecto el parámetro está en "Reject" :
y simplemente editando las propiedades del vSwitch lo podemos poner en "Accept":
Esto hará que mañana a las 8 me toque trabajar otra vez y que por fin pueda poner en producción el sistema. Esperemos que las pruebas de concepto hechas en el entorno simulado que montamos ayer por la tarde sigan funcionando tan bien en el entorno real mañana por la mañana. Venga pues, solo agradecer a Joan su paciencia y seguir probando y probando codo con codo conmigo para llegar a esta solución.