Parte 8 de 13Podcast, temporada 1
- Podcast 1x01: El primer podcast
- Podcast 1x02: Gentoo y futuro de los servidores
- Podcast 1x03: ¿por qué empecé el Blog?
- Podcast 1x04: problema coreutils, miroTV, animoto y Qik
- Podcast 1x05: quejándome de todo un poco y podget
- Podcast 1x06: digikam, gallery2, machine tags, pfSense y Mikrotik
- Podcast 1x07: gestión de proyectos
- podcast 1x08: CAS, Central Authentication Server
- podcast 1x09: sistema de autenticación unificado (single-sign-on)
- podcast 1x10: La solución a los problemas de Twitter
- podcast 1x11: desafio networking [el problema]
- podcast 1x12: mail-gateway (GatV2)
- podcast 1×13: desafio networking [la solución]
El objetivo de este podcast es dar una visión conceptual del funcionamiento de CAS 2.0, un servidor de autenticaciones SSO (Single Sign On). Básicamente está orientado a usuarios de aplicaciones con interfaz Web. En
lo estamos usando tal como comenté en el
.
La diferencia entre 1.0 y 2.0 es que la versión 1.0 solo podía autenticar usuarios contra aplicaciones web y estos servicios no podían autenticarse a su vez contra otros servicios (servicios backend).
Con el esquema que hay a continuación y la previa lectura de las entidades de un sistema CAS podréis seguir el podcast:
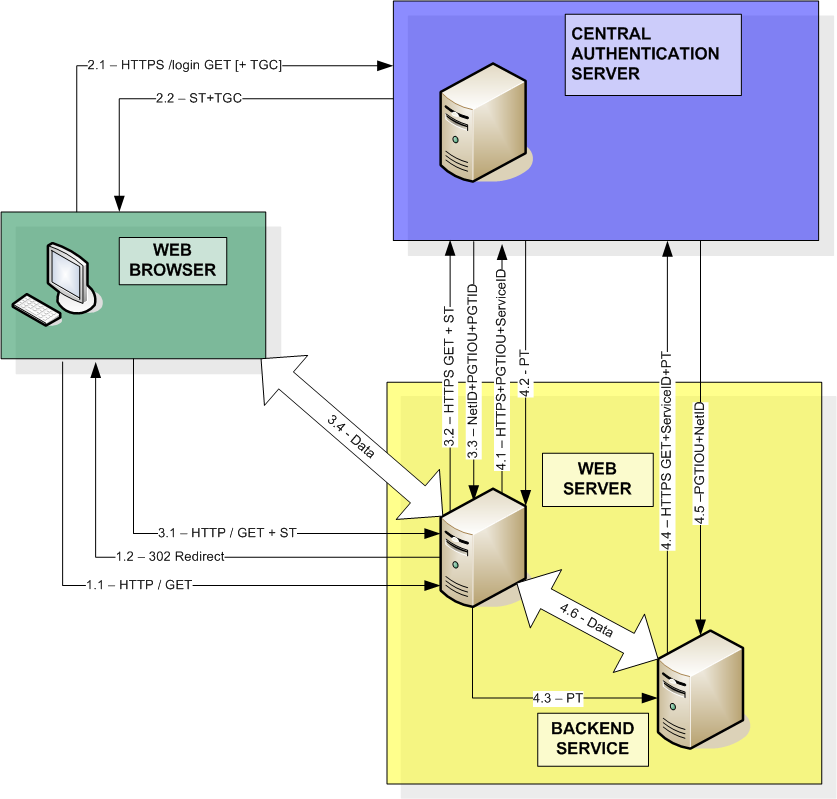
A continuación describo las entidades que intervienen en un sistema CAS.
- Service Ticket **** (ST): es una cadena de texto que usa el cliente como credencial para obtener acceso a un servicio. Este ticket se obtiene del servidor CAS. La forma de obtenerlo es a través de una cookie que se guarda en el navegador.
- Ticket Granting Cookie (TGC): cookie que se envía al CAS cuando un browser ya ha sido autenticado previamente por este CAS, entonces este reconoce la cookie y le da al browser un Service Ticket (ST) sin tener que pasar el proceso de autenticación manual. Caduca en unas 8h aproximadamente.
- NetID: identifica a un usuario, lo que conocemos habitualmente como username.
- ServiceID: identificador de un servicio, normalmente en formato URL.
- Proxy Ticket (PT): es otra cadena de texto que usa un servicio como credencial para obtener acceso a un servicio de backend. O sea, que el primer servicio para poder desarrollar su actividad necesita acceder a otro servicio (servicio de backend), para obtener acceso a este último servicio el primero usará un proxy ticket. Estos tickets se obtienen en el CAS cuando el servicio que quiere el acceso presenta un PGT (Proxy-Granting Ticket) y un identificador de servicio que se refiere al servicio de backend.
- Proxy-Granting Ticket (PGT o PGTID): se trata de otra cadena de texto que como hemos visto en el punto anterior usa el servicio para conseguir un Proxy Ticket (PT) que le dé acceso a un backend service; el acceso a este servicio será con las mismas credenciales que el usuario original, o sea, el que se ha autenticado en el primer servicio.
- Proxy-Granting Ticket IOU (PGTIOU): como no podía ser de otra manera es una cadena de texto que se pasa como respuesta del serviceValidate y del proxyValidate usada para correlacionar un Service Ticket o una validación de Proxy Ticket con un Proxy-Granting Ticket (PGT) particular.
Ahora solo queda escuchar el podcast:
Los enlaces relacionados con el podcast:
NOTA
: dar las gracias a Marc Torres por su trabajo, gracias nano.
5 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Friki
Ei! Quan miro d'obrir el podcast dona "Error opening file"!
Gracies!!!
Oriol Rius
Solucionat, gràcies per avisar. Tenia un petit error sintàctic en la ruta del fitxer. Errors de no fixar-s'hi i anar massa ràpid.
rafalito el melocoton
La músiqueta de fons esta un pel forta.
Mol interesant per xo
Oriol Rius
Corregit el tema de la música, l'he abaixat 10dB.
mTorres
Ei la veritat és que CAS és força complicat d'ententre a primera vista. El tema del proxying i tal no és trivial i t'ho has de mirar bé per pilllar-ho, però la veritat és que t'ha quedat ben explicat :-)
L'esquema t'ha quedat 20 vegades millor que el meu :-p
Salut!
PD: Ara la música está perfecte!