Me ha costado Dios y ayuda poner a funcionar el openfiler al final ya era una cuestión de honor. Después de probar con la versión preinstalada como appliance y con dos versiones instaladas por mí no había manera de que funcionara todo como quería.
Problema reconocer volúmenes lógicos pre-creados
El primer gran problema ha sido que yo ya tenía un volume group creado, con dos logic volumes (unidades lógicas de información usadas por LVM). Pues bien a pesar de que el linux me los devolvía sin problemas con el vgdisplay y lvdisplay cuando iba a la interfaz del openfiler no había manera de que aparecieran los volúmenes lógicos. El grupo de volúmenes sí que salía pero los lógicos no. Pues bien la solución la he encontrado después de mucho buscar por los foros en este thread: How to get volumes back after reinstallation without config backup.
La gracia está en un script que básicamente genera un fichero XML de configuración que usa el openfiler para saber qué volúmenes hay en el sistema: /opt/openfiler/etc/volumes.xml. El fichero es bastante simple y solo tiene una lista de volúmenes lógicos relacionados con un grupo de volúmenes. El script también añade al /etc/fstab las líneas necesarias para que estos volúmenes lógicos se monten al arrancar el sistema.
Copia del script que he encontrado en el foro: remake_vol_info.
Problema LDAP con todos los servicios y especialmente con el SMB
Pues bien, aprovechando que openfiler lleva un servidor LDAP quería gestionar las cuentas de todos los servicios a través de un único punto. Así pues, el primer problema ha sido saber cómo activar el servidor que lleva internamente porque la documentación no lo explica demasiado bien, ya que si vamos a servicios y le hacemos un enable sin dar ningún error no se levanta ni a la de tres. Aprovecho para comentar que la interfaz gráfica del openfiler es realmente pésima y difícil de entender. Además, la experiencia de usuario está muy poco cuidada porque muchas cosas dan errores y no explica ni devuelve nada. Así pues te tienes que buscar la vida monitorizando los ficheros de logs del linux que tiene por detrás.
Entonces he intentado actualizar el sistema a través de la función de update que lleva la propia interfaz. Pues bien, también fallaba así pues lo he probado desde la línea de comandos con un simple:
conary updateallLa cosa fallaba con el mismo error:
...
Warning: Unhandled exception occured when invoking callback
/user/lib/pgthon2.4/site-packages/conary/streams.py:416
...
Después de googlear un buen rato, la solución ha sido:
conary update conary --replace-files
conary updateall --replace-files
Con esto he conseguido finalmente hacer update. Pero el problema con LDAP continuaba igual. Al final he deducido que si ponía la información en accounts -> authentication. Con el password que he puesto al hacer la instalación para el usuario de configuración del web la parte de usuarios y grupos parecía que se activa y el LDAP server empezaba a funcionar solito.
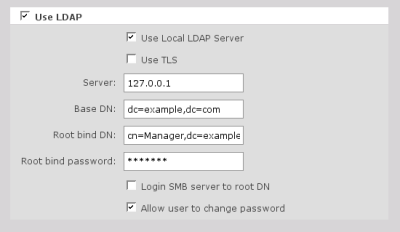
Así pues, he podido acceder a la gestión de cuentas y crear un grupo de usuarios y un usuario de pruebas. Pues bien, después de sudar tinta para entender todo el tema de gestión de shares y de ver que no había manera de acceder a los recursos compartidos de forma autenticada, he decidido aprovechar mi experiencia en linux para ver cómo estaba todo configurado.
La cuestión es que he visto que tanto el SMB, como el FTP, HTTP/WebDav, etc. iban contra PAM pero este no tenía configurado ningún enlace hacia LDAP, por lo tanto, por mucho que estuviera funcionando era imposible que nunca autenticara ningún usuario.
Entonces he ejecutado el authconfig para configurar la autenticación PAM contra LDAP, y lo he dejado así:
<div class="imatge" style="text-align: center;"><img title="authconfig screenshot" src="http://fitxers.oriolrius.cat/2185/authconfig_thumb.png" alt="authconfig.png"><br><br><a href="http://fitxers.oriolrius.cat/2185/authconfig.png">original size</a></div>Al marcar la autenticación LDAP por SMB, no os lo perdáis me ha dicho que faltaba el paquete pam_smb, o sea, el paquete de PAM que tiene el handler capaz de gestionar la conexión contra LDAP para el samba. ¿Alguien me puede explicar cómo pretendían la gente de openfiler autenticar samba con LDAP si no había eso instalado? aquí ya he llegado a la conclusión de que esto del openfiler está verdísimo.
Bueno pues, después de sudar un poco con todo esto que comento ya funciona todo contra LDAP a la perfección!!! realmente he de reconocer que soy una persona obstinada,¿eh? porque hay para dejarlo correr. Después de todo lo que he explicado y las horas que he tenido que invertir para descubrirlo.
5 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Kim
Hola! Has probat amb FreeNas?
Kim
Ups! Ara m'enrecordat que ja vas fer un article sobre ell, segur que si que ho has fet!
battery
good read
Guy
Hola Oriol,
Gràcies per el teu post. Estic intentant fer funcionar el LDAP + Samba amb el OpenFiler, però es resisteix. Com tu dius no existeix el pam_smb, però no se com el puc instal·lar. Podries donar-me un cop de mà ? Moltes gràcies per la teva ajuda.
Eduardo Urrea
En la línea de comandos del Openfiler pon "conary update pam_smb --replace-files", se lo descargara e instalara y después ya podrás seguir con las pruebas. Un saludo.