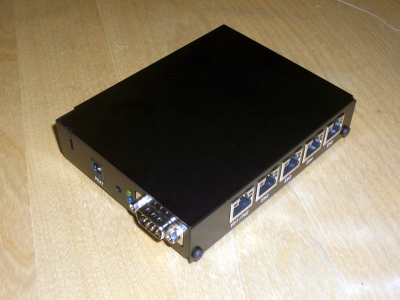
Hoy he refrescado un poco mi memoria, hacía algún que otro mes que no jugaba con los mikrotik. Pues bien, para un cliente tenía que montar un failover gateway y como ya sabéis que soy un fan declarado de los mikrotik para hacer esto he usado un RB150. Por si esto os suena a chino seguro que con una pequeña explicación lo encontraréis muy útil. Pues bien, cada vez más empresas tienen dos salidas a internet y lo que quieren es que cuando alguna de las dos salidas caiga la otra salida asuma todo el tráfico sin tener que tocar nada.
Obviamente para hacer esto lo que tenemos que tener es un elemento que se encargue de redirigir todo el tráfico hacia un router o hacia el otro según si la salida a internet está fallando o no. La solución que planteo es muy simple y puede perfeccionarse muchísimo. Por ejemplo, lo único que explicaré es usar uno de los dos routers y cuando este falla enviar el tráfico hacia el otro pero no es muy difícil crear unas policy routes para balancear tráfico entre los dos routers mientras estos estén operativos. Pero para no liarla me quedaré con el ejemplo básico. A partir de aquí, la base estará más que hecha para que hagáis cosas más chulas.
escenario
El RB150 tendrá en la ethernet 1 la red LAN. En la ethernet 4 la WAN1 y en la ethernet 5 la WAN2. Ambas interfaces tienen el router ADSL en monopuesto. O sea, que tengo la IP pública en la interfaz del router.
funcionamiento
Por defecto, saldremos por la WAN1 y cuando esta falle saldremos por la WAN2.
configuración
Asumo que las configuraciones básicas ya están hechas, o sea, asignación de IPs a interfaces y el enmascaramiento de IPs internas hacia internet. Eso supongo que no tiene ninguna dificultad si alguien necesita ayuda que avise.
Creamos dos scripts a lanzar cuando se tenga que lanzar la conexión vía WAN1 y el otro vía WAN2:
Script para la WAN1:
:log info wan_1
/ip route set [/ip route find dst-address="0.0.0.0/0"] gateway=IP_GW_WAN1
Script para la WAN2:
:log info wan_2
/ip route set [/ip route find dst-address="0.0.0.0/0"] gateway=IP_GW_WAN2
Si nos interesa en cada uno de los scripts le podemos añadir lo que haga falta. Por si no estáis habituados a trabajar con scripts en el mikrotik los tenéis que colocar en /system scripts. Allí añadid dos entradas y listos. Como siempre esto será mucho más cómodo hacerlo desde el winbox que desde la cli.
Ahora solo hace falta que creemos una entrada en la herramienta netwatch, esto se hace en /tool netwatch. A la entrada le diremos que haga pings cada un intervalo de tiempo que decidiremos y que tenga un timeout fijo y si los pings no vuelven entonces se ejecutará el script indicado. Básicamente las entradas de netwatch tienen dos estados el up y el down y podemos asociar un script a lanzar en caso de que haya una oscilación hacia uno de los dos estados. Esto se hace así:
add host=208.67.222.222 timeout=10s interval=1m up-script=wan1 down-script=wan2 \
comment="Failover Gateway Script" disabled=no
Lo que hacemos es mirar si llegamos a uno de los servidores de OpenDNS cada 1minuto y nos esperamos como máximo 10s para que el ping vuelva. Luego fijaos cómo asociamos cada uno de los scripts que hemos programado antes a los estados de esta prueba.
Como podéis ver esto es bien sencillo, la gracia está en que juguéis con los ECMP y los policy routing y hagáis del RB150 todo un balanceador de carga con soporte de fallos de línea. También es muy sencillo que balanceéis el tráfico de entrada de internet hacia una ADSL o hacia la otra, para hacer esto os recomiendo que juguéis con el DDNS que podéis actualizar a través de los scripts comentados, solo hace falta que le lancéis la petición de actualizar la IP asociada al DDNS y los usuarios remotos entrarán por una u otra línea.
3 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
toolbattery
good read
laptopbattery
Thank you for this outstanding article
battery
Thank you for this outstanding article.