Antes de empezar, dejar claro que se trata de un producto con licencia dual con algunas diferencias entre la licencia de pago y la gratuita. Eso sí, ambas modalidades de producto son de código abierto, aunque la de pago lleva algún componente que yo diría que no tiene el código fuente liberado, como por ejemplo el servidor Radius programado en Java.
Wikid es un servidor de two-factor authentication (doble factor de autenticación). Eso quiere decir que combina dos sistemas de autenticación. En este caso la autenticación asimétrica basada en clave pública y además una contraseña de un solo uso (OTP). De esta forma se consigue un nivel de seguridad equivalente al de los tokens basados en hardware, pero con toda la flexibilidad y los beneficios del software. Gracias a este componente de software el sistema OTP puede funcionar en todo tipo de clientes: Blackberries, teléfonos, Palms, PocketPCs, Windows, Linux y Mac.
Si estáis poco familiarizados con estos sistemas de autenticación podéis echar un vistazo al siguiente gráfico que yo encuentro muy explicativo.
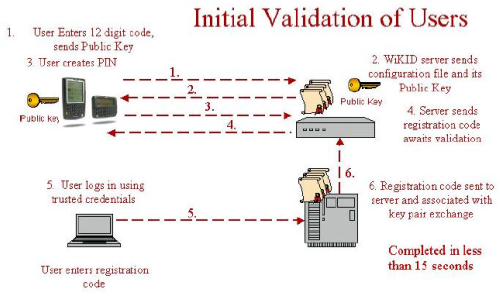
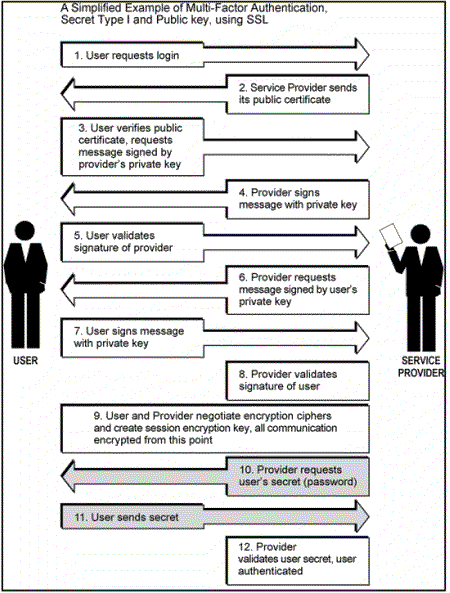
Un gráfico todavía más detallado pero también más genérico sería este. Como se puede ver en ambos gráficos, se puede considerar que el nivel de seguridad conseguido con la autenticación es de muy alto nivel y además es muy simple de usar para el usuario final. Si hacemos un resumen desde el punto de vista del usuario del sistema. Cuando este, por ejemplo, quiere conectarse a una web segura, VPN, FTP, WebDAV, correo, etc., lo primero que tiene que hacer es abrir el cliente software de Wikid y pedir la clave OTP. Después conecta de forma completamente convencional al servicio al que quería acceder y este, como siempre, le pide la autenticación y entonces el cliente introduce su clave temporal (OTP). Eso está muy bien porque cuando alguien nos pide la clave para acceder a algún sitio le podemos decir con toda certeza: no sé mi clave. Si todavía le queremos dar la clave la podemos generar y se la podemos facilitar con la certeza de que no la podrá volver a usar. A menudo el cliente software que nos dará la clave OTP nos pide un código PIN para acceder a él. Esta es la única clave que tendremos que recordar.
El sistema básicamente se compone de tres partes: el servidor Wikid, el cliente Wikid y el servicio de red (network service o wikid network client). Este último es el servicio del que queremos que use el sistema de autenticación Wikid. Por ejemplo, PAM, SSH, FTP, OpenVPN, servidor IMAP, una web programada en PHP, Ruby, etc. Así pues, configuramos adecuadamente el servicio para que cuando toque autenticarse vaya a buscar la autenticación al servidor Wikid y nuestro servicio de red automáticamente ya soporta autenticación vía certificados y claves temporales. O sea, que el sistema de autenticación ya se considera de alta seguridad.
Si en vez de usar una clave temporal queremos usar un sistema biométrico, una SmartCard, un token hardware, etc., también lo podemos hacer. De esta forma podemos hacer que el cliente se autentique de forma completamente automática sin pedirnos ninguna clave. A pesar de eso, se acostumbra a proteger el acceso al sistema biométrico, SmartCard, etc. con un código PIN para asegurar que el acceso físico al dispositivo es legítimo.
La propia web del producto tiene varios vídeos de ayuda y bastantes howtos. Pero si queremos información más detallada mi recomendación es que paséis por HowtoForge y pongáis "wikid" en su buscador y saldrán un buen montón de manuales de cómo configurar Wikid como servidor de autenticación. Por ejemplo, OpenVPN, SSH, FreeNX, WebDAV, etc.
5 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Javier Mart
Muy buena Review, me la apunto para probarlo!.
Gracias.
brainstorm
Només un detall de taliban :P .... El link cap a wikid hauria de tenir les "www" ;)
—
[2]
No sabia que era tan vital això de les 'www' de fet, jo no les acostumo a posar mai a menys que el servidor doni algún problema i m'obligui a posar-les.
Nick
Thanks for the review (I think :).
It looks like we have a problem with our webserver routing. You might try http://www.wikidsystems.com until we get it fixed.
Nick
—
Ja he modificat la URL. Tot i que com comenten la gent de Wikid no hauria de passar l'error que tenen.
Per això no entenc el que em deian en BrainStorm sobre ser talivan...
Apa resolt i llestos!