IPv6, el protocolo que desde hace años y años nos dicen que será la versión que sustituirá al IPv4, empieza a estar cada día más implantado en los backbones de las grandes empresas, como podría ser google. A pesar de eso, bajo mi opinión todavía tardaremos bastante tiempo en notarlo los usuarios mortales. Pero nunca está de más empezar a prepararse para el cambio que nos viene encima. Por eso he decidido resumir un artículo de dos partes publicado en Network Systems Design Line: An IPv6 Refresher parte I (local) y parte II (local).
Direccionamiento IPv6
El principal problema que ha tenido IPv4 para que se acabaran las direcciones IP disponibles ha sido sobre todo que no había una planificación de asignación de IPs. Los 32bit de los que dispone IPv ofrecen unos 2.000 millones de IPs usables. IPv6 plantea usar 128bits para las direcciones IP, así que el espacio direccionable es brutal: 3.402823669e+38 direcciones. Aunque parezca un espacio direccionable excesivamente grande, también se pensó eso de los 32bits del IPv4 hace unos cuantos años, así que mejor curarse en salud. Hay que pensar, sin embargo, que el hecho de tener unas direcciones IP con tantos bits tendrá un impacto en el rendimiento de los equipos de comunicaciones. Por ejemplo, un procesador de 64bits es capaz de procesar la dirección origen y la destino de IPv4 en un solo ciclo de CPU, pero en IPv6 necesitará 4 ciclos de CPU, realmente el incremento es muy grande.
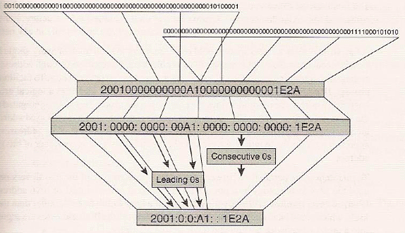
Obviamente los 128bits se pueden representar como una sucesión de 0s y 1s, que a su vez, para acortar esta medida exagerada, lo podemos representar en números hexadecimales hasta obtener una sucesión de 32 caracteres. Pero eso para los humanos todavía se hace intratable, así que podemos separar esta representación en 8 grupos de 4 caracteres hexadecimales separados por dos puntos (:). La representación decimal que se usaba en IPv separada por puntos no es aplicable a IPv6. En lo que se refiere a la representación de las direcciones IPv6 se añaden un par de normas más:
- Eliminamos los ceros a la izquierda. P.e. 00A1 -> A1
- Los grupos de 4 ceros seguidos se pueden obviar y colocamos solo el indicador de grupo, o sea, los dos puntos (:). P.e. 0000:0000:23A1 -> ::23A1
Como los (:) siempre se han usado para separar la IP del puerto, el RFC 2732 sugiere poner la dirección IPv6 entre corchetes para evitar confusiones.
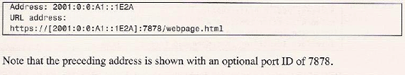
Arquitectura de las direcciones IPv6
En el RFC 3513 se habla de tres tipos de direcciones:
- Unicast identifica un nodo, el tráfico unicast va dirigido a un único nodo.
- Multicast identifica a un grupo de nodos, el tráfico multicast va dirigido a los nodos del grupo.
- Anycast identifica a un grupo de nodos, el tráfico anycast va dirigido al nodo más cercano del grupo.
Direcciones IPv6 Unicast
El tráfico más importante de la red es el unicast, que intenta transportar la información de los servicios IP a través de la red, desde un nodo origen hacia un nodo destino. Para poder hacer agrupaciones de nodos que se puedan enrutar, IPv4 nos ofrece mecanismos como el direccionamiento por subnetting. Así pues cualquier IP de IPv6 está formada por dos grupos, uno que indica a qué red pertenece y otro que indica qué host es. Para mantener un paralelismo en la forma de direccionamiento se hace igual que en subnetting: al final de la dirección se pone una (/) y el número de bits que definen las IPs de red.
El RFC 3513 deja muy claro que el ID de interfaz debería ser: "Para todas las direcciones unicast, excepto para las que empiecen con el valor binary 000, los IDs deberían tener 64 bits de longitud y con formato "Modified EUI-64"". Esta regla pretende mantener un ID único para todas las interfaces de red de forma global. Para generar el ID de interfaz se puede hacer de las siguientes formas:
- Generado a partir de la dirección de capa 2 en formato "modified EUI-64", con esta información generamos el ID de la interfaz. Los 7 primeros bits de más peso del EUI-64 definen el alcance local cuando estos bits los encontramos a 0; si los encontramos con valor a 1 el alcance es global, no solo local. Hay diferentes mecanismos para definir cada tipo de medio al construir el ID de interfaz en el formato "modified EUI-64" (más adelante volveré a hablar de ello).
- El RFC 3041 define cómo autogenerar de forma aleatoria la dirección. Este mecanismo se ha desarrollado básicamente para preservar la privacidad de las direcciones globales.
- Se puede obtener el ID de interfaz vía DHCPv6.
- Se puede configurar de forma manual.
- CGAs basadas en el RFC 3972 a través de hash con una clave pública. Este método de generar IDs de interfaz añade un nivel de seguridad y ofrece la capacidad de autenticación. Los procesos de descubrimiento de los vecinos (Neighbor Discovery process) usan CGAs.
Es importante tener claro el concepto del alcance (scope), que sería algo así como el alcance del dominio de una red, ya sea a nivel físico o lógico. El hecho de dominar el concepto del alcance (scope) nos permitirá entender mejor el tráfico de una red y podremos aplicar políticas sobre ese tráfico de forma mucho más sencilla. Es obvio que en las redes que usan direccionamiento enrutable, como IP, el direccionamiento es esencial y eso da todavía más importancia al alcance (scope) al que pertenecen los direccionamientos unicast.
En IPv6, las direcciones unicast tienen definidos tres tipos de alcance (scopes):
- The link-local scope identifica todos los hosts en un dominio de capa 2. Las direcciones unicast usadas en este scope se llaman link-local addresses.
- The unique-local scope identifica todos los dispositivos descubribles dentro de un administrative site o dominio que típicamente contiene diferentes enlaces. Las direcciones unicast usadas en este scope se llaman ULAs.
- The global scope identifica todos los dispositivos descubribles a través de internet. Las direcciones unicast usadas en este scope se llaman GUAs.
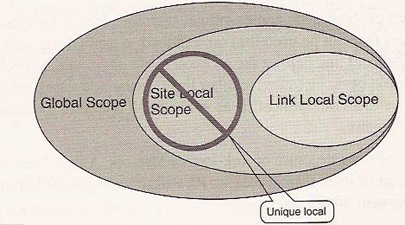
Los rangos de direcciones privadas (p.e. 10.x.y.z) usadas actualmente en las redes privadas de muchas empresas es uno de los temas importantes a comentar. El grupo de trabajo de la IETF que ha definido el IPv6 ha definido un scope y un tipo de direcciones unicast llamado unique-local, manteniendo las propiedades que ya teníamos con las IPs privadas de IPv4.
Link-Local Addresses
Cuando un nodo de una red IPv6 se pone en marcha, cada interfaz tiene una dirección de capa 3 que solo puede acceder a los otros nodos del mismo enlace. Este enlace local tiene un alcance de las direcciones que están conectadas a él, las direcciones de estas interfaces se llaman direcciones link-local. En principio estas direcciones no sabemos salir a través de un gateway. Como mucho pueden descubrir cuál es la dirección de esa puerta de enlace.
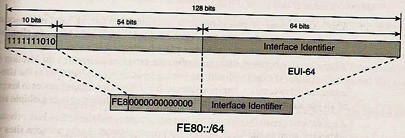
Unique Local Unicast Address (ULAs)
Si lo que queremos es montarnos un direccionamiento privado, no enrutable de forma global, tal como hacíamos con IPv4 con, por ejemplo, 10.x.y.z, lo que tenemos que hacer es remitirnos al RFC 4193, donde se define un scope llamado unique-local unicast address, y las direcciones de este alcance, aunque tienen que ser únicas para todo internet, para evitar los problemas que origina en IPv4 el hecho de tener rangos privados no únicos, podemos seguir teniendo direccionamientos privados en nuestras redes de forma local. Pero ahora enrutables a través del resto de nodos de internet. Por tanto, ya no tenemos la dependencia del NAT como pasaba en IPv4.
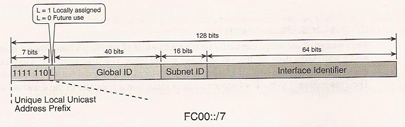
El espectro reservado para las direcciones unicast de tipo ULA es el FC00::/7, tal como podemos ver en el esquema anterior. Algunos comentarios de los elementos del esquema:
- L identifica la política de asignaciones. Actualmente solo se usa el valor 1 (FD00::/8) informando de que se trata de una asignación local.
- Global ID es un identificador de 40 bits que asegura que la dirección es única. Este identificador se genera de forma pseudoaleatoria y no puede ser secuencial. Como las ULAs no deberían ser enrutables globalmente, no tienen la necesidad de ser agregadas, por eso los IDs globales no hace falta que sean secuenciales.
- Subnet ID el administrador de la red local asigna este valor para organizar la jerarquía de la red local.
- Interface ID tiene el mismo significado para todas las direcciones unicast y tiene 64 bits en formato "modified EUI-64".
Una mejora importante en lo que se refiere a las ULAs, respecto al sistema de direcciones privadas anterior, es que ahora es más sencillo interconectar dos redes privadas aisladas a través de internet. Ya que estas saben la forma de llegar entre una y la otra sin necesidad de una VPN. Por ejemplo, nunca habrá conflictos de IP entre dos redes privadas aisladas gracias al direccionamiento IPv6.
Global Unicast Address
Las direcciones GUA, como su nombre indica, pretenden ser únicas a nivel mundial y enrutables. Estas direcciones se identifican con los 3 bits de más peso fijados con los valores "001" (2000::/3), como se define en el RFC 3587.
Debido a que el espacio de direcciones es mucho más grande que en IPv4, para que las tablas de enrutamiento no sean excesivamente grandes IPv6 se ve obligado a establecer unas normas en los prefijos de agregación muy estrictas. Gracias a eso se pueden controlar mucho mejor esas tablas de enrutamiento que tanto podrían preocupar por el rendimiento de los dispositivos de red. Se han dedicado muchos esfuerzos a desarrollar una estructura flexible que facilite una simple agregación de las GUAs.
Finalmente en el RFC 3587 se definen las agregaciones a través de unas políticas muy rigurosas para simplificar al máximo la estructura de las GUAs:
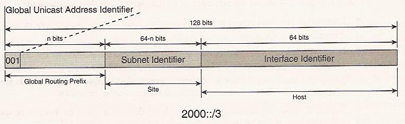
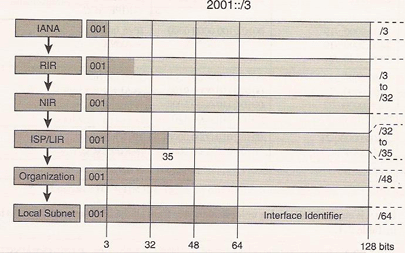
- Global routing prefix el ISP asigna un trozo de su prefijo asignado por la IANA, y este reserva un subespacio para sus clientes. Normalmente menos de 48bits, los procedimientos a seguir están comentados en el RFC 3177.
- Subnet ID cada organización recibe un prefijo de su ISP, donde el prefijo global de enrutamiento identifica al ISP y a la organización dentro del ISP, y el subnet ID identifica la estructura de la organización.
- Interface ID los 64bits de menos peso se usan para el ID de interfaz de los nodos del enlace.
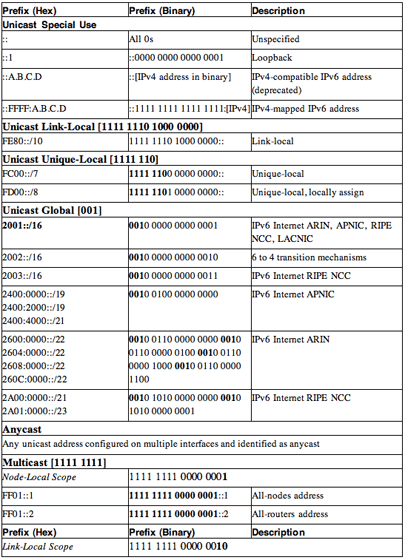
Tabla con el resumen de las asignaciones de direcciones IPv6 de tipo ULA en el momento de escribir este documento:
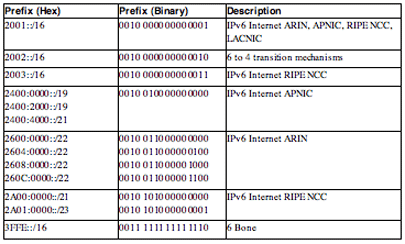
Los RIRs actuales son:
- African Network Information Center (AfriNIC)
- Asia Pacific Network Information Center (APNIC)
- American Registry for Internet Numbers (ARIN)
- Regional Latin-American and Caribbean IP Address Registry (LACNIC)
- Rseaux IP Europens (RIPE NCC)
Los RIRs asignan trozos de los prefijos que han recibido de la IANA a los NIR, a los LIR, o a los ISPs. Para hacer todas estas asignaciones se usan de 32 a 35 bits.
Special-Use Addresses
Finalmente, un pequeño grupo de direcciones unicast tiene una definición especial de uso. No tienen un scope asociado, por eso se discuten aparte de las otras direcciones unicast.
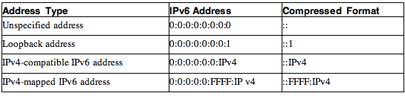
- La dirección no especificada no se asigna a ninguna interfaz. Sin embargo, se usa como SA por dispositivos que no tienen una dirección IPv6 o cuya dirección IPv6 todavía no se ha demostrado que sea única dentro del enlace local. La dirección IPv6 no especificada tiene los 128 bits a 0. Se puede representar como 0:0:0:0:0:0:0:0, o como :: en forma comprimida.
- La dirección de loopback la usa cada nodo para referirse a sí mismo, y es similar a la dirección 127.0.0.1 en IPv4. En IPv6, la dirección de loopback tiene los 127 bits de más peso a 0, y el último bit a 1. Se puede representar como 0:0:0:0:0:0:0:1, o como ::1 en forma comprimida.
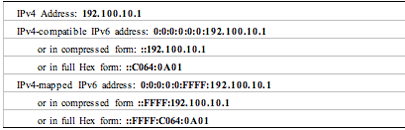
Los otros dos tipos especiales de direcciones están relacionados con la coexistencia entre IPv4 e IPv6. Al enlazar los dos espacios de direcciones es muy importante soportar la coexistencia de estos dos espacios de direcciones. Así pues se han desarrollado dos mecanismos para mantener las relaciones entre direcciones IPv4 e IPv6:
- La dirección IPv6 compatible con IPv4 se definió para usarse en el tunneling dinámico y se construye añadiendo la dirección IPv4 a 96 bits a 0. Este tipo de dirección quedó obsoleto y ya no se usa.
- La dirección IPv6 mapeada de IPv4 se usa para representar la dirección de un nodo IPv4 en formato IPv6. La dirección IPv6 mapeada de IPv4 se construye añadiendo la dirección IPv4 a 80 bits a 0 seguidos de 16 bits a 1.
Ejemplo: la IPv4 192.168.10.1 con sus correspondencias IPv6 según el sistema IPv4-compatible y IPv4-mapped.
IPv6 Anycast Addresses
Cuando una dirección unicast se asigna a múltiples interfaces, típicamente pertenecientes a nodos diferentes, eso deviene en una dirección anycast y se especifica en el RFC 3513. Las direcciones anycast y unicast no se pueden distinguir, así que hay que indicarle al nodo que su dirección unicast es del tipo anycast. Un paquete de tipo anycast se entregará a la dirección destino unicast más cercana que encuentre. Una dirección anycast no se puede usar como dirección origen. A menudo este recurso, anycast, se usa para replicar servicios muy importantes dentro de una red, como podrían ser los DNS, los servidores web, etc.
La dirección anycast del router de la subred se define en el RFC 3513 para cada prefijo como la dirección con el ID de interfaz a '0'. Un router tiene que soportar la dirección anycast del router de la subred para todos los prefijos configurados en sus interfaces. Un paquete que vaya dirigido a alguna de las interfaces tendrá que ser entregado al router más cercano que tenga una interfaz con ese prefijo.
El RFC 2526 define un conjunto adicional de direcciones anycast reservadas dado un prefijo. A continuación podemos ver la estructura de las direcciones anycast.
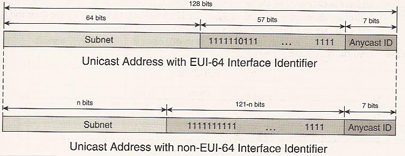
El formato de las direcciones deja claro el intento de reservar parte de las direcciones de una subred para usarlas como anycast. Eso se hizo para evitar posibles conflictos con otras direcciones reservadas. El campo anycast ID del gráfico anterior puede tomar los siguientes valores: de 0 a 125 y 127 (00-7D, 7F) están reservadas; el ID 126 (7E) es el único que está en uso para las direcciones anycast de los agentes domésticos de MIPv6.
Nota: MIPv6 proporciona a un host un mecanismo para descubrir la dirección de uno de sus home agents (HAs). El host puede intentar registrarse en la dirección anycast del home agent (descrita en esta sección) que aloja su prefijo home. Uno de los HAs recibirá la petición, rechazará el registro y en su lugar responderá al host con una lista de las direcciones reales de los HAs que puede usar.
IPv6 Multicast Addresses
Una dirección multicast identifica un grupo de interfaces. Un paquete con una dirección de destino multicast se entregará a todos los miembros del grupo. Hay que recordar también que una dirección multicast no puede ser nunca origen. Una dirección multicast tiene sus 8 bits de más peso con valores a 1 (FF00::/8) como podemos ver en el siguiente gráfico.
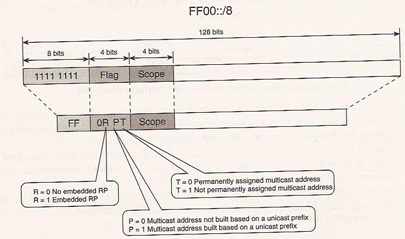
Tres de los cuatro bits en los flag están en uso actualmente:
- El bit de menos peso "T" definido en el RFC 3513 tiene siempre como valor 0 para las direcciones multicast asignadas por la IANA. Si tiene valor 1, se refiere a direcciones multicast no asignadas de forma permanente.
- El bit "P" definido en el RFC 3306, indica que una dirección multicast está basada (1) o no (0) en una dirección unicast.
- El bit "R" definido en el RFC 3956, si tiene como valor 1 indica que contiene direcciones unicast del tipo RP (repetidores de multicast) en el grupo de direcciones que contiene.
El 4º bit que falta está reservado para usos futuros y actualmente se deja siempre fijo a 0. El bit "P" indica que una dirección multicast está formada en base a una dirección unicast; porque una dirección unicast se considera que tiene un tiempo de vida limitado, por tanto, una dirección multicast de este tipo no podrá ser permanente. Eso quiere decir que el bit "P" con valor 1 requiere que el bit "T" también tenga valor 1.
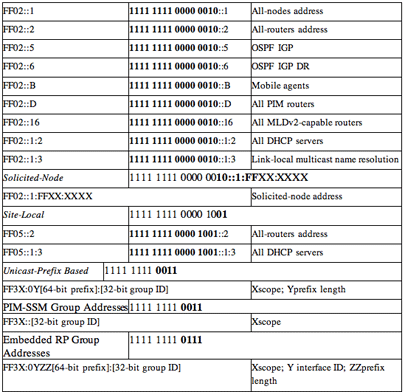
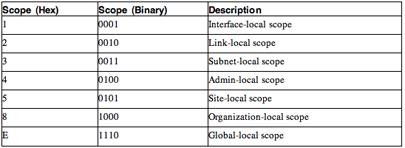
Scoping es una potente funcionalidad incorporada a las direcciones multicast de IPv6. Proporciona a los routers la información necesaria para transportar el tráfico multicast al dominio que toca. A continuación podemos ver una tabla con los posibles valores de los 4 bits.
Unicast-Prefix-Based Multicast Addresses
Las direcciones GLOP que se introdujeron en IPv4 para crear direcciones multicast globales y únicas para organizaciones que tuvieran ASNs. Las direcciones se construían en base a los ASNs globales y únicos. El RFC 3306 amplía este concepto y define un mecanismo que genera direcciones multicast IPv6 globales basadas en un prefijo unicast como podemos ver en el siguiente gráfico.
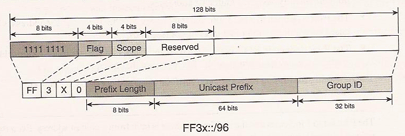
Los bits reservados se fijan a 0 (los 64 bits del campo del prefijo unicast). Por ejemplo, a continuación podemos ver la dirección multicast de la dirección unicast 2001:100:abc:1::/64.
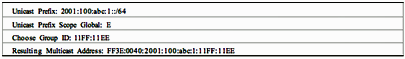
Nota: El alcance de la dirección unicast basada en el prefijo no debería exceder la del prefijo unicast "embedido".
Solicited-Node Multicast Addresses
A partir de la dirección unicast de capa 3, gracias a este mecanismo podemos saber la dirección de enlace local (la MAC). El formato de la dirección FF02::1:FF00:0000/104, donde los 24 bits de menos peso son los mismos para las direcciones unicast que anycast que las han generado. Eso representa un método determinista para identificar el grupo de enlaces locales multicast en el que un host con una dirección IPv6 unicast está escuchando. Si no se puede determinar eso, entonces esta información multicast se tiene que enviar a la dirección del solicited-node multicast.
IPv6 and Layer 2 Addressing
Las direcciones IPv6 tienen dos correlaciones con las direcciones de capa 2. La primera, IPv6 es capaz de generar un ID de interfaz a partir de una dirección de capa 2. La segunda es común con IPv4, provee de un mecanismo para mapear las direcciones IP multicast con las direcciones multicast de capa 2.
EUI-64 Interface Identifiers
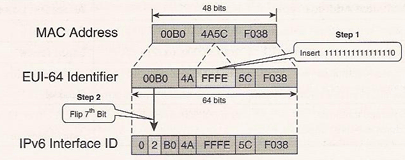
La IEEE especificó el formato de identificadores EUI-64. Para hacer un identificador IPv6 de ID de interfaz, lo único que se tiene que hacer es mover el sexto bit en el orden estándar de internet (universal/bit local).
La IEEE también especificó un mecanismo para generar un identificador de 64bits (EUI-64) a partir de los 48 bits de la dirección de capa 2. Con este mecanismo podemos establecer una correlación entre las direcciones MAC y los ID de interfaz como parte de la dirección IPv6. A continuación podemos ver un ejemplo de cómo se genera un ID de interfaz a partir de una MAC. Primero hay que crear el identificador EUI-64 y después lo modificamos para crear el ID de interfaz.
Arquitectura de direccionamiento IPv6 de un vistazo