Cuando hablamos de VPNs casi todo el mundo tiene claro para qué sirven y qué hacen. Lo jodido es cuando empezamos a hablar de qué tipo de implementación se tiene que usar o se ha usado para montarla. Eso hace que un montón de siglas empiecen a saltar sobre la mesa y al final si no tenemos una muy buena base técnica somos incapaces de entender a qué se refieren. Aprovechando un artículo que ha aparecido en Network Systems DesignLine, de hecho, es la primera parte de una serie todavía incompleta llamada Compare, design, and deploy VPNs--A tutorial--Part I he decidido hacer un pequeño resumen de los tipos de VPN más comunes.
Dispositivos de una VPN
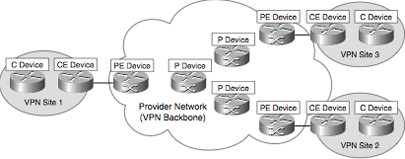
Para poder hablar con propiedad cuando hablamos de los elementos de la VPN a continuación se intenta definir un poco los dispositivos que intervienen (o pueden intervenir) en una VPN y dónde están situados.
En el lado del cliente:
- Customer (C) devices los dispositivos C son simples, por ejemplo routers y switchos dentro de la red del cliente. Estos dispositivos no están conectados a la red del proveedor de servicio. Estos dispositivos no saben distinguir si están o no dentro de una VPN.
- Customer Edge (CE) devices son los dispositivos del cliente que dan conectividad a la red del proveedor de servicios.(vía Provider Edge [PE]).
En las VPNs basadas en CE, los dispositivos CE sí que están disponibles para ser usados con la VPN. Si las VPNs están basadas en los PE, los dispositivos CE no están disponibles para la VPN.
En las VPNs site-to-site, los dispositivos del proveedor de servicios se pueden clasificar en:
- Service Provider (P) devices los dispositivos P como por ejemplo routers y switches dentro de la red del proveedor que no se conectan directamente a la red del cliente.
- Service Provider Edge (PE) devices conectados directamente a la red del cliente a través de los dispositivos CE. En las VPNs basadas en PE estos dispositivos son visibles desde la VPN, en las basadas en CE no son visibles.
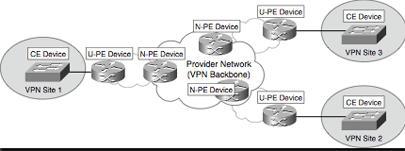
VPNs de capa 2, como por ejemplo VPLS, añaden un nivel a la jerarquía para ser más escalables (VPLS entonces pasa a ser Hierarchical VPLS [H-VPLS]). En este caso, las funcionalidades de los dispositivos PE, se dividen en dos partes U-PE y N-PE.
No hay que olvidar que los U-PE y los N-PE son equivalentes al PE-CLE y al PE-POP, respectivamente. Cuando tenemos un dispositivo PE-U de capa 2, podemos referirnos a él como un MTU-s.
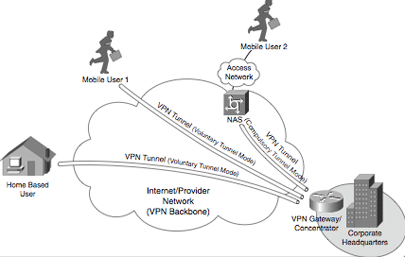
Otros dispositivos de una VPN pueden ser los NAS y los concentradores o gateways de VPN. Un NAS es un dispositivo que hace de interfaz entre la red de acceso (como por ejemplo PSTN) y las redes de conmutación de paquetes (como por ejemplo un backbone IP). En un acceso remoto VPN el NAS puede trabajar como finalizador de túnel.
Dependiendo del protocolo usado para establecer un acceso remoto el NAS se puede llamar de distintas formas Layer Two Forwarding (L2F) Protocol NAS, Layer Two Tunneling Protocol (L2TP) Access Concentrator (LAC), o Point-to-Point Tunneling Protocol (PPTP) Access Concentrator (PAC).
Un gateway o concentrador de VPNs actúa como punto final de un túnel (VPN endpoint), especialmente cuando hablamos de accesos remotos o VPNs basadas en CEs (site-to-site).
Según el protocolo usado por estos accesos remotos el gateway o concentrador de VPNs se puede llamar, por ejemplo, L2F Home Gateway, L2TP Network Server (LNS), o PPTP Network Server (PNS).
Tecnologías y protocolos usados en VPN del tipo Site-to-Site (o LAN-to-LAN)
En las VPNs site-to-site (o LAN-to-LAN) la información del cliente viaja entre dispositivos CE o entre dispositivos PE.
- IPsec son un conjunto de protocolos diseñados para proteger el tráfico IP entre gateways o hosts. Normalmente se usa este protocolo para establecer VPNs entre CEs.
- GRE usado para hacer túneles y transporte de multiprotocolos entre CEs. La seguridad de GRE es baja o no inherente al protocolo, pero si queremos podemos aprovechar IPSsec para securizar los túneles montados en GRE.
- Draft Martini (Any Transport over MPLS--AToM) permite transportar protocolos punto a punto como por ejemplo Frame Relay, ATM, Ethernet, Ethernet VLAN (802.1Q), High-Level Data Link Control (HDLC), y tráfico PPP sobre MPLS.
- L2TPv3 permite transportar protocolos como por ejemplo Frame Relay, ATM, Ethernet, Ethernet VLAN, HDLC, y tráfico PPP sobre IP u otros protocolos de backbone.
- IEEE 802.1Q tunneling (Q-in-Q) permite a los proveedores de servicio transportar tagged Ethernet (802.1Q) entre redes de los clientes a través de un backbone compartido. Para hacer esto lo único que se hace es volver a añadir otra etiqueta, a la añadida por el 802.1Q de la red del cliente, esta vez la etiqueta 802.1Q es de la red del proveedor.
- MPLS LSPs (Label Switch Routers) los paquetes se conmutan según la etiqueta añadida al paquete. LSPs pueden recibir señales de TDP, el LDP, o el RSVP.
Tecnologías y protocolos usados en accesos remotos
- The Layer Two Forwarding (L2F) Protocol es propiedad de Cisco. Básicamente se diseñó para hacer túneles PPP (o SLIP) por enlaces entre NAS y VPN gateways en oficinas centrales. Los usuarios remotos conectan al NAS, y las tramas PPP del usuario remoto son enviadas por el túnel hacia el VPN gateway.
- The Point-to-Point Tunneling Protocol (PPTP) lo desarrollaron Microsoft, 3com y Ascend Communications. Como el L2F, el PPTP permite crear túneles para accesos remotos a través de tramas PPP entre un NAS y un VPN gateway. PPTP también permite crear túneles entre el usuario remoto y el VPN gateway. PPP encapsula los paquetes enviados a través de los túneles PPTP y a menudo como método de protección se usa MPPE.
- The Layer 2 Tunneling Protocol versiones 2 y 3 (L2TPv2/L2TPv3) es un estándar de la IETF y combina las mejores funcionalidades del L2F y el PPPTP. En un entorno de acceso remoto, L2TP permite enviar tramas PPP del cliente a través del NAS contra el VPN gateway o concentrador de túneles. L2TP tiene la seguridad como elemento intrínseco, a menudo se usa IPSec para protegerlos.
- IPSec permite establecer túneles tipo site-to-site (LAN-to-LAN>), accesos remotos o usuarios móviles.
- The Secure Sockets Layer (SSL) es un protocolo de seguridad que fue desarrollado por Netscape Communications (SSL v1,v2 y v3). Nos permite crear enlaces remotos seguros a los usuarios móviles. Funcionalmente está muy limitado, porque no nos hace falta un cliente de VPN. No hay que olvidar que TLS es un estándar IETF muy similar a SSLv3.
Para poder disfrutar de un conjunto de funcionalidades más potente hay que instalar un cliente de VPN SSL específico.
Modelando y Caracterizando una VPNs
Un buen mapa para no perderse en el mundo de las VPNs:
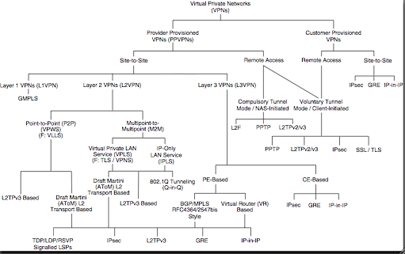
VPNs creadas por el proveedor o por el cliente
Ejemplos de VPNs creadas por los proveedores:
- Virtual Private Wire Service (VPWS) VPNs
- Virtual Private LAN Service (VPLS) VPNs
- IP-Only Private LAN Service (IPLS) VPNs
- BGP/MPLS (RFC4364/2547bis) VPNs (BGP/MPLS VPNs are also known as MPLS Layer 3 VPNs.)
- Virtual Router (VR)-based VPNs
- IPsec VPNs
Ejemplos de VPN creadas en el cliente:
- GRE VPNs
- IPsec VPNs
- SSL VPNs
Site-to-Site y VPNs de acceso remoto
Las VPNs las cree el proveedor o el cliente, solo pueden ofrecer dos tipos de acceso:
- Site-to-site ofrecen conectividad entre redes distantes geográficamente conectándolas como si se tratase de una red local. Básicamente se distinguen dos tipos las intranet y las extranet según si conectan redes de la misma organización o de diferentes organizaciones, respectivamente.
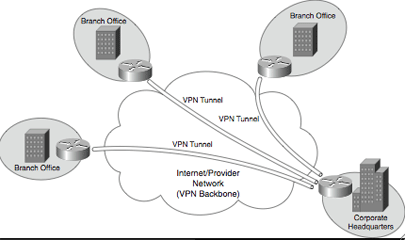
- Acceso remoto también llamadas VPNs de acceso permiten a un usuario móvil o doméstico acceder a la red de la organización y acceder a sus recursos de red como si estuviera físicamente en la red.
4 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Ernest
A nivell de soft avui casualment he vist un tal Hamachi
Però no puc opinar al respecte
—
[1]
Doncs no coneixia aquest software. Fa temps en vaig provar un que feia VPNs a través d'un applet de java i el servei era de pagament, malgrat tenia una versió de demo. De fet el varem provar el benja i jo durant quasi 1 dia sencer i era un desastre... tan dolent que no val la pena ni buscar el nom que tenia.
Pere Tuset
Hola Oriol,
Em dic Pere. Ja fa temps que segueixo el teu diari (i el del Pof) i aquest article m'hagúes anat molt bé per un treball que vaig haver de fer a l'assignatura d'Administració, Gestió i Seguretat de Sistemes. Llàstima que l'hagis publicat massa tard! I si, jo també estudio Telemàtica allà a Mataró... :)
Bé, només queda dir que els articles d'aquesta pàgina estan molt interessants. Segueix així!
—
Malgrat han publicat la segona part de l'article, no crec que sigui prou interessant com per ampliar el que jo vaig escriure, així per si mai fes falta aquí hi ha l'enllaç:
Compare, design and deploy VPNs--A tutorial--Part II
còpia local