Este agosto 'posteé' el nuevo mapa de la red de Torrelavit. Pues bien, como habréis visto en el gráfico los APs tienen en muchos casos múltiples interfaces virtuales y rutas estáticas. Ya que debido a la naturaleza de nuestra pequeña y modesta red ciudadana no nos encaja demasiado el tema del enrutamiento dinámico por OSPF y cosas de esas tan chulas. Así que nos encontramos en el dilema de cómo poner más de una IP por cada interfaz, cosa que la interfaz web del router no permite. Además, para añadir rutas estáticas sin usar un direccionamiento dinámico como RIP2 o OSPF la interfaz gráfica tampoco nos lo permite.
Para solucionar estos problemas y de centralizar el sistema de configuración de los APs en un punto. Lo que hemos hecho es montar un servidor TFTP en el firewall. Con acceso solo de las IPs de los APs. Un buen manual para configurar el atftp en gentoo: Gentoo Linux based Netboot HOWTO (cache) mirad solo la sección: The tftpd Daemon.
Una de las cosas interesantes que hemos hecho es usar solo un archivo de configuración para todos los APs, de forma que este script sea lo bastante espabilado para poder configurar las particularidades diferentes de cada AP. Después os explico cómo lo hemos hecho. Antes de entrar en materia también os comento que todo lo que explico solo lo hemos probado con Alchemy. Imagino que con otros firmwares también se debe poder hacer pero no lo hemos probado.
La primera dificultad es cómo decirle al Linksys que después de arrancar se tiene que conectar al servidor TFTP, se tiene que bajar el archivo de configuración y lo tiene que ejecutar después de bajarlo. Además lo que no queríamos es que pasara del TFTP pudiera fallar y el AP quedase desconfigurado a la espera de que lo volviéramos a resetear. O sea, que el TFT se tiene que repetir hasta que consiga conectarse y coger el archivo. Tampoco hace falta una solución perfecta pero sí con un mínimo de control de errores.
Como sabréis, si accedemos por telnet al Linksys podemos hacer un nvram show para ver las variables que se guardan en la NVRAM (non-volatile RAM) donde realmente se guarda la configuración del AP. Pues bien, la variable que concretamente nos interesa es la rc_startup, podemos consultar su valor: nvram get rc_startup. Pues bien, lo que nosotros queremos es colocar el siguiente código dentro de la variable:
while sleep 30s;
do
 if ping -c 1 172.25.0.2>/dev/null;
 then
  tftp -g -l /tmp/s.sh -r s.sh 172.25.0.2;
  sh /tmp/s.sh;
  break;
 fi;
done
Como podéis ver el código lo que hace es que cada 30s intenta descargar por TFTP el archivo s.sh y lo guarda en /tmp, después lo ejecuta. Esto se repite hasta que se pueda completar el ciclo con éxito. Ahora solo queda fijar este código dentro de la variable rc_startup y después guardar el código en la NVRAM.
Lo podemos hacer así:
nvram set rc_startup="while sleep 30s;do if ping -c 1 172.25.0.2>/dev/null;then tftp -g -l /tmp/s.sh -r s.sh 172.25.0.2;sh /tmp/s.sh;break;fi;done"
nvram commit
Ahora ya nos podemos centrar en el script en cuestión. Para complicar la cosa, aquí solo explicaré cómo creamos los alias de las interfaces y las rutas estáticas, no pondré ninguna opción de firewalling ni de filtrado de MACs. Como he comentado la gracia del script es que es el mismo para todos los APs de la red, así que en algún lugar se tienen que guardar los parámetros propios de cada AP. Pues bien, para hacer esto hemos hecho un pequeño 'trick'. Se trata de usar la interfaz de definición de rutas estáticas que tiene la interfaz web para entrar todas las direcciones que nos interesan.
Esta interfaz gráfica la usan los protocolos dinámicos RIP2 y OSPF para definir rutas estáticas. Si marcamos la opción de enrutamiento dinámico como 'disable' entonces podemos añadir rutas a la configuración del sistema que no se ejecutarán debido a lo que acabo de decir, pero sí que están guardadas en la configuración. Esto es lo que aprovecharemos para después recoger la información y según la lógica siguiente usarlas en nuestro script:
La lógica es muy sencilla, pensad que cuando queremos definir el alias de una interfaz de red esencialmente solo nos hace falta la IP de la misma y la máscara. Así que en la interfaz de rutas estáticas solo tendremos que definir estos dos datos si queremos que la información sirva para declarar el alias.
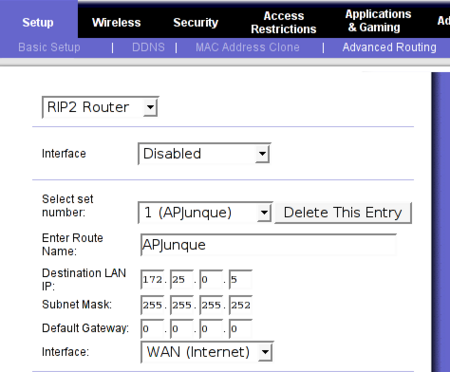
Si por el contrario lo que queremos añadir a la interfaz es una ruta estática, esta tendrá que usar un gateway. O sea, una dirección de red, una máscara y un gateway, esto lo interpretará el script para definir una ruta estática.
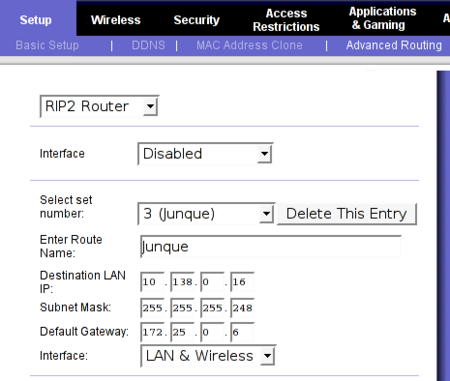
Con este pequeño 'trick' ya tenemos una interfaz que nos permite de forma muy sencilla en cada AP guardar la información que lo diferenciará de sus vecinos. Después lo que hace nuestro script s.sh es mirar las variables de NVRAM donde se guardan y tratar esta información según la lógica que he comentado anteriormente. A continuación os pego un trozo del contenido del s.sh donde podéis ver cómo se hace esto.
# Rutes i interficies virtuals
COMPTADOR=0
for AD in `nvram get static_route`;
do
        IP=`echo $AD | cut -f 1 -d ":"`
        MASK=`echo $AD | cut -f 2 -d ":"`
        GW=`echo $AD | cut -f 3 -d ":"`
        IF=`echo $AD | cut -f 4 -d ":"`
        echo $IP $MASK $GW $IF
        # es un enllas punt a punt
        if [ $GW = "0.0.0.0" ];
        then
                # creem les ips virutals de la interficie lan/wlan
                # trafic backbone
                COMPTADOR=`dc $COMPTADOR 1 + p`
                ifconfig br0:$COMPTADOR $IP netmask $MASK
        else
                # afegim rutes cap a trafic d'usuaris
                route add -net $IP netmask $MASK gw $GW
        fi
done
Aunque parezca mentira lo que más costó en este script fue implementar el contador, ya que la shell del Alchemy está muy reducida y no nos permite implementar contadores de forma directa. Para hacer esto encontramos un pequeño paquete que va instalado en el sistema que se llama dc, es parecido al bc, la famosa calculadora en formato CLI que llevan los linux, pero la sintaxis es un poco diferente. Así que el tema nos hizo sudar un buen rato.
El resto del script no tiene ningún misterio como podéis comprobar. Obviamente es muy mejorable y se pueden integrar muchas más funciones, pero como introducción a la idea creo que ya he dado suficientes datos, si no me parece que lo complicaría demasiado. Así que espero que os sea útil y si queréis más o tenéis alguna duda ya sabéis dónde estoy.
2 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
elrojo
Collons que guapo que es veu aixó.
Ha de ser molt util, ja veurem com funciona quan ho probem a Vila.
Carita
transsexuels video ^@^ amusement nympho ^@^ sekretar fitta samlag i sangen ^@^ servitris fitta samlag pa kontoret ^@^ koulutytto lesbo toiminta ^@^ kaunotar lehmitytto naida ^@^ ecoliere merde au lit ^@^ sous les jupes porno ^@^ ung holdene i huset ^@^ ryper erotikk i fred ^@^ babe strippen in bed ^@^ lief grietje ^@^ loistava aitikka ^@^ natti bootsit ^@^ plus frais maman quarante ^@^ plus chaude mpeg ^@^ ornella sexy ^@^ nane nude ^@^ maagd groepssex ^@^ bedeesd maagdelijk ^@^