Hace dos años instalé un
y últimamente paré mi pfSense y empecé a usar ese switch como router de mi red, cortafuegos y también como switch. RouterOS es realmente potente y permite hacer muchas cosas con ese hardware. Una de esas cosas es montar un servidor VPN basado en PPTP. Esta no es la forma más segura de crear VPNs pero normalmente el único requisito es un poco de seguridad encima de un servicio IP sobre IP que nos permita usar servicios locales cuando estamos en remoto. En mi caso tengo un montón de servicios en mi LAN y necesito algunos de ellos cuando estoy fuera de casa, especialmente necesito usarlos desde mi teléfono móvil.
Los siguientes pasos describen cómo monté un servidor PPTP en mi servidor Mikrotik permitiendo que mi dispositivo Android 6 (Huawei Mate 8) se conectara a los servicios de mi casa a través de la VPN. Abajo tienes un esquema simple que representa el escenario de la solución:
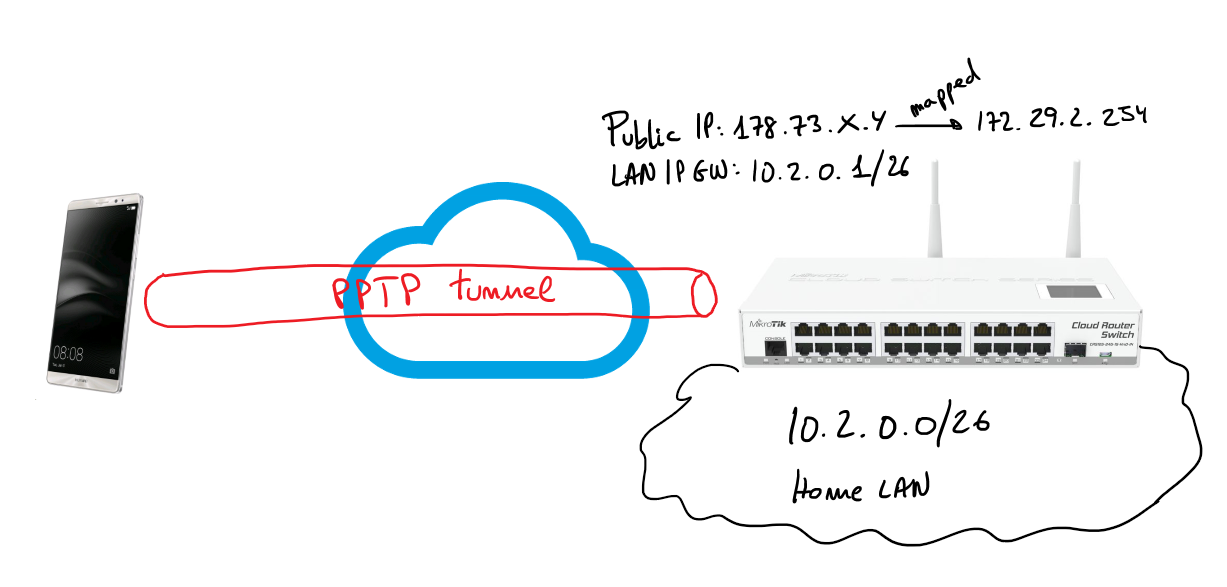
Solo voy a describir los pasos desde la consola web, por supuesto, todos esos pasos se pueden hacer usando Winbox o la línea de comandos. Para ser honesto no estoy acostumbrado a la CLI de RouterOS pero creo que no es difícil averiguar los comandos de la CLI para obtener el mismo resultado.
El primer paso es montar un pool de direcciones IP para asignar a los extremos del túnel.
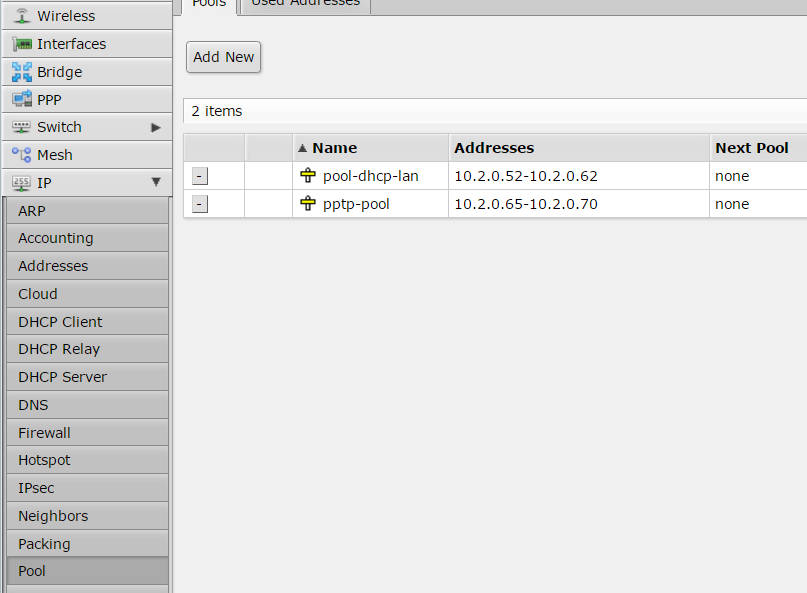
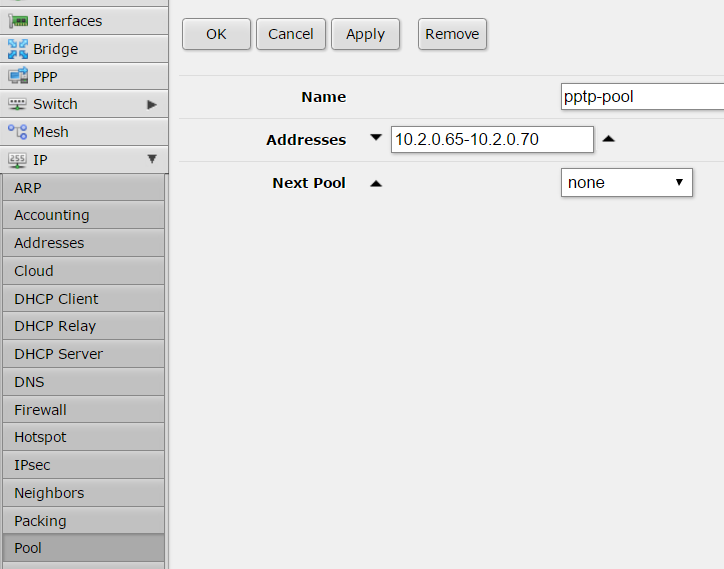
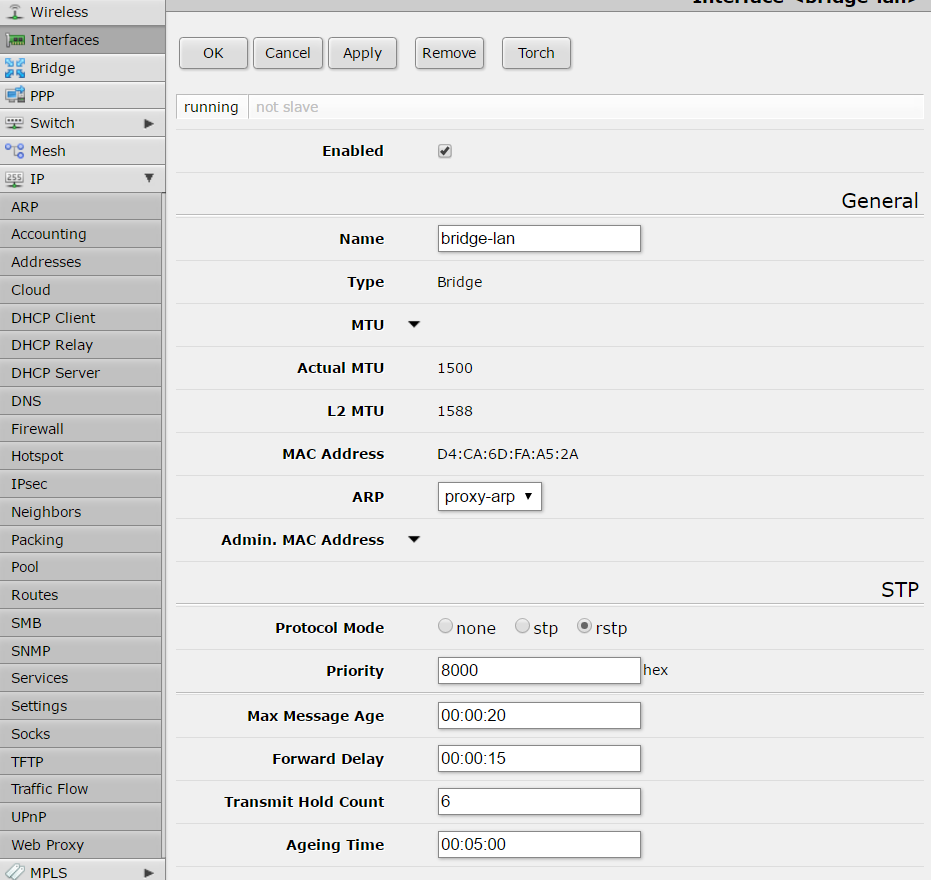
Gracias a un proxy ARP esas direcciones IP estarán disponibles como IP locales, esto es transparente para la configuración de la VPN.
la configuración del perfil de conexión se hace dentro de la pestaña "Profiles":
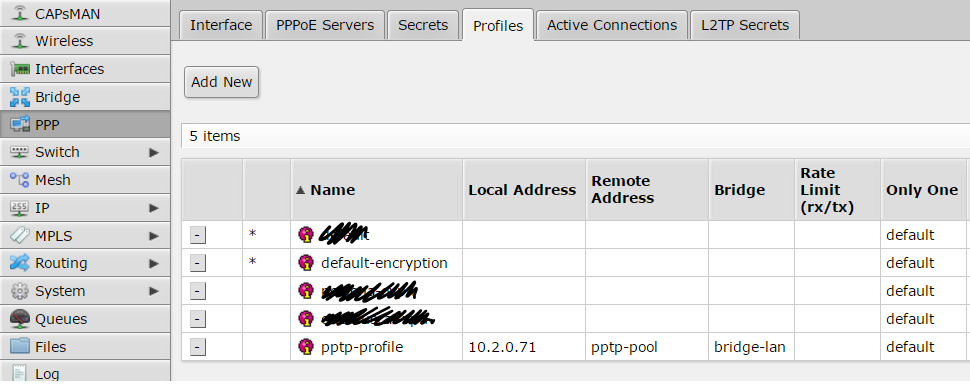
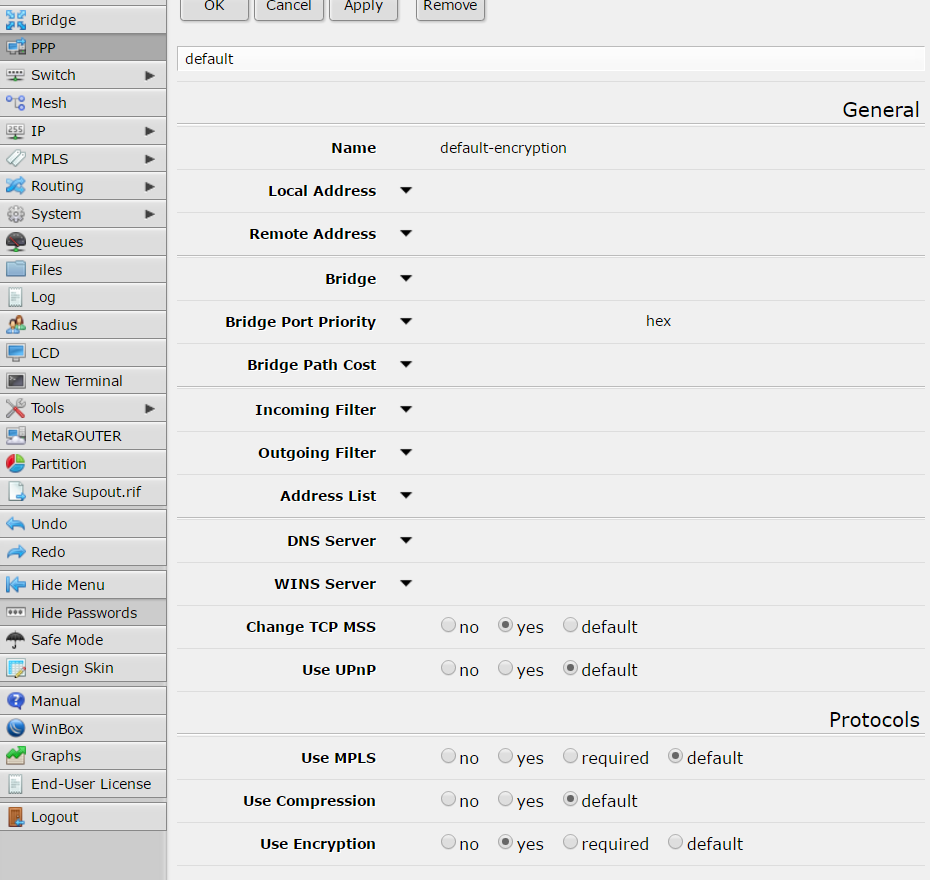
primero de todo crea un perfil nuevo llamado "default-encription":
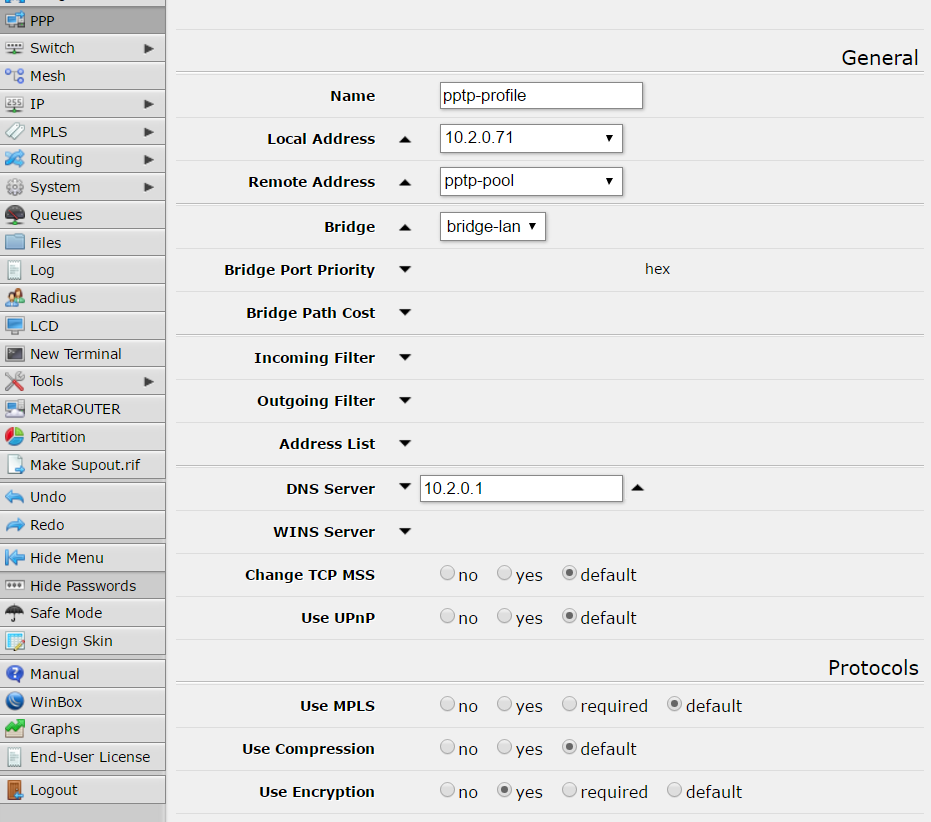
y otro perfil llamado "pptp-profile":
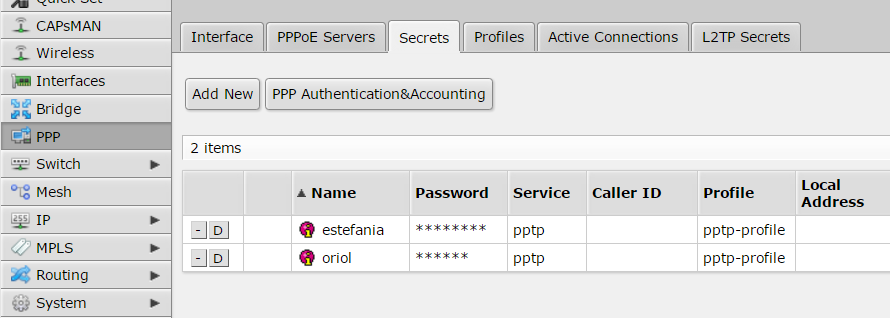
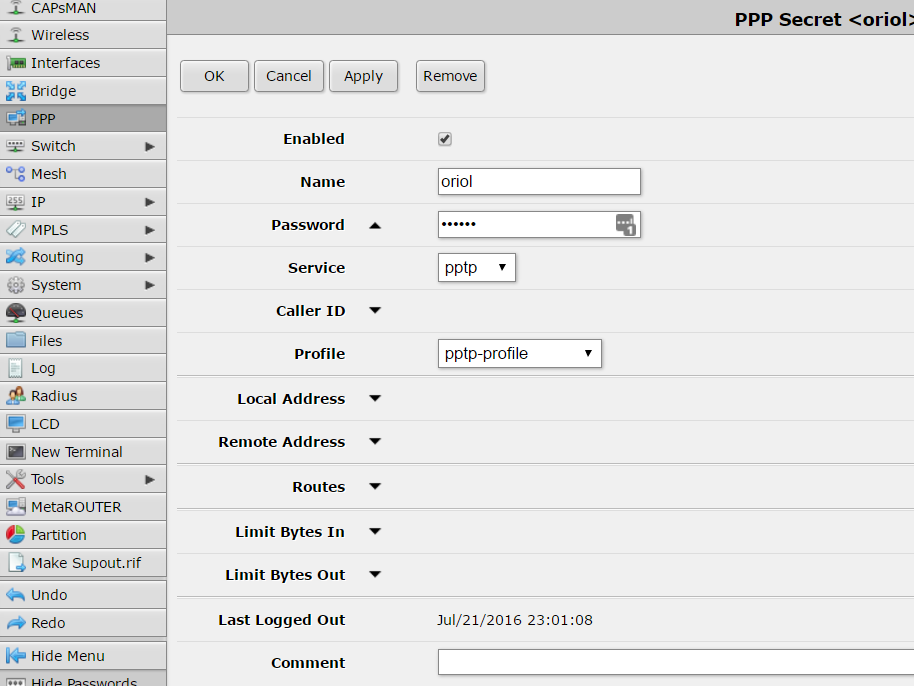
La pestaña "Secrets" es donde tienes que gestionar los usuarios, en mi caso solo hay dos usuarios creados:
los detalles de configuración de mi usuario son:
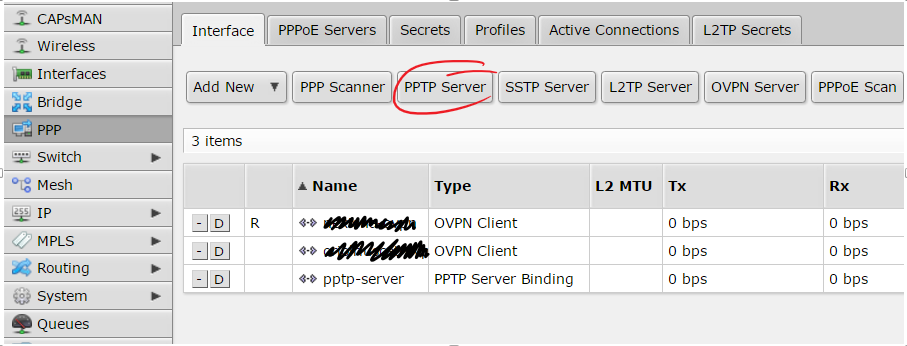
Dentro del menú PPP hay un botón con la etiqueta "PPTP server", haz clic ahí...
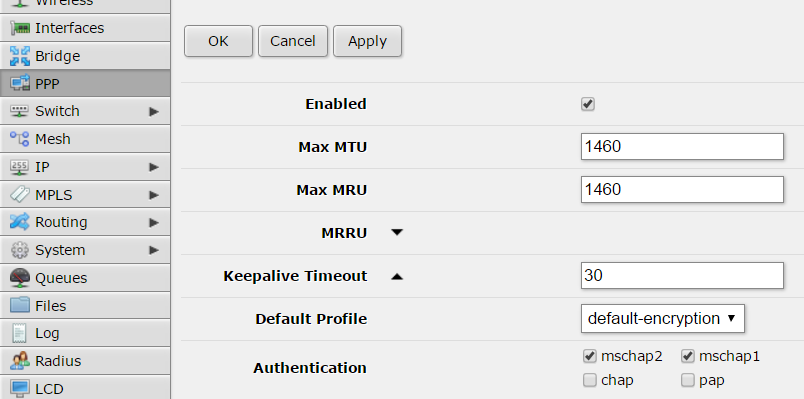
... y copia los siguientes parámetros:
No olvides comprobar que tu puerto PPTP es accesible desde tu dirección IP pública
. Recuerda que es el 1723/TCP.
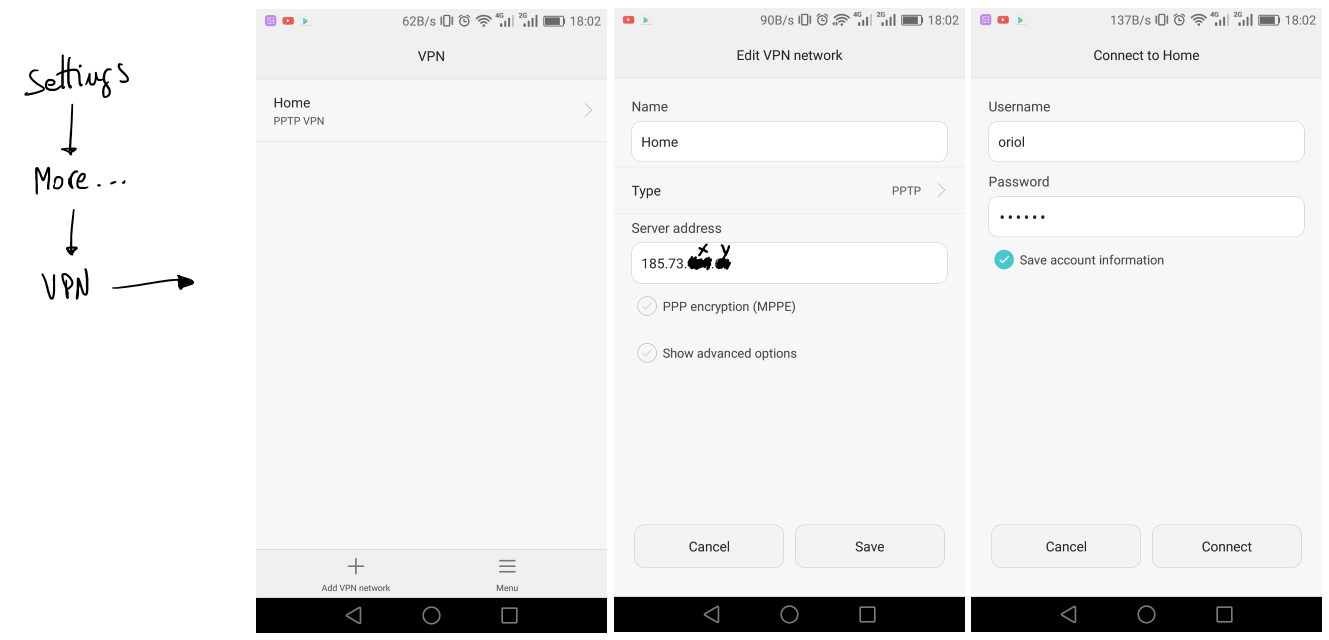
La configuración en Android es simple, primero de todo ve al icono "settings". Busca una sección "More" debajo de las opciones de red y encontrarás la gestión de VPN. Añade una conexión nueva, define un nombre, el tipo y la dirección IP y deja el resto por defecto. Después, cuando vuelvas a la lista de VPN, encontrarás tu nueva VPN en la lista, haz clic ahí y solo tienes que configurar tus credenciales PPTP.
Si tienes algún problema lo único que puedes hacer es ir a los registros de Mikrotik o empezar a capturar para averiguar dónde está el problema. Yo tuve que hacer algunas pruebas antes de que funcionara pero al final todo fue tan simple como lo explico aquí.
Buena suerte y disfrútalo.
Gracias a las siguientes entradas de blog por inspirarme:
4 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
Rüdiger Gerolf Biernat
Nice tutorial. Unfortunately you made a mistake. It's port 1723/TCP -NOT- 1703/TCP.
I also strongly suggest NOT to use PP2P any longer. In 2012 it could be cracked in under a day:
http://www.computerworld.com/article/2505117/cyberwarfare/tools-released-at-defcon-can-crack-widely-used-pptp-encryption-in-under-a-day.html
It's 2017 now and I assume that an agency or else can crack it in less than "under a day".
Oriol Rius
Thanks for your note, I fixed my error in the port number.
BTW, as I said in my blog entry I know that PPTP, not PP2P, is not a secure VPN protocol but anyway it fits perfectly with what I need in this case, and no sensitive information will be transferred in the tunnel, so it's more than enough for the scenario what I need. Anyway thanks for your comments, I appreciate it.
Kostya Ko
Hello
I try to configuration, but can't connection from a mobilephone.
Firewall rule added
Could you give me advice where is my error?
Thank you!
Oriol Rius
Hi Kostya, if you don't give me more information I don't know how to help you. My first advice is try to follow instructions step by step carefully and when you have a doubt about how to apply one of those tell me why you don't know how to follow.
Regards.