Requisitos
Imaginad un servidor HTTP con estas restricciones:
-
solo se pueden descargar unos archivos concretos
-
con un tiempo limitado (fecha de expiración)
-
un ID permite rastrear quién descarga los archivos
-
con un mantenimiento y unas dependencias mínimos (sin bases de datos ni cosas parecidas)
la base de la solución que diseñé es el formato de la URL:
http://URL_HOST/<signature>/<customer_id>/<expire_date>/<path_n_file>-
signature: se calcula con la siguiente fórmula, dada una "seed"
-
seed = "This is just a random text."
-
str = customer_id + expire_date + path_n_file
-
signature = encode_base64( hmac_sha1( seed, str))
-
customer_id: solo un identificador arbitrario cuando quieres distinguir quién usa la URL
-
expire_date: cuándo la URL generada deja de funcionar
-
path_n_file: ruta relativa en tu repositorio privado y el archivo que compartir
Entendiendo las ideas explicadas antes creo que es suficiente para entender cuál es el objetivo de la solución. Desarrollé la solución con NGINX y LUA. Pero la versión de NGINX que usé no es la versión por defecto, es una versión muy parcheada que se llama Openresty. Esta versión es especialmente famosa porque algunas webs chinas importantes funcionan con ella, por ejemplo, Taobao.com
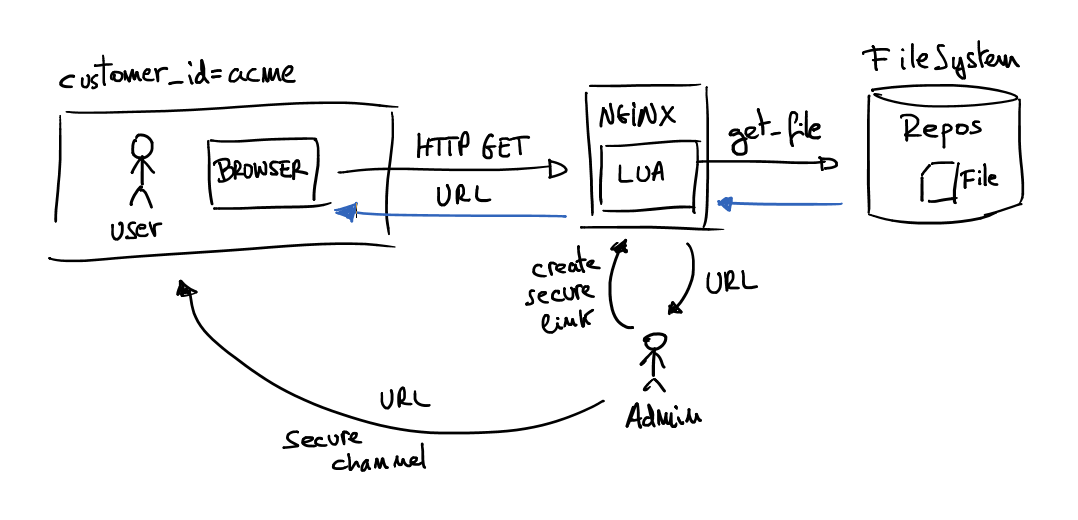
En el esquema anterior hay un responsable que quiere compartir un archivo que está en el repositorio privado interno, pero el archivo tiene una restricción temporal y la URL es solo para ese cliente. Luego, con la línea de comandos, el administrador crea una URL única con las restricciones deseadas (fecha de expiración, cliente con quien compartir y archivo que compartir). El paso siguiente es enviar la URL al usuario del cliente. Cuando se pide la URL, el servidor NGINX evalúa la URL y devuelve el archivo deseado solo si el usuario tiene una URL válida. Quiere decir que la URL no ha expirado, que el archivo ya existe, que la identificación del cliente es válida y que la firma no ha sido modificada.
Configuración de NGINX
server {
 server_name downloads.local;

 location ~ ^/(?<signature>[^/]+)/(?<customer_id>[^/]+)/(?<expire_date>[^/]+)/(?<path_n_file>.*)$ {
 content_by_lua_file "lua/get_file.lua";
 }

 location / {
 return 403;
 }
}
Esta es la parte de servidor del archivo de configuración de NGINX, el resto del archivo puede ser como quieras. Entender este archivo es muy sencillo, porque el "server_name" funciona como siempre. Luego solo son relevantes los comandos location. El primer "location" es solo una expresión regular que identifica las variables relevantes de la URL y las pasa al script LUA. Todas las otras URLs que no encajan con el patrón de URI caen en la ruta "/" y la respuesta es siempre "Forbiden" (código HTTP 403). Después la magia pasa toda en el código LUA.
Scripts LUA
Hay algunos archivos LUA necesarios:
-
create_secure_link.lua: crea URLs seguras
-
get_file.lua: evalúa las URLs y sirve el contenido del archivo requerido
-
lib.lua: módulo desarrollado para reutilizar código entre otros archivos lua
-
sha1.lua: cálculo del hash seguro SHA-1, y cálculo de la firma HMAC-SHA1 en Lua (obtenido de https://github.com/kikito/sha.lua)
Hay que configurar el archivo "lib.lua"; al principio del archivo hay tres variables que configurar:
lib.secret = "This is just a long string to set a seed"
lib.base_url = "http://downloads.local/"
lib.base_dir = "/tmp/downloads/"
Crear URLs seguras es muy sencillo, echa un vistazo a los parámetros del comando:
$ ./create_secure_link.lua

 ./create_secure_link.lua <customer_id> <expiration_date> <relative_path/filename>

Create URLs with expiration date.

 customer_id: any string identifying the customer who wants the URL
 expiration_date: when URL has to expire, format: YYYY-MM-DDTHH:MM
 relative_path/filename: relative path to file to transfer, base path is: /tmp/downloads/
Ejemplo de ejecución:
$ mkdir -p /tmp/downloads/dir1
$ echo hello > /tmp/downloads/dir1/example1.txt
$ ./create_secure_link.lua acme 2015-08-15T20:30 dir1/example1.txt
http://downloads.local/YjZhNDAzZDY0/acme/2015-08-15T20:30/dir1/example1.txt
$ date
Wed Aug 12 20:27:14 CEST 2015
$ curl http://downloads.local:55080/YjZhNDAzZDY0/acme/2015-08-15T20:30/dir1/example1.txt
hello
$ date
Wed Aug 12 20:31:40 CEST 2015
$ curl http://downloads.local:55080/YjZhNDAzZDY0/acme/2015-08-15T20:30/dir1/example1.txt
Link expired
Pequeña demostración en vídeo
Recursos
- Todo el código está disponible en este proyecto de github.
Aviso y agradecimientos
-
Este es mi primer código con LUA, seguro que todo se puede hacer mejor de lo que lo he hecho. Úsalo bajo tu responsabilidad.
-
Quiero dar las gracias a Leaf que escribió una entrada de blog sobre NGINX y LUA que inspiró mi solución: Servidor de procesamiento de imágenes Nginx con OpenResty y Lua.
5 comentarios
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
joan
As usual, really nice post by Oriol with a good solution for expiration time URL's.
Next step, implement a url shortener using google API, and prettify that ugly urls :-)
https://developers.google.com/url-shortener/v1/url/insert
keep going !
kultz
Does this effect the performance of downloading procedure as it's processing via Lua script rather than NGINX ?
Oriol Rius
Yes, the performance is worse but it isn't bad at all.
Hitesh Kumar Dewangan
whats the minimum expiry time ?
Oriol Rius
I don't know if I understand your question, but you can create expiry dates for just one second which is the minimum resolution of the timestamp used in the URL.