Parte 5 de 5Podcast, temporada 2
- Podcast 2x01: introducción y descripción detallada del protocolo SOCKS5
- Podcast 2x02: SOCKS5 Bytestreams (XEP-0065)
- Podcast 2x03: herramientas para jugar con SOCKS5
- Podcast 2x04: SSH avanzado
- Podcast 2x06: ¿Cómo funciona Kerberos? autenticación y autorización (AA)
El podcast
Notas
Estándar
para la autenticación, destacan las funcionalidades de:
- autenticación mutua
- tiempos de conexión rápidos (session tickets)
- delegación (autenticación recursiva entre servicios)
Esquemas
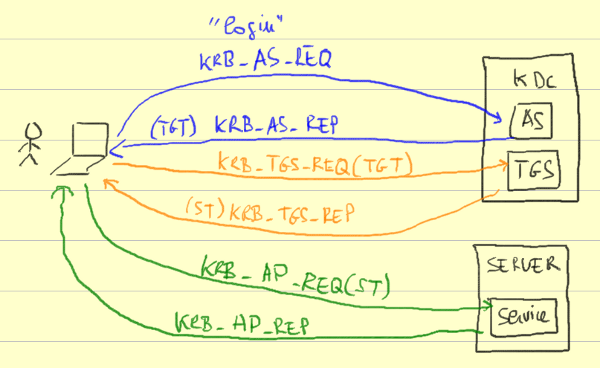
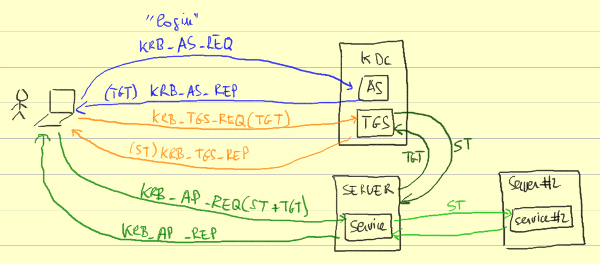
Simplificación del funcionamiento
Hay 6 tipos de mensajes (5 obligatorios + 1 opcional), agrupados en 3 sub-protocolos:
- AS (Authentication Service) - se produce durante el proceso de "login" y le permite al cliente poder pedir un ticket para acceder a los recursos (TGT)
- KRB_AS_REP
- Client principal name.
- Timestamp.
- Kerberos target principle name (realm).
- Requested lifetime.
- KRB_AS_REP
- La primera parte va cifrada usando la clave de usuario, contiene:
- User-TGS key (generated by the KDC).
- Kerberos target principle name (realm).
- Ticket lifetime.
- La segunda parte es el TGT, va cifrado usando la clave TGS generada por el KDC solo los servidores la pueden abrir, aunque así se almacena en el cliente y contiene:
- Client principal name.
- Ticket lifetime.
- KDC timestamp.
- User-TGS key (which is not retained by the KDC, but its presence within the TGT means it is available when required).
- Client IP address (taken from the initial KRB_AS_REQ).
- La primera parte va cifrada usando la clave de usuario, contiene:
- KRB_AS_REP
- TGS (Ticket Granting Service) - a través del TGT el cliente puede pedir un "service ticket" (ST) necesario para poder acceder a un servicio. El TGT tiene un funcionamiento parecido al de un password (expira con el tiempo y no requiere password), el ST obtenido sería parecido a un visado de acceso a un país.
- KRB_TGS_REQ
- Service principal name.
- Requested lifetime.
- TGT (still encrypted with the TGS key).
- Authenticator (encrypted with the user-TGS key and containing a client timestamp) - The authenticator guarantees that the request originated from the client.
- KRB_TGS_REP
- La primera parte va cifrada con la clave TGS del usuario (el KDC la extrae del TGT) y contiene:
- Service principal name.
- Ticket lifetime.
- User service key (encrypted with a user-TGS session key, generated by the KDC).
- Parte dos, es el "service ticket" (ST). Cifrado usando la clave del servicio TGS. Contiene:
-
- User service key (encrypted with a user-TGS session key, generated by the KDC).
- Client principal name.
- Ticket lifetime.
- KDC timestamp.
- Client IP address.
- La primera parte va cifrada con la clave TGS del usuario (el KDC la extrae del TGT) y contiene:
- KRB_TGS_REQ
- Client/Server (AP) Exchange - para acceder a un servicio el cliente envía al servicio un KRB_AP_REQ con el ST obtenido. El servicio puede o no contestar la petición, a veces, el servicio directamente comienza su sesión.
- KRB_AP_REQ
- ST cifrado con la clave TGS del servicio
- Authenticator - encrypted with the user service key
- KRB_AP_REP
- KRB_AP_REQ
Características
- 'Realm' se define como un dominio de administración
- Todos los servidores y participantes en las transacciones pertenecen al mismo 'Realm'
- Todos los mensajes viajan cifrados usando un código simétrico (no-PKI)
- La "user key" se genera a partir del "logon password"
- La "host key" se genera cuando el "host" se une al 'Realm'
- Si un cliente quiere acceder a un servicio y no ha hecho el TGS puede enviar el TGT en el "AP exchange" y el servicio hará la gestión con el KDC de forma transparente.
- Importante recordar que:
- solo el KDC puede leer el TGT
- solo el servicio puede leer el ST
Glosario de acrónimos
- KDC: Key Distribution Center
- AS: Authentication Service
- TGS: Ticket Granting Service
- SS: Service Server
Referencias:
Errores conocidos
- Debido a un error el podcast 2x05 no existe. ¡Siento el error!