El día 26 uno de los servidores que administro fue víctima de un ataque DNS, de hecho, a estas alturas todavía seguimos siendo víctimas del ataque aunque ahora mismo ya hemos tomado medidas de contención para que el mismo no nos afecte. La cuestión es que este ataque sobrecargó la actividad de nuestro servidor de DNS hasta tal punto que las peticiones DNS tardaban mucho rato en resolverse ya que se acumulaba el trabajo y estas cada vez tardaban más en resolverse. Esto de forma colateral provocó problemas en otros servicios, llegando incluso a colapsarlos y a hacer caer uno de los servidores.
El ataque en cuestión está perfectamente descrito por el SANS:
Una posible solución y también descripción del problema la encontró Lluís en este blog:
Para resumir un poco lo que se nota es que recibimos muchísimas peticiones de resolución del dominio '.', cosa que da mucho trabajo a nuestro servidor DNS y que acaba generando un gran tráfico de respuesta por una pequeña petición que puede lanzar perfectamente un zombie sin sufrir ninguna sobrecarga en su ancho de banda, en cambio el destinatario del ataque DOS puede verse afectado por muchísimos paquetes no solicitados de diversos orígenes, convirtiendo el simple ataque DOS en un complicado ataque DDOS difícil de parar por el destino final del ataque.
Un buen gráfico para entender el ataque es este:
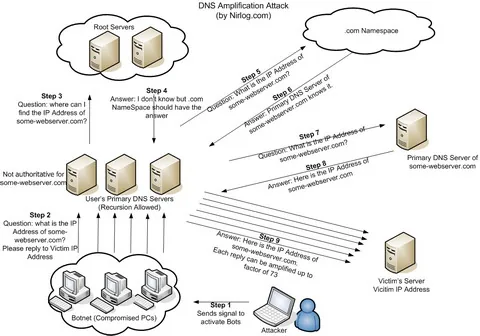
Este gráfico lo he sacado del artículo DNS Amplification Attack del blog Security News & Tips. Que también tiene un buen artículo donde se explica el ataque en detalle.
Si simplemente somos usados para lanzar este ataque, como era el caso que explico gracias a herramientas como el fail2ban no es complicado de parar, ya que podemos decirle que vigile nuestro archivo de logs y lanzar reglas de filtrado que paren las peticiones al DNS que se repiten demasiado por el mismo origen. Para un detalle más completo de cómo implementar esto os remito al artículo: DNS Root Query Amplification.
NOTA sobre PowerDNS: El software que usamos para gestionar los DNS es el PowerDNS el cual dispone de una interfaz web para controlar las estadísticas del servicio, en caso de sufrir un ataque de este tipo a través de esta página web será muy sencillo que identifiquéis qué IPs están lanzando el ataque y además comprobar que el ataque es del tipo que he descrito.