Basándome en un par de artículos de Network Systems Design Line escribí el artículo IPv6: repasando las novedades técnicas, pues bien se han publicado las partes 3 y 4 que continúan ampliando la introducción hecha en las partes 1 y 2 que repasé en mi artículo. La parte número 3 habla específicamente de las características de las cabeceras IPv6. Parte realmente importante e interesante en esta nueva versión IP. Así pues dedicaré este artículo a resumir la parte 3 del artículo de Network Systems Design Line que habla sobre las cabeceras IPv6.
IPv6 vs IPv4 formatos de cabecera
Para entender cuáles son las motivaciones que han provocado los cambios en la cabecera IPv6 hay que tener claro cuáles eran los campos de la cabecera IPv4.
- Version (4bits) obviamente contiene la versión del protocolo, en este caso fijaremos la versión a 4.
- Header Length (4bits) longitud en octetos de la cabecera.
- Type of Service (ToS) identificador usado en QoS para poder clasificar los paquetes según la prioridad que queremos darles.
- Total length (16bits) longitud en octetos del paquete entero, cabecera más datos. La longitud máxima será 65.535 octetos, que es el máximo que podemos definir con 16 bits.
- Identification (16bits) Flags (3bits) Fragment Offset (13bits) a través de estos tres campos IPv4 implementa el soporte de la fragmentación de paquetes.
- Time to Live (TTL) (8bits) número máximo de saltos que puede hacer un paquete antes de llegar a su destino. Con este campo se evita que, si hay un problema de enrutamiento, los paquetes salten infinitamente en círculo, sin llegar nunca al destino. En cada salto que hace el paquete se decrementa el valor del campo y si éste llega a 0 se descarta el paquete.
- Protocol Number (8bits) indica el código del protocolo que encapsula IP en la capa superior, o sea, la capa 4. Los números que identifican estos protocolos (TCP, UDP, ICMP, etc) los define la IANA.
- Header Checksum (16bits) sirve para comprobar la integridad de los datos de la cabecera.
- Source IPv4 address (32bits) dirección IP origen.
- Destination IPv4 Address (32 bits) dirección IP destino.
- Options (tamaño variable) se acostumbra a guardar en él información necesaria para interpretar los datos que transporta el paquete.
- Padding (tamaño variable) este campo se usa para ajustar el tamaño del campo Options a 32 bits totales.
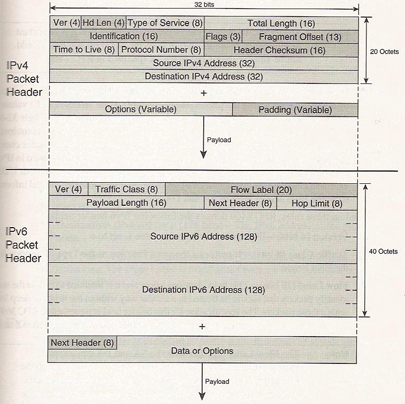
La nueva cabecera IPv6 intenta mejorar los principales problemas de la IPv4 a través de:
- Tamaño fijo de la cabecera. Siempre de 40bytes, esto favorece poder procesarla de forma más rápida porque los routers pueden buscar las direcciones origen y destino de forma más eficiente. Las funcionalidades que tenía IPv4 a través del campo de tamaño variable, Options, ahora las obtendremos a través de las extensiones de la cabecera, concepto del que se hablará después.
- La fragmentación deja de tener sentido ya que a través del PMTU discovery los routers ajustan el tamaño de las tramas para que no haya fragmentación en los paquetes. Así los campos de Identification, Flags, y Fragment Offset dejan de tener sentido.
- Las comprobaciones de la cabecera (header checksums) se eliminan. Esta tarea ahora se deja para las capas superiores.
Así pues, las cabeceras de IPv6 se definen en el RFC 2460 y quedan como sigue:
- Version (4bits) versión del protocolo IP, siempre fija a 6.
- Traffic Class (8bits) hace lo mismo que el ToS del IPv4.
- Flow Label (20bits) a través de este campo identificamos un flujo de paquetes informando al router de que los siguientes 'n' paquetes serán iguales a éste y por lo tanto no hace falta que los procese. Esta idea se desarrolla en el RFC 3697. Esta información se fija en el origen del paquete y los routers no la pueden modificar.
- Payload Lengh (16bits) como la cabecera siempre tiene 40bytes con 16bits tenemos suficiente para delimitar el tamaño de los datos. Es importante recordar que las extensiones de la cabecera se consideran parte de los datos.
- Next Header (8bits) definimos qué tipo de extensión de la cabecera sigue a la cabecera básica.
- Hop Limit (8bits) es el equivalente al TTL. Sólo se le ha cambiado el nombre para que sea más descriptivo del funcionamiento del campo.
- Dirección origen IPv6 (128bits)
- Dirección destino IPv6 (128bits)
Extensiones de cabecera IPv6
Básicamente las extensiones de cabecera son una segunda cabecera, opcional, que se usa para dar las funciones que se daban en IPv4 a través del campo, de tamaño variable y máximo de 40bytes, Otpions. En IPv6 podemos hacer estas extensiones de cabecera tan grandes como nos interesen, siempre que respetemos el tamaño máximo del paquete.
A continuación podemos ver un ejemplo de una cabecera básica, y de una cabecera con una extensión de cabecera.
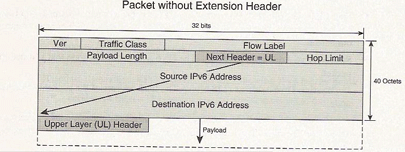
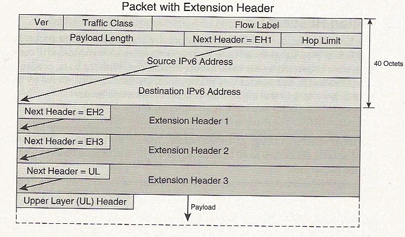
En el RFC 2460 podemos encontrar las definiciones de las extensiones de cabecera. Podemos encontrar en él una descripción, el formato y la funcionalidad.
Hop-by-Hop Options Header
La cabecera Hop-by-Hop es una extensión de la cabecera básica, se define en el campo Next Header, de la cabecera básica, con el código 0. Es la única extensión de cabecera que tienen que procesar todos los nodos del camino entre el origen y el destino del paquete. Se usa por ejemplo para facilitar el envío de los Jumbograms (después se explica qué es eso), o también facilita que los routers se pasen informaciones de envío (forwarding).
Las opciones que transporta esta extensión de cabecera se codifican en un formato que se llama TLV, a continuación se puede ver un diagrama del formato.
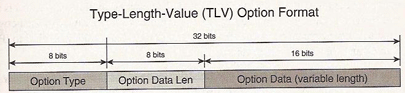
Todos los nodos que hay en el camino recibirán esta cabecera y la procesarán. Si alguno de los nodos no entendiera las opciones que contiene la cabecera y que tiene que procesar generaría un paquete de tipo ICMP. Aunque no todas las opciones tienen que generar forzosamente este mensaje ICMP, con esto se evitan problemas de ataques de denegación de servicio por inundación de paquetes ICMP.
Es importante tener en cuenta el impacto en el rendimiento que tiene el hecho de procesar las cabeceras hop-by-hop en cada uno de los routers. Una de las funcionalidades que tiene es el hecho de soportar paquetes muy grandes. La cabecera básica sólo permite un tamaño que se pueda definir en 16bits, o sea, de como mucho 65.536 octetos.
Las extensiones hop-by-hop contienen un campo de 32 bits de longitud que puede representar paquetes muy grandes, llamados Jumbograms. Cuando queramos usar el campo de 32bits de la cabecera hop-by-hop pondremos el campo Payload length de la cabecera básica a 0, con esto se identifica un paquete Jumbogram.
A través del RFC 2711 se define la opción Router Alert que a través de la cabecera hop-by-hop permite enviar instrucciones de envío (forwarding instructions). Por ejemplo, para hacer reservas de ancho de banda con RSVP. O para alertar a los routers de que tienen que procesar paquetes multicast, esto se hace a través de los paquetes Multicast Listener Discovery.
Destination Options Header
Como el propio nombre indica, esta extensión de la cabecera básica se refiere sólo a las Option de la dirección de destino. Por ejemplo se usan con MIPv6. El código usado en el campo Next Header de la cabecera básica es el 60.
Routing Header
Identificada con el código 43, en el campo Next Header. Se usa para reforzar el camino a seguir por algunos paquetes. El camino lo define el origen, y podría no coincidir con el camino calculado por los routers intermedios.
La cabecera routing header contiene un campo de tipo (type) que permite saber con exactitud la funcionalidad de esta cabecera. En este momento hay dos tipos de funcionalidades definidas:
- Type 0 (RFC 2460) especifica todos los saltos que tiene que hacer el paquete para viajar hasta su destino. Lo que harán los routers intermedios es ir cambiando la dirección destino de la cabecera básica en función de la cabecera extendida para forzar el salto hacia el siguiente nodo, si tuvieran que hacer algún salto no contemplado éste no modificaría la dirección destino de aquel momento ni aparecería ni se añadiría a la cabecera extendida. Por lo tanto, estos saltos no contemplados serían transparentes al proceso.
- Type 2 (RFC 3775) usado con MIPv6. Contiene una única dirección unicast, la dirección del home, y habilita al nodo correspondiente para que reenvíe el tráfico directamente a un nodo móvil.
Fragment Header
La fragmentación requiere mucho proceso en los nodos. Para evitar la necesidad de sobrecargar los procesadores de los nodos en IPv6 no se admite la fragmentación de paquetes. Antes de enviar un paquete, el origen tiene que pasar por un proceso de descubrimiento de PMTU. Esto determinará cuál es el tamaño máximo que puede tener un paquete por aquel camino sin que se fragmenten los paquetes. A pesar de que los routers ya no tienen que controlar el problema de la fragmentación los nodos destino sí que tienen que saber recomponer un paquete fragmentado. Para poder hacerlo, se usan las extensiones de cabecera Fragment Option Header.
Authentication Header
Esta cabecera se parece a la cabecera IPSec AH (RFC 2402) usada en IPv4. Este sistema autentica el origen de una transmisión y asegura la integridad del paquete. El campo Next Header la identifica con el código 51.
Encapsulating Security Payload Header
Se parece a la idea implementada en IPSec ESP (RFC 2406) en IPv4. Identificado con el código 50 en el campo next header.
Mobility Header
Definido en el RFC 3775 y usado en las comunicaciones entre nodos móviles, nodos correspondientes (correspondent nodes) y con agentes domésticos (home agents) en el establecimiento y el control de bindings. Identificado con el código 135 en el next header field.
Acabando...
Con este artículo hay bastante para ver que el tema de la cabecera se ha cuidado muchísimo y que hay infinidad de combinaciones que permiten extender la cabecera básica para casi cualquier necesidad que se nos ocurra. Además si nos hace falta incluso podemos crear nuevas extensiones para nuestras necesidades. Bajo mi punto de vista ésta es una de las ventajas más potentes en IPv6.
1 comentario
Los comentarios del blog antiguo, tal como se escribieron. Los comentarios están cerrados.
adryan
i think, i still not understand about this statment... but i hope someone can help me..